Common Networking Ports, Protocols, and Services - Network+ N10-009
Master essential networking ports, protocols, and services required for the CompTIA Network+ N10-009 certification, including common traffic types and their applications.
The U.S. Government's Approach to Open Source Security
Discover how CISA is strengthening open source security through community engagement, federal software usage guidelines, and ecosystem-wide initiatives to protect critical infrastructure and prevent vulnerabilities.
Community-centric Approaches to Securing AI-generated Code
Explore community-driven strategies for securing AI-generated code, focusing on proof of origin, safe mergeability, and protecting against security risks in AI coding assistants.
Open Policy Agent (OPA) Introduction and Deep Dive with V1.0 Update
Dive into Open Policy Agent (OPA), exploring policy decision-making across cloud native stacks, from application authorization to Kubernetes admission, with insights into v1.0 features and updates.

Securing Outgoing Traffic: Building a Powerful Internet Egress Gateway for Reliable Connectivity
Master the implementation of secure Internet Egress gateways using Istio and Envoy, focusing on fine-grained access policies, multi-tenant capabilities, and robust traffic monitoring for enhanced network security.
Islet: Secure Cloud Computing with Trusted Execution Environments
Discover how Islet technology enhances confidential computing security through hardware-based trusted execution environments, exploring its architecture, implementation, and real-world applications.
Security Monitoring in Java Applications Using JDK Tools and JFR Events
Discover how to monitor Java application security using JDK Flight Recorder, Mission Control, and jcmd to track TLS protocols, security configurations, and X.509 certificates.
Kobold Letters and Other Mischief: How Emails Can Deceive You
Discover how email deception works and learn essential techniques to identify and protect against various email-based threats and social engineering attacks in modern communications.
Some Thoughts on Penetration Test Reports
Discover effective strategies for creating impactful penetration test reports, focusing on structure, content organization, and best practices for clear communication of security findings.
Leaking Kakao - How I Found a 1-Click Exploit in Korea's Biggest Chat App
Discover how a critical 1-click exploit was uncovered in Kakao, Korea's leading messaging platform, revealing important insights into mobile app security vulnerabilities and exploit detection.
Beyond Manual: Enhancing and Scaling Security with Automation
Discover how to scale security operations through automation, focusing on practical strategies and tools to enhance your organization's security posture efficiently.
Z/OS for GenZ - Hack the Mainframe
Dive into mainframe security and hacking techniques specifically focused on Z/OS systems, exploring modern exploitation methods and defensive strategies.
Real-Time Threat Intelligence with Machine Learning Feedback Loops
Discover how machine learning feedback loops enhance real-time threat intelligence systems, improving cybersecurity detection and response capabilities through automated learning mechanisms.
Ground Control to Major Threat - Hacking the Space Link Extension Protocol
Dive into space communication vulnerabilities and learn how to analyze the Space Link Extension protocol, exploring potential security weaknesses in satellite ground control systems.
Demystifying the First Few Minutes After Compromising a Container
Explore essential post-container compromise techniques and immediate actions for security professionals, focusing on critical first-response strategies and containment methods.
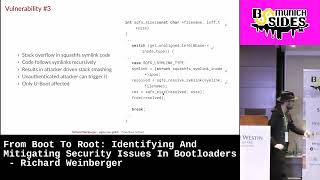
From Boot to Root: Identifying and Mitigating Security Issues in Bootloaders
Dive into bootloader security vulnerabilities and learn effective mitigation strategies for protecting systems during the critical boot process.
Mystical Vulnerabilities - Exploring the Oddities in Cybersecurity
Explore fascinating edge cases and unconventional security flaws in systems, examining unique vulnerabilities that challenge traditional cybersecurity approaches and defensive strategies.
A Security Champion's Journey - Making Things A Bit More Secure Than Yesterday Every Day
Discover practical strategies for incrementally improving security in your organization through the lens of a security champion's daily experiences and lessons learned.
Building and Leading Advanced Red Teams
Discover advanced strategies and methodologies for building, managing, and leading effective red teams in cybersecurity operations and penetration testing environments.
Practical Vulnerability Analysis for Development Teams
Discover effective vulnerability analysis techniques and best practices for development teams, focusing on identifying and mitigating security risks in software development.
Becoming The Evil Maid - Hacking Android Disk Encryption For Fun And Profit
Discover how to exploit Android disk encryption vulnerabilities through evil maid attacks, exploring practical techniques and security implications for mobile device protection.