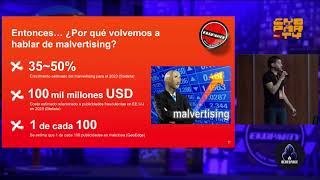
Let's Talk About Malvertising - Current Techniques and Threats
Descubre el estado actual del malvertising: técnicas, impacto en creadores de contenido y cómo protegerte de esta amenaza digital en constante evolución.
Garantías Procesales y Licencias de Software - Los Nuevos Jueces sin Rostro
Análisis de garantías procesales y licencias de software en el contexto legal moderno, explorando desafíos y implicaciones para la justicia digital y la protección de derechos en la era tecnológica.
Incidentes de Ciberseguridad y los Desafíos de la Regulación
Análisis de incidentes recientes de seguridad informática y sus implicaciones legales, destacando desafíos regulatorios en ciberseguridad con enfoque en casos relevantes.
Analyzing Blind Eagle APT Group Using Marine Combat Profiling Techniques
Análisis del grupo APT-C-36 utilizando metodología "left of bang" y técnicas de perfilamiento de combate para obtener ventaja táctica en ciberseguridad.
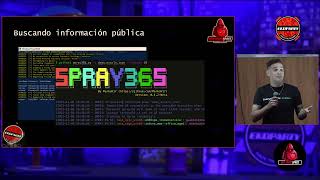
RedTeaming from Basics - Employee Information Leaks for the Win
Metodología de reconocimiento en RedTeam: desde el dominio hasta la red interna. Enfoque ofensivo para identificar vectores de ataque y obtener información pública de empleados y empresas.
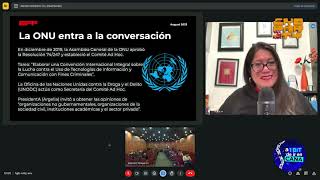
Unconventional Cybercrime - How a Bad Anti-Hacking Treaty is Becoming Law
Análisis crítico del tratado anti-hacking de la ONU y sus implicaciones para la privacidad global y la seguridad cibernética, presentado por la experta en políticas Katitza Rodriguez.
Quick and Dirty Cloud Ransomware Detection and Response
Explore cloud ransomware threats, challenges in detection, and effective response strategies. Learn to identify and assess risks in cloud computing environments.
Agile Roadmap for Cybersecurity Maturity
Fusiona metodologías ágiles con ciberseguridad para crear un roadmap dinámico que fortalece defensas, involucra al equipo y evoluciona constantemente ante amenazas cambiantes.
Manejo de Ciberincidente 101
Aprende estrategias efectivas para manejar ciberincidentes, desde la detección hasta la respuesta y recuperación, con el experto Alberto Herrera de BlueSpace en esta charla de la eKOPARTY 2023.
Decentralized C2 Using LogDrop - Exploiting Web Server Misconfigurations
Descubre LogDrop, una técnica innovadora para establecer canales de comando y control aprovechando errores de configuración en servidores web. Aprende sobre ciberseguridad y nuevas estrategias de Red Team.
Social Engineering - Beyond Laughter: The Reality of Our Digital Vulnerability
Explora los límites de la ingeniería social mediante un análisis de datos de participantes en concursos, revelando cómo las personas comparten información sensible sin considerar las consecuencias en redes sociales y sorteos.
Estrategias de Detección de Cyber-Amenazas
Explora estrategias avanzadas para detectar ciberamenazas modernas, analizando objetivos, métodos y herramientas de adversarios en ataques como Loaders, Trojans, Info Stealers y Ransomware.
DevSecOps Endgame: Threat Modeling as a Game - Workshop
Taller interactivo sobre modelado de amenazas en DevSecOps. Aprende técnicas prácticas para identificar vulnerabilidades, evaluar riesgos y desarrollar aplicaciones más seguras de forma divertida y dinámica.
Analysis of Smart Contract Scams - Blockchain Security
Explora técnicas para detectar y analizar estafas en contratos inteligentes de blockchain, utilizando herramientas como PoorSKeme para visualización y análisis temprano de amenazas potenciales.
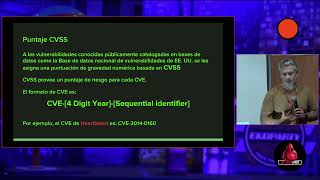
Exploiting Medium-Risk Vulnerabilities: Strategies and Techniques - Ekoparty 2023
Explora estrategias para identificar y explotar vulnerabilidades de criticidad media y baja, frecuentemente subestimadas, ofreciendo una comprensión más profunda para reforzar sistemas y redes contra estas amenazas.
Web3 - Lessons from the Past, Present Challenges, and Future Solutions for Blockchain Security
Explora vulnerabilidades en Web3, lecciones de Web2 y soluciones para el futuro. Analiza desafíos actuales, riesgos en contratos inteligentes y estrategias para mejorar la seguridad blockchain.
DevSecOps Failures: Learning from Unsuccessful Cases - 2.0
Explora casos de fracaso en DevSecOps, destacando cómo las crisis fomentan el aprendizaje, la experimentación y la innovación en la seguridad del desarrollo de software.
OWASP SAMM Approach: Creating Secure Applications from Scratch
Explora el Modelo de Madurez de Seguridad de Aplicaciones de OWASP (SAMM), una metodología para crear aplicaciones seguras desde la planificación hasta el mantenimiento continuo.
Ciberinteligencia, DFIR y CSIRT en Acción - Ekoparty 2023
Explora la sinergia entre CTI, CSIRT y DFIR en la protección contra amenazas cibernéticas, con casos de estudio y ejemplos prácticos que ilustran su colaboración en tiempo real para salvaguardar organizaciones.
Revealing SSNs and Hacking Reddit: A Bug Bounty Journey
Descubre cómo identificar vulnerabilidades IDOR y aplicarlas en bug bounty. Aprende de experiencias reales en la búsqueda de fallos de seguridad en plataformas populares.
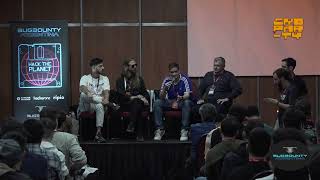
Bug Bounty Program Panel with Ripio and STOK - Ekoparty 2023
Exploración del programa de recompensas por errores de Ripio: métricas, casos de éxito y desafíos. Presentación con invitado especial STOK en el Bug Bounty Village de Ekoparty 2023.