Writing an Emulator - Approaches, Challenges, and Preservation
Einblick in die Entwicklung von Emulatoren: Ansätze, Herausforderungen und Bedeutung für die Bewahrung historischer Computersysteme. Praktische Beispiele und Diskussion von Genauigkeit, Geschwindigkeit und Peripherie-Emulation.
Pyrrha - Navigating System Binaries Easily
Discover Pyrrha, a tool for effortlessly exploring system binaries, enhancing your understanding of executable files and improving reverse engineering capabilities.
A Journey Finding Pre and Post-Auth D-Link Router Zero-Days
Explora el proceso de descubrimiento y explotación de vulnerabilidades 0-day en routers D-Link, desde obtener acceso al firmware hasta identificar y explotar fallos de seguridad para lograr ejecución remota de código.
Silent Steps in Windows Using Syscalls - Evading AV/EDR Defenses
Explora cómo utilizar syscalls en Windows para evadir defensas AV/EDR, analizando su funcionamiento e interacción mediante ingeniería inversa para lograr evasiones efectivas.

Toniebox Reverse Engineering: Open-Source Alternatives for Children's Audio Player
Einblick in Reverse Engineering der Toniebox: Technische Details, Datenschutzprobleme und Open-Source-Alternativen wie TeddyBench und TeddyCloud für mehr Kontrolle und Funktionalität.
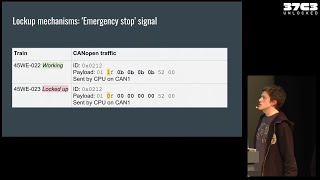
Breaking DRM in Polish Trains - Reverse Engineering Train Control Systems
Reverse-Engineering von Zügen zur Analyse einer verdächtigen Fehlfunktion. Einblicke in Zugsicherungssysteme, technische Hintergründe und unerwartete Lösungen für blockierte Triebwagen.
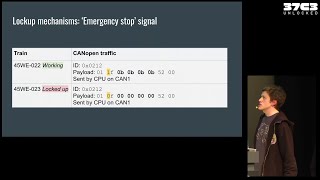
Breaking "DRM" in Polish Trains - Reverse Engineering Train Control Systems
Découvrez comment une équipe a déjoué un système de sécurité suspect dans des trains polonais en panne, mêlant ingénierie inverse et analyse technique du système de contrôle ferroviaire.
Introducción al Reversing - Ingeniería Inversa para Seguridad Informática
Introducción a la Ingeniería Inversa: fundamentos, aplicaciones en seguridad informática y herramientas esenciales. Ideal para principiantes interesados en exploits, análisis de malware y más.
CI-Bus: Deep Insights into the Caravan LIN Bus Protocol - EH21
Detaillierter Einblick in das LIN-Bus-Protokoll der Caravanbranche durch Reverse-Engineering. Enthüllt Implementierungsdetails, Herausforderungen und kuriose Aspekte der Gerätesteuerung in Wohnmobilen.
Coffee Machine Hacks: Overcoming Vendor Lock-in and Planned Obsolescence
Kaffeemaschinen-Hacks gegen Vendor-Lock-in und erzwungene Obsoleszenz: Wie Tchibo-Geräte trotz WLAN-Abschaltung weiter funktionieren und der Kampf gegen fragwürdige Geschäftspraktiken.
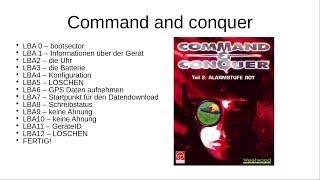
Digital eWaste - Anatomy and Revival of a GPS Device
Anatomie und Wiederbelebung eines GPS-Empfängers: Technische Erkundung zur Reaktivierung obsoleter Geräte durch Reverse-Engineering und Neuentwicklung von Backend-Systemen.
Engenharia Reversa com Terraform - Transformando Ambientes Cloud Existentes em IaC
Aprenda a transformar ambientes cloud existentes em código Terraform, acelerando a implementação de Infraestrutura como Código (IaC) e melhorando a entrega, agilidade e versionamento.
SocketCAN: The CAN Subsystem in the Linux Network Stack
Entdecke SocketCAN im Linux-Kernel: CAN-Bus-Grundlagen, Hardware-Unterstützung und Protokolle für Automotive und Industrieanwendungen. Lerne Tools zur Analyse und Manipulation von CAN-Datenverkehr kennen.
Heizkeller Sehen und Sterben - Chaos and Linux in German Boiler Rooms
Entdecke das Chaos in deutschen Heizkellern und erfahre, wie Linux-Gateways zur Vereinheitlichung und Optimierung von Heizungssystemen eingesetzt werden. Lerne über Reverse-Engineering und Open-Source-Lösungen.
Dynamic Analysis of Complex Mobile Applications
Aprenda a realizar análisis de seguridad en aplicaciones móviles complejas, superando protecciones criptográficas y encontrando vulnerabilidades mediante herramientas como Frida, Burp Suite y Brida.
How to Design Your Own Chip and How to Build It for Free - With Matt Venn
Explore chip design and free manufacturing with Matt Venn. Learn about OpenLane, eFabless, hardware description languages, and the process of creating custom chips from concept to production.
Backward-Bounded DSE - Targeting Infeasibility Questions on Obfuscated Codes
Explores backward-bounded DSE for solving infeasibility questions in software deobfuscation, demonstrating its effectiveness for opaque predicates and call stack tampering in malware analysis and reverse engineering.
Self-Encrypting Deception: Weaknesses in the Encryption of Solid State Drives
Uncovers critical vulnerabilities in solid state drive hardware encryption, revealing potential data recovery risks and the need for additional security measures.
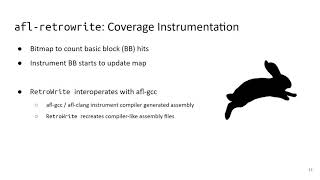
RetroWrite- Statically Instrumenting COTS Binaries for Fuzzing and Sanitization
Explore static instrumentation of COTS binaries for enhanced fuzzing and sanitization using RetroWrite, a framework for rewriting position-independent code.
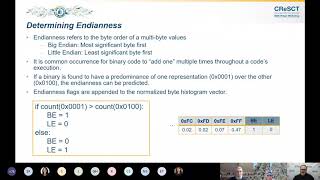
Binary Analysis with Architecture and Code Section Detection Using Supervised Machine Learning
Explore supervised machine learning techniques for binary analysis, focusing on architecture and code section detection to enhance reverse engineering and security analysis.
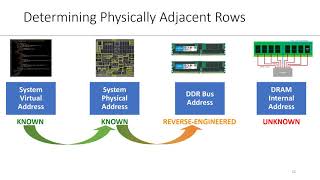
Are We Susceptible to Rowhammer? An End-to-End Methodology for Cloud Providers
Comprehensive methodology for cloud providers to assess DRAM vulnerability to Rowhammer attacks, including near-optimal instruction sequences and row adjacency mapping techniques for modern Intel platforms.