Sleeping with One AI Open
Explore adversarial attacks on AI/ML systems, their real-world implications, and mitigation strategies. Learn about potential risks and security considerations in AI-driven technologies across various sectors.
Towards a Proactive ML Approach for Detecting Backdoor Poison Samples
Proactive approach to detect backdoor poison samples in ML models, using Confusion Training to expose backdoor patterns and improve defense against various attacks.
Secure Python ML - The Major Security Flaws in the ML Lifecycle and How to Avoid Them
Uncover critical security risks in machine learning lifecycle, from training to deployment. Learn practical mitigation strategies and tools to secure ML systems effectively.
Everything You Need to Know about Security Issues in Today's ML Systems
Comprehensive overview of security vulnerabilities in ML systems, covering poisoning, evasion, and inversion attacks, with focus on adversarial examples and their impact on various applications.
Why Security Is Important in ML and How To Secure Your ML-based Solutions
Explore security risks in AI/ML adoption, focusing on secure coding practices in Python. Learn techniques to improve code hygiene and protect against vulnerabilities in ML-based solutions.
Owned By Statistics - How Kubeflow & MLOps Can Help Secure Your ML Workloads
Explore MLOps and Kubeflow to secure machine learning workflows, mitigate risks, and enhance reproducibility, validation, and deployment in production environments.
Owned by Statistics - Using Kubeflow to Defend vs Attacks on Your ML Models
Learn how to defend against machine learning attacks using Kubeflow. Explore common ML vulnerabilities and discover cloud-native pipeline strategies for detection, remediation, and future-proofing your models.
Defending Against Adversarial Model Attacks Using Kubeflow
Explore building robust AI pipelines against adversarial attacks using Kubeflow and LFAI Adversarial Robustness Toolbox. Learn to test ML model robustness in production with Kubeflow Serving and KNative eventing.
Information Leakage of Neural Networks
Explore information extraction attacks on machine learning models, their potential to compromise sensitive data, and strategies for mitigation. Gain insights into legal aspects and privacy-security-utility tensions.
Secure AI Orchestration: Mitigating Model-centric Attacks with Flyte
Discover how to protect AI systems from model-centric attacks, focusing on code injection and LLM vulnerabilities, while implementing security measures using Flyte orchestration and open-source tools.
End-to-End Secure Machine Learning Development - Building a Secure AI Supply Chain
Discover essential security practices for AI development, from dataset handling to production deployment, focusing on supply chain security, model provenance, and risk mitigation in machine learning applications.
Securing Generative AI: Threats Old and New
Explore essential security concepts for generative AI and LLMs, understanding both traditional cybersecurity approaches and emerging threats in this evolving technological landscape.
Attacks on GenAI Data and Using Vector Encryption for Protection
Explore cutting-edge vector encryption techniques and security measures to protect GenAI data from embedding inversion attacks while enabling privacy-preserving searches over encrypted vectors.
Exploiting Voice Cloning in Adversarial Simulation - Security Testing and Defense Strategies
Explore the security vulnerabilities of voice verification systems through deep learning voice cloning techniques, including practical demonstrations, risk assessment, and defensive countermeasures.
Securing AI Workflows - Top 5 Actions for Organizations
Discover essential security controls for AI workflows, focusing on practical threat mitigation strategies and real-world implementation based on Google's SAIF framework.
Analyzing the Security of Machine Learning for Algorithmic Trading
Explore adversarial attacks on ML-based algorithmic trading systems, evaluating robustness and discussing realistic attack scenarios in financial markets.
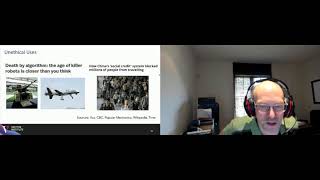
Responsible AI: Challenges and Emerging Practices - Keynote
Explore challenges and emerging practices in responsible AI, including unintended consequences, model interpretability, fairness, and engineering objectives.
Simplify and Secure Your Network for All Workloads: Cloud Networking Innovations
Leverage new network offerings for faster migration, enhanced security, and improved operational efficiency. Explore CDN, Private Service Connect, ML-powered security, and GKE networking.
Analyzing and Exposing Vulnerabilities in Language Models - Session 131
Delve into advanced research on language model vulnerabilities, exploring novel adversarial attack methods and gender bias analysis while discovering practical approaches to enhance AI trustworthiness and fairness.
Deep Learning New Frontiers
Explore deep learning limitations and new frontiers, including expressivity, generalization, failure modes, uncertainty, adversarial attacks, and emerging areas like graph learning and AutoML.
Deep Learning New Frontiers
Explore deep learning limitations and new frontiers, including expressivity, generalization, adversarial attacks, uncertainty, and AutoML. Gain insights into cutting-edge developments in neural networks.