
STOCHFUZZ - Sound and Cost-effective Fuzzing of Stripped Binaries by Incremental and Stochastic Rewriting
Explore innovative techniques for efficient fuzzing of stripped binaries, including incremental and stochastic rewriting, static writing, and delta debugging.
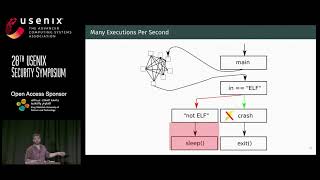
AntiFuzz - Impeding Fuzzing Audits of Binary Executables
Explore techniques to protect binary executables against automated bug-finding tools, focusing on impeding fuzzing, symbolic execution, and hybrid fuzzing approaches while maintaining performance.
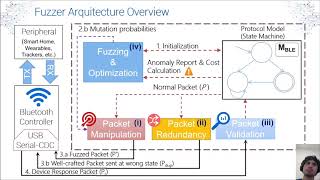
SweynTooth - Unleashing Mayhem over Bluetooth Low Energy
Explores vulnerabilities in Bluetooth Low Energy protocol implementations, presenting a systematic fuzzing framework that discovered 11 new vulnerabilities across various devices and IoT products.
Attack on Titan M, Reloaded - Vulnerability Research on a Modern Security Chip
Explore vulnerability research on Google's Titan M security chip, including fuzzing techniques, impact analysis, and mitigation strategies for modern device protection.
Finding Vulnerabilities in TensorFlow
Explore vulnerabilities in TensorFlow through advanced fuzzing techniques, focusing on deep issues hidden in complex code logic and semantic contexts beyond traditional API fuzzing methods.
How to Hack Medical Imaging Applications via DICOM
Explore critical security vulnerabilities in DICOM servers, protocols, and libraries used in medical imaging systems. Learn to identify and fix bugs in the DICOM ecosystem.
Fuzzing File System Implementations to Uncover Security Bugs
Explore file system vulnerability research through fuzzing techniques on BSD systems. Learn to identify attack surfaces, automate testing, and uncover security bugs in kernel implementations.
Reimplementing Local RPC in .Net
Reimplementing Windows RPC in .NET for privilege escalation, covering ALPC implementation, NDR parsing, and PowerShell integration. Includes bug discovery and tooling demonstration.
Over the Edge - Pwning the Windows Kernel
Exploración detallada del subsistema gráfico de Windows, vulnerabilidades del kernel y técnicas de escape del sandbox de Edge, con demostraciones de exploits para elevar privilegios desde el proceso de contenido de Edge a SYSTEM.
ProdSec - A Technical Approach
Explore product security strategies, including risk management, automation, and attack surface reduction. Learn how to integrate security into development processes and foster a security-conscious culture within organizations.
A New Fuzzing Method for Android
Innovative Android fuzzing method combining function points to find vulnerabilities. Proven effective with 50+ bugs discovered on major OEM devices, inspiring new approaches in mobile security research.
Analyzing and Fuzzing for Qualcomm Hexagon Processor
Explore techniques for analyzing and fuzzing Qualcomm Hexagon processors, overcoming challenges in firmware analysis, emulation, and hardware-dependent targets for enhanced security research.
In-Field Emulation and Fuzzing of PLCs to Uncover the Next Zero-Day Threat in Industrial Control Systems
Explore innovative techniques for uncovering vulnerabilities in Industrial Control Systems through in-field emulation and fuzzing of PLCs, focusing on proactive security measures beyond network-level exploits.
EBPF ELFs JMPing Through the Windows
Explore eBPF for Windows: capabilities, security model, design, and attack surface. Uncover vulnerabilities, witness fuzzing demos, and discuss exploitation challenges in Windows Protected Process.
Optimized Fuzzing IOKit in iOS
Optimized fuzzing approach for iOS IOKit interfaces, dynamically resolving symbols and parameters to improve efficiency and effectiveness in vulnerability discovery.
Fuzzing Android - A Recipe for Uncovering Vulnerabilities Inside System Components in Android
Explore a fuzzing approach to uncover vulnerabilities in Android's core system components. Learn about data generation, test execution, logging, and triage mechanisms for effective vulnerability detection.
Assessing and Exploiting BigNum Vulnerabilities
Explore vulnerabilities in multi-precision integer arithmetic used in cryptography implementations. Learn bug patterns, exploitation techniques, and strategies for automated vulnerability detection.
Hey, Your Parcel Looks Bad - Fuzzing and Exploiting Parcelization Vulnerabilities in Android
Explore Android's Binder IPC vulnerabilities through fuzzing and exploitation techniques. Learn to identify, analyze, and exploit "BadParcel" issues for privilege escalation in high-privilege processes.
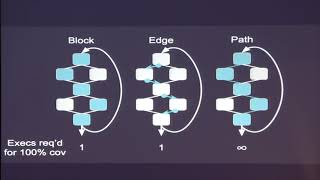
Knowing the Unfuzzed and Finding Bugs with Coverage Analysis
Explore automated coverage analysis for efficient fuzzing, using bncov plugin for Binary Ninja to identify prime fuzz targets and uncover hidden vulnerabilities in software.
AFL-Unicorn - Fuzzing the 'Unfuzzable'
Explore afl-unicorn, a tool bridging manual research and AFL's automation for vulnerability discovery in complex systems, with practical workflow insights for various targets.
How to Fuzz like a Hacker
Aprenda técnicas avançadas de fuzzing para identificar vulnerabilidades de segurança em sistemas e aplicações, apresentadas por especialistas no DefCamp 2018.