Randomized Approach for Tight Privacy Accounting in Differential Privacy
Explore a novel differential privacy paradigm for improved privacy accounting in compositions, featuring Monte Carlo-based verification and enhanced utility-privacy tradeoffs in machine learning.
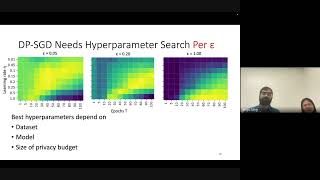
Improving the Privacy-Utility Tradeoff in Differentially Private Machine Learning with Public Data
Explore techniques to enhance privacy-utility balance in differentially private machine learning using public data, focusing on DP-RAFT and DOPE-SGD algorithms for improved model accuracy.

Almost Tight Error Bounds on Differentially Private Continual Counting
Explore novel mechanisms for differentially private continual counting, analyzing error bounds and applications in private optimization. Gain insights into matrix mechanisms and factorization techniques.
Differentially Private Online-to-Batch Conversion for Stochastic Optimization
Explore differentially private stochastic optimization techniques, comparing simple preprocessing and custom algorithms. Learn about a novel online-to-batch conversion method for optimal private convergence rates.
Differentially Private Diffusion Models
Explore privacy-preserving machine learning with differentially private diffusion models, optimizing design for sensitive data and enhancing performance through public pre-training.
A Fast Algorithm for Adaptive Private Mean Estimation in Machine Learning
Explore adaptive private mean estimation with a fast algorithm, focusing on optimal convergence rates, computational efficiency, and adaptability beyond sub-Gaussian distributions.
The Saddle Point Accountant for Differential Privacy in Machine Learning
Explore differential privacy's saddle point accountant method, its composition, and applications in machine learning through expert insights.
Differentially Private Multi-party Data Release for Linear Regression
Explore differential privacy techniques for secure multi-party data sharing in linear regression, enhancing privacy protection in collaborative machine learning environments.

How Data Teams Can Contribute to Data Privacy
Explore global data privacy regulations, dispel misconceptions, and learn advanced techniques for privacy-aware systems in data engineering and management.

Differential Privacy: Protecting Data Privacy in the Era of Big Data
Explore Differential Privacy, a cutting-edge cybersecurity technique that preserves individual privacy while enabling data analysis. Learn its applications and implementation using PyDP in Python.
Large Scale Private Learning on Data Streams and the Buffered Linear Toeplitz Operators
Innovative algorithm for privacy-preserving machine learning on data streams, introducing Buffered Linear Toeplitz operators for efficient noise generation in differentially private training.
Locally Private Histograms in All Privacy Regimes
Explore frequency estimation in data analysis, focusing on local differential privacy. Learn about algorithms, error bounds, and the intriguing low-privacy regime in histogram computation.
Preserving Anonymity in Data Collection - The Story of Differential Privacy
Explore differential privacy techniques for collecting user data while preserving anonymity. Learn key concepts, historical development, and potential applications in software telemetry.
Differential Privacy: Protecting Data Privacy in the Era of Big Data
Explore Differential Privacy, a cutting-edge cybersecurity technique that preserves individual privacy while enabling data analysis. Learn its applications and implementation using PyDP in Python.
Designing for User Privacy: Integrating Differential Privacy into Ad Measurement Systems - PEPR '24
Explore innovative approaches to integrate differential privacy into ad measurement systems, balancing user privacy with effective campaign analysis across multiple platforms.
Utility Analysis for Differentially-Private Pipelines
Explore a methodology for estimating differential privacy's impact on data quality, aiding informed decision-making in implementing privacy-preserving pipelines.
Through the Lens of LLMs - Unveiling Differential Privacy Challenges
Explores LLMs as potential attackers in differential privacy, focusing on Google's Topics API vulnerabilities. Reveals increased re-identification risks and challenges privacy claims using practical simulations and LLM-driven analysis.
Protecting Sensitive Data and Machine Learning Models
Discover techniques for safeguarding sensitive data and ML models, enhancing privacy and security in Python-based AI applications.
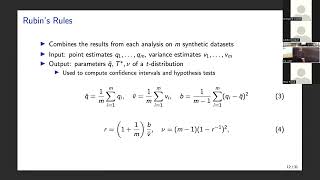
Noise-Aware Statistical Inference with Differentially Private Synthetic Data
Explore noise-aware statistical inference techniques for differentially private synthetic data, combining multiple imputation and Bayesian modeling to produce accurate uncertainty estimates for population-level quantities.
The Promise of Differential Privacy
Explore differential privacy's role in addressing false discoveries and privacy risks in big data analysis. Learn theoretical foundations and practical applications.
Private Frequency Estimation via Projective Geometry
Explore private frequency estimation using projective geometry with insights from Jelani Nelson's conference talk at CIRM.