Practical Security in the Brave New Kubernetes World
Explore Kubernetes security vulnerabilities through hands-on recon and exploitation of clusters, sidecars, and supporting infrastructure. Learn practical techniques for compromising and persisting in real-world K8s environments.
Web Application Firewall Workshop
Hands-on workshop exploring Web Application Firewall bypass techniques, including encoding, SQL injection, protocol switching, and syntax alternatives. Practical exercises with in-depth explanations for each method.
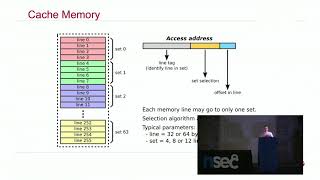
Non-Crypto Constant-Time Coding
Explore cache attacks, SGX technology, and tools for writing constant-time code to protect confidential data from side-channel vulnerabilities in various computing contexts.
PwdLess - Exploitation Tales from RouterLand
Explore IoT device security through an attacker's perspective, covering fuzzing, reverse engineering, and exploit development. Learn about vulnerabilities, remote execution techniques, and challenges in IoT security.
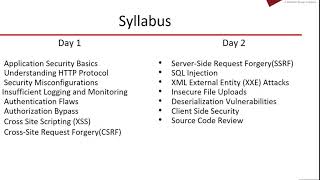
Application Security for Developers - A Holistic Approach
Comprehensive overview of application security for developers, covering holistic approaches to integrate security throughout the development lifecycle.
Training Machines for Application Scanning in Retro Style
Explore machine learning for offensive security testing, focusing on building an intelligent application scanner using supervised and unsupervised learning techniques to improve web application vulnerability detection.
Application Security Opportunities and Challenges in a DevOps World
Panel discussion exploring application security challenges and opportunities in DevOps, featuring insights from industry leaders on integrating security into modern development practices.
Defensive Programming x FinTech
Explore defensive programming techniques for FinTech, focusing on avoiding common errors, achieving safe and clean code, and balancing between defensive and overly defensive practices.
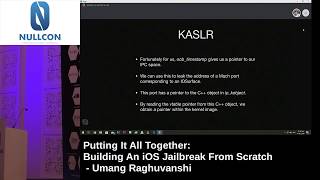
Putting It All Together - Building an iOS Jailbreak from Scratch
Comprehensive guide to building an iOS jailbreak, covering memory vulnerabilities, kernel exploitation, sandbox escape, filesystem remounting, and code injection techniques for the latest Apple devices.
#Eko2020 DevSecOps Space | Agustín Celano: AppSec VulnMgmt Pipelines
Enfoque práctico para gestionar vulnerabilidades en entornos CI/CD mediante AppSec pipelines, herramientas de staging y escalamiento de hallazgos en DevSecOps.
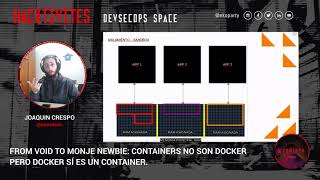
From Void to Monje Newbie - Containers no son Docker pero Docker es un container
Explora las mejores prácticas de seguridad en DevSecOps, enfocándose en contenedores y Docker. Aprende sobre tecnologías cloud y cómo implementar seguridad en el ciclo de vida de las aplicaciones.
¿Cómo se monetiza la seguridad en aplicaciones?
Mejores prácticas y recomendaciones sobre seguridad defensiva y ofensiva para el ciclo de vida de aplicaciones, incluyendo tecnologías cloud. Enfoque en monetización de la seguridad.
Estado del Arte DevSecOps en Latam
Análisis del estado actual de DevSecOps en Latinoamérica, explorando mejores prácticas, desafíos y tendencias en seguridad defensiva y ofensiva para el ciclo de vida de aplicaciones y tecnologías cloud.
Whac-A-Snake - Hitting Security in Python
Descubre mejores prácticas de seguridad defensiva y ofensiva para aplicaciones Python en el ciclo de vida del desarrollo, incluyendo tecnologías cloud.
Ghost in the Shell
Explore vulnerabilities in SAP systems and learn advanced techniques for detecting and exploiting security flaws in ABAP code and SAP applications.
Hacking and Securing SAP Hana Applications from a Penetration Tester's Point of View
Explore SAP Hana application vulnerabilities and security measures from a penetration tester's perspective. Learn effective hacking techniques and defensive strategies to enhance your SAP infrastructure's resilience.
Vulnerabilities in Custom SAP ABAP Code
Explore vulnerabilities in custom SAP ABAP code and learn effective strategies for identifying and mitigating security risks in SAP systems.
Towards a LangSec Aware SDLC
Explore integrating Language-theoretic Security principles into the Software Development Life Cycle for enhanced system security and robustness.
Packagedna - Escaneando el ADN de tu código para detectar acciones maliciosas
Escaneo del ADN del código para detectar acciones maliciosas en el ciclo de vida de aplicaciones, incluyendo tecnologías Cloud. Enfoque en prácticas DevSecOps y análisis de seguridad defensiva y ofensiva.
Providing Reliability to GCP with Security Chaos Engineering
Explora cómo mejorar la confiabilidad en Google Cloud Platform mediante ingeniería del caos de seguridad, aplicando prácticas DevSecOps para fortalecer aplicaciones en la nube.
Rompiendo Microsoft Teams y Electron por 150k
Descubre cómo explotar vulnerabilidades en aplicaciones Electron, incluyendo Microsoft Teams, para lograr ejecución de código arbitrario a pesar de las configuraciones de seguridad recomendadas.