AI Regulations - A Healthy Tension with Innovation or Stifling Bureaucracy?
Explore the balance between AI regulation and innovation, examining impacts on open source development, ethical concerns, and strategies for navigating regulatory landscapes while fostering technological advancement.
Addressing Quantum-Safe Cryptography in Open Source Development
Explore quantum-safe cryptography's importance, open-source initiatives, and practical implementation in OpenSSL to address future encryption vulnerabilities posed by quantum computing advancements.
Unprivileged Access Control in AppArmor
Explore AppArmor's extension for unprivileged access control, including challenges, changes, and API development for enhanced application security and sandboxing capabilities.
Private Information Retrieval - Chasing Capacity with Algebraic Codes
Explore algebraic codes for private information retrieval, focusing on capacity-approaching techniques and their applications in secure data access.
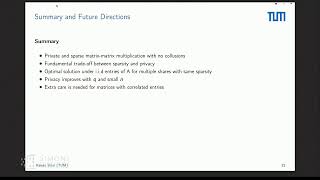
Sparsity and Privacy in Distributed Matrix Multiplication
Explore advanced techniques for distributed matrix multiplication, focusing on sparsity and privacy considerations in large-scale computations.
Web3 Development Trends and Applications
Explore the future of web development with experts discussing chain abstraction, blockchain applications, and testing web3 apps. Gain insights into decentralization, privacy, and emerging trends.

Trust in the Age of AI - Building Governance Frameworks
Explore AI governance frameworks to harness opportunities while minimizing risks. Learn how trust and legal understanding can shape responsible AI development and implementation.
KubeArmor: Cloud-Native Runtime Security Enforcement
Explore KubeArmor: a runtime security system for cloud-native environments. Learn how it restricts pod, container, and node behavior using Linux security modules and generates rich alerts with eBPF.
How Crypto Can Be Broken By You - Workshop Day 1
Explore practical techniques to break cryptographic systems, enhancing your understanding of vulnerabilities and strengthening cybersecurity skills.
Docker in 2024: New Features Including Scout, Build Cloud, and Debug
Explore Docker's latest features: Scout for image analysis, Init for quick setup, Compose Watch for live updates, Debug for troubleshooting, and Build Cloud for efficient builds.
Incidents and Incident Handling at VG.no - NDC Security 2024
Explore VG.no's incident handling framework and DevOps tooling, with real-world examples of challenges faced by Norway's largest online newspaper.
Special Purpose Operating Systems - Evolution or Limitation in Cloud Native Computing
Explore specialized operating systems for cloud-native workloads, their benefits, and operational challenges. Panel discusses immutability, atomic upgrades, and security improvements in specialized Linux distributions.
Next-Level Security: Implementing MTLS in Istio Multi-Cluster Environments Using SPIRE
Explore implementing mutual TLS in Istio multi-cluster environments using SPIRE. Learn about security challenges, mTLS, Istio's features, and SPIRE integration for enhanced microservices security.
How I Met Your Software - An Image's Journey of Consuming and Securing Software in Cloud Native
Explore software consumption in cloud-native environments, from distribution choices to Kubernetes workloads. Learn about trade-offs, security considerations, and optimizing image deployment.

Beyond GenAI - What's Next for the Enterprise
Explore enterprise GenAI beyond the hype: real-world applications, data privacy concerns, prompting techniques, and future trends. Gain insights for leveraging AI in business contexts.
Kubernetes MLSec - Securing AI in Space
Explore the security challenges in AI and MLOps, including data breaches and model poisoning. Learn cloud-native solutions to protect sensitive information in Kubernetes environments.
Leveraging OCI 1.1 for Enhanced SBOM Integration and Vulnerability Scanning in Harbor
Explore enhanced SBOM integration and vulnerability scanning in Harbor using OCI 1.1. Learn about auto-generation, auto-association, and streamlined scanning for improved container security management.
Living off the Land Techniques in Managed Kubernetes Clusters
Explore advanced techniques for exploiting managed Kubernetes clusters, including privilege escalation, lateral movement, and security control bypasses using cluster middleware and components.
Kubernetes Security Blind Spot - Misconfigured System Pods
Explore Kubernetes security vulnerabilities in system pods, focusing on misconfigurations that can lead to unauthorized access and data breaches. Learn about real-world exploit chains and mitigation strategies.
Breaking Theoretical Limits - The Gap Between Virtual NICs and Physical Network Cards
Explore vulnerabilities in virtual NICs by breaking IP packet length limits, comparing with physical network cards, and uncovering security gaps in Hyper-V's network modules.
OIDC and CI/CD: Reducing Security Threats in Your CI Pipeline
Explore CI/CD security risks and learn strategies to reduce attack surfaces using OIDC, proper branch permissions, and credential management for enhanced supply chain protection.