Letting Your Fuzzer Knows About Target's Internals
Explore advanced fuzzing techniques to enhance vulnerability detection by incorporating target system knowledge, improving efficiency and effectiveness in security testing.
Mostrame la Guita! Adventures In Buying Vulnerabilities
Explora las complejidades y desafíos del mercado de vulnerabilidades de seguridad, analizando estrategias de compra, valoración y negociación en este fascinante sector.
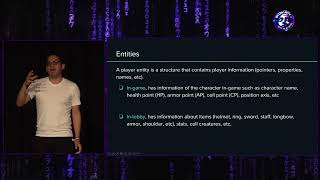
The Game - Life and How to Hack It
Aprende ingeniería inversa y desarrollo de trucos para videojuegos a través de la experiencia de un experto en seguridad, utilizando el MMORPG Rakion como ejemplo práctico.
Exploiting Samsung - Analysis of an In-The-Wild Samsung Exploit Chain
Análisis técnico detallado de una cadena de exploits 0-day de Samsung usada en la naturaleza, explicando vulnerabilidades, explotación, correcciones y demostraciones de forma accesible pero técnicamente avanzada.
Attack on Titan M, Reloaded - Vulnerability Research on a Modern Security Chip
Exploración de vulnerabilidades en el chip Titan M de Google, desde análisis estático hasta ejecución simbólica dinámica. Incluye demostración de explotación de CVE-2022-20233 para obtener ejecución de código.
Exploring the Hidden Attack Surface of OEM Routers
Descubre vulnerabilidades críticas en routers OEM y sus implicaciones para la seguridad. Análisis detallado de un caso de estudio que revela fallos en la cadena de suministro y prácticas de seguridad deficientes.
Changing the Colors of Your Keyboard Might Lead to Privilege Escalation
Uncover how gaming keyboard software can lead to kernel vulnerabilities, exploring real-world exploits and discussing future implications for Linux kernel security.
Hacking Android Foreground Services Escalation Of Privileges
Explore Android foreground services vulnerabilities, including a race condition bug and its patch bypass, demonstrating potential escalation of privileges and security implications.

From Zero to Zero Day
Journey from coding challenges to discovering a critical Edge browser vulnerability, with insights on JIT type confusion and browser exploitation.
The Achilles Heel of the macOS Gatekeeper
Explore macOS Gatekeeper's vulnerabilities, recent bypasses, and a novel 0day. Learn about detection heuristics for enhanced system security on Apple devices.
Historias de 0days, Disclosing y Otras Yerbas
Experiencias y anécdotas sobre descubrimiento de vulnerabilidades, divulgación responsable y aspectos éticos en la seguridad informática.
Finding 0days in Embedded Systems with Code Coverage Guided Fuzzing
Innovative fuzzing technique for embedded systems, overcoming challenges to discover critical vulnerabilities in network devices through emulation, dynamic binary instrumentation, and guided fuzzing.
Researching Android Device Security with the Help of a Droid Army
Explore Android device security using a diverse cluster, addressing fragmentation challenges and enabling efficient vulnerability research and testing across multiple devices.
Critical Vulnerabilities in Network Equipment - Past, Present, and Future
Explore critical vulnerabilities in network equipment, from routers to firewalls. Learn about common patterns, historical context, and future trends in cybersecurity for these essential devices.
Breaking the Security Barrier of a Major Infusion Pump - Douglas McKee & Philippe Laulheret - Ekoparty 2021
Explore the process of remotely compromising a widely-used hospital infusion pump, including firmware analysis, vulnerability research, and exploitation demonstrations.
The Internet of Vulnerabilities - Deral Heiland - Hack in Paris - 2017
Explore IoT security vulnerabilities and research methodologies with insights on ecosystem structures, live demonstrations, and manufacturer collaborations for mitigation strategies.
Scalable Graph-based Bug Search for Firmware Images
Scalable graph-based approach for efficient bug detection in firmware images, improving vulnerability search speed and accuracy for IoT devices.
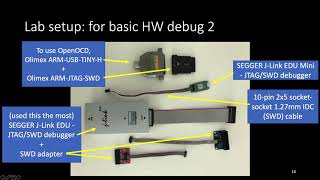
Finding New Bluetooth Low Energy Exploits via Reverse Engineering Multiple Vendors' Firmwares
Explore Bluetooth Low Energy vulnerabilities through firmware reverse engineering, uncovering remote code execution exploits at the protocol's lowest levels without authentication or pairing.
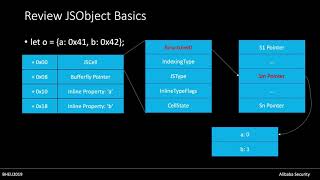
Thinking Outside the JIT Compiler - Understanding and Bypassing StructureID Randomization with Generic and Old-School Methods
Explore generic methods to bypass StructureID Randomization, gaining arbitrary Read/Write ability without relying on JIT compiler-related techniques. Learn innovative approaches to inspire better security mitigations.
What the Fuzz
Explore cutting-edge fuzzing technologies, their potential, and future developments through demos, CVEs, and research insights from experts in the field.
Emulating Samsung's Baseband for Security Testing
Explore Samsung baseband security through emulation, enabling scalable vulnerability research and debugging for cellular network protocols.