Novel Exploitation Techniques in WordPress - Prepared Statements and Object Injection
Explore novel WordPress exploitation techniques, focusing on a core design flaw leading to SQL injection and PHP object injection vulnerabilities. Learn prevention strategies for developers.
Hacking Fantasy Sports Sites - Mobile App Security Vulnerabilities
Explore mobile app vulnerabilities through fantasy sports hacking. Learn techniques for intercepting traffic, exploiting formats like JSON and REST, and manipulating data in popular applications.
Breaking and Fixing Web Application Security
Explore web application security challenges, attack vectors, and proactive measures. Learn to identify vulnerabilities, implement secure coding practices, and safeguard user data in the digital realm.
Fuzz Everything, Everywhere, All at Once - Advanced QEMU-Based Fuzzing
Explore advanced QEMU-based fuzzing techniques for binary-only targets, including command and SQL injection detection, and scalable Android library testing without physical devices.
Testing GUI Apps - What to Test and How to Test It - Mini Coding Course for Beginners
Learn automated software testing with a hands-on Kivy GUI project. Covers static and dynamic analysis, unit testing, and various test scenarios to improve code quality and reliability.
DevOps for the Discouraged - Integrating Security into Continuous Delivery
Equipping security teams with tools and strategies to integrate into DevOps practices, focusing on continuous delivery pipelines and open-source security tools for web application stacks.
Exploiting the Top Ten Database Vulnerabilities and Misconfigurations - BSidesRI 2013
Explore top database vulnerabilities and misconfigurations, learning how to identify and exploit them for improved security awareness and defense strategies.
Beginner to Advanced Bug Bounty Hunting Course - 2022
Comprehensive ethical hacking course covering web application vulnerabilities, penetration testing techniques, and programming skills for aspiring bug bounty hunters and security professionals.
CTF or WTF?
Compara desafíos CTF con pruebas de penetración reales, explorando similitudes y diferencias en habilidades, escenarios y lecciones aprendidas para profesionales de ciberseguridad.
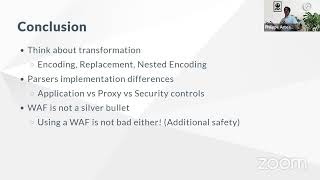
Web Application Firewall Workshop
Hands-on workshop exploring Web Application Firewall bypass techniques, including encoding, SQL injection, protocol switching, and syntax alternatives. Practical exercises with in-depth explanations for each method.
Pwning Oracle EBS for Real Profit
Explore critical vulnerabilities in Oracle E-Business Suite, including Java deserialization and arbitrary file upload, and learn how attackers can exploit ERP systems for financial gain.
Differences Between Web Application Scanning Tools When Scanning for XSS and SQLi
Investigates differences between web application scanning tools for XSS and SQLi, addressing challenges in modern web architectures and suggesting improvements for effective vulnerability detection.
Bug Hunting on the Dark Side
Explore bug hunting techniques in dark web applications, focusing on real-world examples, cryptography, and common vulnerabilities to enhance your cybersecurity skills.
Mantra OS - Because the World is Cruel
Explore Mantra OS's penetration testing tools for web application security, including DDoS, SQL injection, and man-in-the-middle attacks. Learn practical methodologies and risk mitigation strategies.
Select Code Execution From Using SQLite
Exploración de vulnerabilidades en SQLite para lograr ejecución de código remoto mediante técnicas innovadoras como Query Hijacking y Query Oriented Programming, demostrando escenarios de ataque en servidores y iOS.
Implementing AppSensor in ModSecurity
Explore advanced web application security techniques using AppSensor and ModSecurity, focusing on detection points, SQL injection prevention, and innovative defense strategies.
Be Mean to Your Code - Rugged Development & You
Pragmatic approaches and tools for ruggedizing your development lifecycle, from code commit to running system. Learn solutions for secure, resilient applications in fast-paced environments.
Riding the Magical Code Injection Rainbow
Explore advanced exploitation techniques for SQL injection, XPath injection, cross-site scripting, and shell command injection using the Magical Code Injection Rainbow framework for configurable vulnerable applications.
Security Vulnerabilities Decomposition - Another Way to Look at Vulnerabilities
Explore security vulnerabilities decomposition, focusing on SQL injection, secure data handling, and design patterns for payment gateways and single sign-on. Learn practical security controls for secure development.
Injecting Security Controls in Software Applications
Explore techniques for integrating security controls into software development, focusing on real-world examples, actionable advice, and verification methods to build more secure applications.
When Bandit Strikes - Defend Your Python Code
Discover and defend against common security flaws in Python code using Bandit. Learn customization, CI pipeline integration, and extension techniques for enhanced code security.