Packagedna - Escaneando el ADN de tu código para detectar acciones maliciosas
Escaneo del ADN del código para detectar acciones maliciosas en el ciclo de vida de aplicaciones, incluyendo tecnologías Cloud. Enfoque en prácticas DevSecOps y análisis de seguridad defensiva y ofensiva.
Threats Are Clear in Any Language - Beating Up Firewall Risks
Exploración de prácticas DevSecOps para mejorar la seguridad defensiva y ofensiva en el ciclo de vida de aplicaciones, incluyendo tecnologías Cloud y mitigación de riesgos de firewall.
Istio Service Mesh Security
Explora la seguridad en Istio Service Mesh con Diego Chavez. Aprende prácticas defensivas y ofensivas para aplicaciones en la nube, enfocadas en DevSecOps y microservicios.
Providing Reliability to GCP with Security Chaos Engineering
Explora cómo mejorar la confiabilidad en Google Cloud Platform mediante ingeniería del caos de seguridad, aplicando prácticas DevSecOps para fortalecer aplicaciones en la nube.
Fileless Attack in Containers
Explore fileless attacks in containers, their detection using eBPF tools, and implications for cloud-native security. Learn about this growing threat and defense strategies from an expert developer.
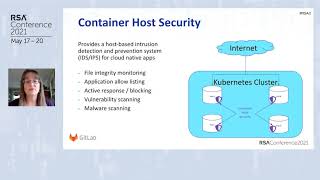
Security-as-Code to Accelerate DevSecOps - A Practical Guide to Get Started
Practical guide for implementing security-as-code in DevSecOps, covering automation of security policies, common barriers, and six steps to get started with this approach.
DevSecOps State of the Union
Comprehensive overview of DevSecOps trends, best practices, and tools, distilling insights from industry experts and mature security programs for practical implementation.
Security Learns to Sprint - DevSecOps
Explore how DevOps can revolutionize application security by integrating it into daily development and operations workflows, enabling faster and more secure software delivery.
How to 10X Your Company's Security - Without a Series D
Discover actionable strategies to dramatically enhance your company's security posture without significant financial investment. Learn from distilled insights and lessons from DevSecOps and modern AppSec experts.
Lessons from DevSecOps Trenches
Panel discussion with security team leads sharing insights on building and scaling security programs, exploring successes, failures, and practical strategies in DevSecOps implementation.
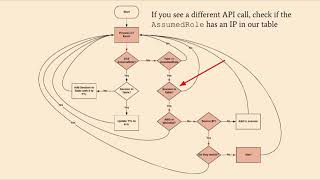
DevSecOps State of the Union
Comprehensive overview of DevSecOps best practices, tools, and methodologies. Distills insights from industry leaders to help AppSec teams improve security integration, automation, and culture.
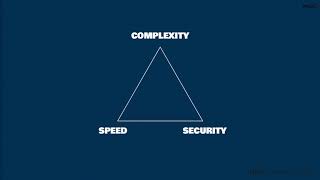
Solving for DevOps Auditors with Automated Compliance
Explore automated compliance in DevOps, learn to code security controls, and discover how to integrate them into your software stack for improved securability scores.
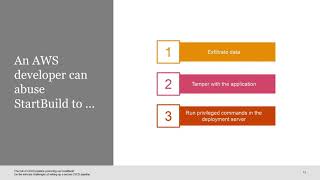
The Risk of CI - CD Pipeline Poisoning via CodeBuild
Explore CI/CD pipeline vulnerabilities in AWS services, focusing on CodeBuild abuse. Learn how small decisions can compromise security, bypass controls, and potentially lead to pipeline poisoning.
The DevSecOps Playbook - From A Practitioner's Perspective
Practical guide to implementing DevSecOps, covering mindset shifts, automation, communication strategies, skill requirements, and collaborative tools for safer software development.
Flipping the Script on Application Security
Learn about GitHub's developer-first approach to application security, addressing common DevSecOps challenges and exploring innovative solutions like credential scanning and static analysis.
Doing This One Crazy Thing Will Change Your AppSec Program Forever
Discover how to revolutionize your AppSec program through effective communication, prioritization, and innovative strategies for securing software development.
Hats Off to DevSecOps - Shannon Lietz - USENIX Enigma - 2018
Discover DevSecOps strategies for safer software development, understanding adversaries, and implementing continuous security testing to stay ahead of threats.
Gotham City- SSH from Zero to Trust - Lucas Calisi - Ekoparty Security Conference - 2021
Explora prácticas de seguridad SSH en DevSecOps, desde autenticación hasta Zero Trust, con enfoque en entornos Cloud y ciclo de vida de aplicaciones.
Shifting Left- Raise Your Security Bar! - Guido Rajngewerc & Martin Cuesta - Ekoparty Security Conference - 2020
Integración de seguridad en el ciclo de desarrollo ágil: herramientas y estrategias para detectar vulnerabilidades temprano, empoderando a los desarrolladores como actores clave en la seguridad del producto.
Compliance Does Not Equal Security (Except When It Might Be) - Rob Clark - USENIX Enigma Conference - 2018
Exploring IBM's innovative approach to cloud security, aligning with NIST guidelines to enhance DevSecOps, reduce complexity, and drive security features across platforms and services.
Security for DevOps
Learn to identify and prevent application abuse by understanding adversary tactics and implementing effective security architecture in DevOps environments.