What Happens in Windows 8 Stays in Windows 8
Explore Windows 8's security features and vulnerabilities in this DefCamp conference talk. Gain insights into the operating system's architecture and potential risks for information security professionals.
Amubush - Catching Intruders At Any Point
Learn advanced techniques for detecting and intercepting network intruders using Ambush, a powerful tool for cybersecurity professionals seeking to enhance their defensive capabilities.
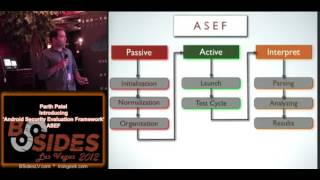
Introducing Android Security Evaluation Framework - ASEF
Explore ASEF, a framework for evaluating Android security. Learn about its features, implementation, and potential impact on mobile app security assessment and vulnerability detection.
The State of Security BSides
Insightful analysis of current security trends, challenges, and future directions in the cybersecurity landscape, presented by industry expert Jack Daniel at BSidesLV 2012.
ATGP - Intro For New WCTFers
Explore wireless capture techniques, legal considerations, and essential tools for effective signal reconnaissance and analysis in this comprehensive introduction.
Your Droid Has No Clothes
Explore Android security vulnerabilities and potential exploits in this eye-opening talk. Learn about hidden risks and practical strategies to protect mobile devices from cyber threats.
Crunching the Top 10,000 Websites' Password Policies and Controls
Explore password policies and controls of top websites through data analysis, revealing insights on security practices and user authentication trends.
The Cavalry Isn't Coming - Starting The Revolution To Fsck It All
Explore cybersecurity challenges and solutions in this thought-provoking talk on initiating change, fostering innovation, and addressing critical issues in the digital landscape.
You Can't Make People Act More Securely, You Can Help Them Want To
Explore strategies to motivate secure behavior, overcome challenges, and effectively communicate security procedures. Learn to make security an asset and inspire others to embrace it willingly.
Attacking and Defending Full Disk Encryption
Explore full disk encryption vulnerabilities, attack methods, and defense strategies. Learn practical techniques for securing encrypted systems and balancing usability with security.
Evil Empire - SIEM FTW
Explore SIEM technology's role in cybersecurity with insights on implementation, benefits, and best practices for effective threat detection and incident response.
Calling All Researchers - A Discussion on Building a Security Research Framework
Explore strategies for developing a robust security research framework, enhancing methodologies and fostering collaboration within the cybersecurity community.
Vulnerabilities in Application Whitelisting - Malware Case Studies
Explore vulnerabilities in application whitelisting through real-world malware case studies. Learn detection techniques and gain insights into bypassing security measures.
A New Era of Security - How Web Platform Features Can Save Your Application
Explore modern web security features to protect against XSS, CSRF, and other common threats. Learn how to implement CSP3, Trusted Types, and Fetch Metadata Request Headers in your applications.
Start Writing Security Tests Now
Learn methodologies and frameworks for automating security testing in your applications, enabling developers to address common vulnerabilities and collaborate more effectively with pentesters.
How to Secure Your Spring Apps with Keycloak
Comprehensive guide to integrating Keycloak for robust authentication in Spring applications, covering core concepts, OAuth/OpenID Connect flows, and centralized identity management.
Spring Security for N00bz - A Quick Introduction for the Terminally Insecure
Comprehensive introduction to Spring Security, covering defense-in-depth strategies and live coding demonstrations for securing applications using open-source tools.
Writing Malware While the Blue Team Is Staring at You
Explore techniques for creating malware while evading detection, focusing on red team strategies, tools, and priorities during cybersecurity competitions like CCDC.
Thinking Purple
Explore advanced cybersecurity concepts including red, blue, and purple team strategies, threat simulation, and full-scope attack simulation for enhanced defensive capabilities.
Data Loss Prevention Group Therapy
Explore data loss prevention strategies, pitfalls, and innovative use cases. Learn how to implement effective DLP programs, detect malware, and address common challenges in information security.
Technical Pen Testing - Red and Blue Working Together
Explore red and blue team collaboration in cybersecurity, focusing on effective vulnerability management, threat detection, and risk mitigation strategies for improved organizational defense.