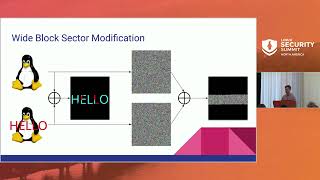
Wide-Block Cipher Support and HCTR2 for Storage Encryption
Explore wide-block ciphers for enhanced storage encryption, focusing on HCTR2's implementation in Linux and its advantages over narrow-block ciphers like AES-XTS.
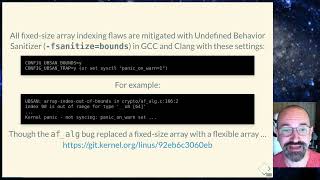
Meaningful Bounds Checking in the Linux Kernel - Addressing Buffer Overflows
Exploring buffer overflow vulnerabilities in the Linux kernel and innovative solutions for enhanced security through improved bounds checking and compiler optimizations.
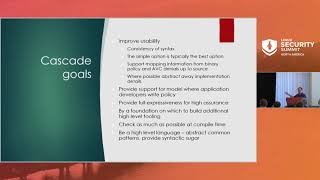
Cascade - A New High Level SELinux Policy Language
Explore Cascade, a new SELinux policy language designed to improve usability and simplify application policy writing for developers with minimal SELinux experience.
BPF LSM - Updates and Future Developments
Explore BPF LSM's latest updates, real-world applications, and future developments. Learn about new features, case studies, and challenges in building advanced security policies.
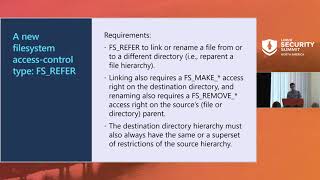
Landlock Update: File Reparenting and Network Rules Support
Explore Landlock's latest updates: file reparenting improvements and new network access controls for enhanced app and container security in Linux systems.
PowerVM Platform Keystore - Securing Linux Credentials Locally
Explore PowerVM's Platform Keystore for secure Linux credential storage, focusing on boot-time security, kernel interfaces, and challenges in developing unified interfaces for diverse platforms.
Establishing Trust in Linux Keyrings - Built-in, Imputed, or Transitive Trust
Explore Linux keyrings, trust models, and key management in firmware, kernel, and user space. Learn about trust domains, scope, usage constraints, and security implications for different systems.
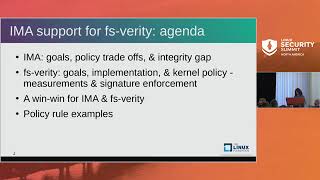
IMA Policy Support for fs-verity - A Win-win for Linux Integrity and File System Verification
Explores Linux Integrity subsystem's new fs-verity support, enhancing file integrity detection and verification. Discusses system-wide policy benefits and closing existing integrity gaps.
Enforcing a Secure Supply Chain on Kubernetes
Explore implementing and enforcing a secure supply chain in Kubernetes using open-source projects, including Sigstore keyless workflow and signature verification policies.
DIGLIM eBPF - Secure Boot at Application Level with Minimal Distro Changes
Explore secure boot implementation at the application level using eBPF technology, minimizing distro modifications for enhanced system integrity and security.
Sanitizing the Linux Kernel - KASAN and Other Dynamic Bug-finding Tools
Explore KASAN and other Sanitizers for detecting memory safety issues in the Linux kernel, including implementation details and practical usage techniques.
Smack Reference Policy: Creating a Rule Set for Linux Distributions
Explore Smack Linux security module, its unique features, and a new effort to create a reference rule set for major Linux distributions. Learn about threat protection and implementation challenges.
Outsmarting Smart Contracts - Security Vulnerabilities and Attack Vectors
Explore smart contract vulnerabilities, attack vectors, and security best practices in blockchain applications, with insights on responsible disclosure and real-world hacking incidents.
The Path of DevOps Enlightenment for InfoSec
Explore the convergence of DevOps and Security, addressing industry challenges and providing insights for navigating the evolving landscape of information security.
A Free, Fair and Open Internet is a Process, Not a Product - Closing Keynote
Cory Doctorow explores the ongoing fight for a free, fair, and open internet, emphasizing its importance for freedom, privacy, and human rights. He urges continued engagement in this crucial process.
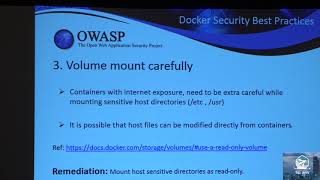
Docker Security Insights - Vulnerabilities and Best Practices
Explore Docker security vulnerabilities, countermeasures, and best practices for production environments. Learn about container risks, secrets management, content trust verification, and open-source library considerations.
Common Crypto Failures in Modern Applications - Beyond Bitcoin
Explore common cryptographic failures in digital currencies and their impact on security. Learn from real-world examples to understand the risks and importance of proper implementation.
IoT Security - Ecosystem, Interoperability and Standards
Explore IoT security challenges and solutions with the Security & Privacy Development Lifecycle framework, addressing ecosystem complexities, privacy concerns, and compliance issues in rapidly evolving IoT landscapes.
Security Vulnerabilities in AI Assistant Based Applications
Explores security vulnerabilities in AI assistants, covering physical attacks, adversarial techniques, and defense strategies. Provides insights for developers and security professionals.
OWASP IoT Top 10 - Understanding Security Issues in Internet of Things
Explore key security vulnerabilities in IoT technologies and learn strategies to build, deploy, and assess IoT systems more securely with insights from the OWASP Internet of Things Project.
Chinese Surveillance and CloudPets - Security Implications
Explore Chinese surveillance technologies and CloudPets security vulnerabilities, examining their implications for privacy and data protection in the digital age.