Improving Cyber Risk Assessment of Cloud Services
Découvrez une approche pragmatique pour évaluer et gérer les risques cybernétiques des services cloud, en mettant l'accent sur les meilleures pratiques et l'application continue des politiques de sécurité.
Innovate Anywhere - From Multicloud to Edge
Explore Microsoft Cloud's comprehensive solutions for hybrid and multicloud environments, enabling secure infrastructure, data innovation, cloud-native app development, and cross-functional team empowerment.
Plan, Implement, and Administer Conditional Access - LRN252
Learn to implement and manage conditional access policies for enhanced security control, including security defaults, application controls, and session management.
Terraforming Kubernetes Series Introduction with Justin Mitchel
Learn to integrate Terraform with Kubernetes on Linode in this comprehensive tutorial. Covers project setup, configuration, and essential steps for deploying infrastructure as code using Terraform and Kubernetes.
Oracle Active Data Guard - Disaster Recovery Tips and Tricks
Maximize data protection and disaster recovery for Oracle Database with expert tips on Oracle Data Guard and Active Data Guard. Learn best practices to ensure application service-level agreements.
Introduction to Oracle Exadata - Exadata Availability
Explore Maximum Availability Architecture for Oracle Exadata, covering Bronze to Platinum tiers, replication, backup, and high availability best practices for optimal database uptime.
Build a Node.js API Authentication with JWT Tutorial
Learn to build a secure Node.js API with JWT authentication, covering Express setup, MongoDB integration, user registration, password hashing, login functionality, and creating protected routes.
Python Django Tutorial - How to Enable HTTPS with a Free SSL-TLS Certificate Using Let's Encrypt
Learn to enable HTTPS on your Django web server using Let's Encrypt's free SSL/TLS certificate. This tutorial covers installation, configuration, and troubleshooting for secure web hosting.

Advanced NumPy - SciPy Japan 2019 Tutorial - Juan Nunuz-Iglesias
Hands-on tutorial exploring advanced NumPy concepts: broadcasting, strides, and indexing. Ideal for Python users familiar with array computing, taught by scikit-image core developer.
Repairing DoS Vulnerability of Real-World Regexes
Explore techniques for identifying and repairing DoS vulnerabilities in regular expressions, focusing on real-world applications and practical solutions.
DIANE- Identifying Fuzzing Triggers in Apps to Generate Under-constrained Inputs for IoT Devices
Explore innovative techniques for identifying fuzzing triggers in IoT companion apps, enabling more effective generation of under-constrained inputs for device testing and security analysis.
ConDySTA - Context-Aware Dynamic Supplement to Static Taint Analysis
Explore innovative techniques for enhancing static taint analysis with context-aware dynamic analysis, improving detection of security vulnerabilities in software systems.
Razzer - Finding Kernel Race Bugs through Fuzzing
Discover efficient kernel race bug detection through fuzzing with Razzer. Learn static analysis and deterministic thread interleaving techniques to identify vulnerabilities in Linux kernels.
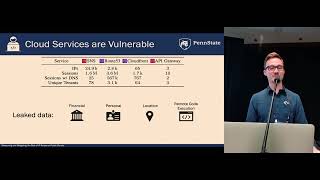
Measuring and Mitigating the Risk of IP Reuse on Public Clouds
Explore IP reuse risks in public clouds, measurement techniques, and mitigation strategies for enhanced cloud security and resource management.
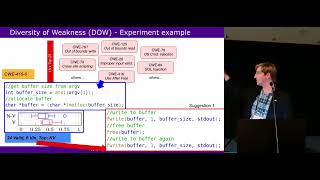
Asleep at the Keyboard? Assessing the Security of GitHub Copilot's Code Contributions
Explore the security implications of GitHub Copilot's AI-generated code contributions, analyzing common weaknesses and potential risks in various programming scenarios.
Advanced Android Studio Hacking - Access Control Issues - Part 4
Explore advanced Android hacking techniques with Nick Godshall, covering emulation, access control vulnerabilities, and device exploitation across various Android platforms.
Advanced Android Studio Hacking - Part 3
Explore Android device hacking using Android Studio with Nick Godshall. Learn emulation techniques, tackle DIVA challenges, and understand responsible disclosure in this comprehensive tutorial.
Advanced Android Studio Hacking - Part 2
Explore Android device hacking using Android Studio. Learn emulation, user agent tracking, reverse engineering, API tokens, decompilation, and SQL injection techniques.
Python3 for Pentesting - Developing a TCP Server and Understanding Sockets
Develop a TCP server and understand network sockets in Python3 for penetration testing. Learn to create custom scripts for ethical hacking and cybersecurity applications.

Web App Pentesting - HTTP Cookies and Sessions
Explore HTTP cookies and session IDs in web app security, learning their purposes and potential vulnerabilities for more effective penetration testing.
Web App Pentesting - URL Structure
Comprehensive overview of URL components, structure, and security implications for web applications. Covers absolute vs relative URLs and their impact on website security.