Manual JavaScript Analysis is a Bug - Automating Security Assessments for Modern Web Applications
Automate JavaScript security assessments: Learn efficient methods for analyzing modern web apps, focusing on key areas and streamlining the process for better results.
OWASP Top 10 Training - Part 4
Comprehensive exploration of OWASP Top 10 security vulnerabilities, offering insights and strategies for web application protection and risk mitigation.
OWASP Top 10 - Security Vulnerabilities A8 to A10 - 2017 Edition
Explore OWASP Top 10 vulnerabilities A8 to A10, focusing on insecure deserialization, using components with known vulnerabilities, and insufficient logging and monitoring.
OWASP Top 10 2017 - Security Vulnerabilities A4 to A8 - Part 3 of 5
Explore OWASP Top 10 vulnerabilities A4 to A8, gaining insights into critical web application security risks and effective mitigation strategies.
OWASP Top 10 - Vulnerabilities A2 to A4 - Part 2 of 5
Explore critical web application security risks A2-A4 from the OWASP Top 10, focusing on broken authentication, sensitive data exposure, and XML external entities.
OWASP Top 10 Security Risks - Part 1 of 5
Comprehensive overview of OWASP Top 10 security vulnerabilities, focusing on injection flaws and broken authentication. Learn to identify and mitigate critical web application risks.

Visual Basic Tutorial - Object-Oriented Programming - Part 4
Learn object-oriented programming concepts in Visual Basic, including constants, enumerations, structures, classes, inheritance, polymorphism, encapsulation, and ArrayLists.
Next.js Middleware and Cors - Nextjs 13 Tutorial
Explore Next.js middleware and CORS implementation in version 13, covering edge runtime, route handlers, and CORS features without additional dependencies.

Creating a Login Mutation in GraphQL with JWT Authentication
Master GraphQL login mutations: create JWT tokens, implement authentication, and enhance your full-stack development skills in this hands-on tutorial.
GraphQL Permissions with Node.js
Implement flexible GraphQL permissions in Node.js servers, enhancing security across resolver types. Pair with authentication for comprehensive access control.
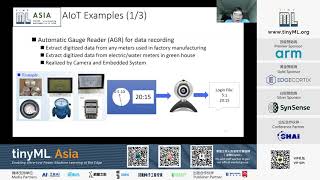
Toward Data-Driven Applications with AIoT Devices
Explore data-driven AIoT applications, model reduction techniques, and meta-learning approaches for enhanced inference accuracy in diverse environments, with real-life examples and future research directions.
Android Security - Andrew Kennedy
Learn about Android security measures, including application sandboxing, permissions, and SELinux, to understand how Google protects the world's most popular mobile OS from potential threats.

DER, PEM and Crypto Formatting
Learn about DER and PEM formats in cryptography, including ASN.1 encoding, key certificates, and Python implementation for secure data representation and transmission.
Machswap - Stephen Parkinson
Explore iOS jailbreaking through machswap vulnerability, gaining insights into kernel access techniques and the iOS 12 jailbreak development process.
Azure Active Directory: Strengthening Zero Trust Defenses in the Hybrid Era - Ask the Expert
Explore Azure AD's vision for strengthening Zero Trust defenses in hybrid environments. Learn about advanced threat protection strategies and upcoming features to enhance security.
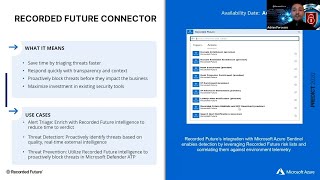
Leverage Recorded Future Playbooks to Automatically Integrate Threat Intelligence with Microsoft Azure
Automate threat intelligence integration in Microsoft Azure using Recorded Future Playbooks for enhanced detection, enrichment, and prevention in Sentinel and Defender ATP.
Microsoft Cloud for Sovereignty and Azure Confidential Computing Expansion
Explore Azure's digital sovereignty solutions and confidential computing capabilities for secure, compliant cloud apps in regulated industries and public sector organizations.
Modernize Your Infrastructure with the Latest Azure Compute Capabilities
Explore Azure's latest Compute innovations to upgrade infrastructure, improving price-performance, data protection, scalability, and deployment efficiency for unique business requirements.
No Data Silos with Azure Blob Storage
Explore Azure Blob Storage's capabilities for unified data lakes, multi-protocol support, and secure scaling solutions to effectively manage and store data from various sources in the cloud.
Strengthen Security and Boost Agility with Azure Network Security Innovations
Explore Azure's latest network security innovations for robust protection, increased agility, and cost savings. Learn about cloud-native, Zero Trust solutions to safeguard your infrastructure and data.
Strengthen Resilience With Identity Innovations in Azure Active Directory
Discover Azure AD innovations for enhanced resilience against sophisticated cyber attacks, including platform improvements, advanced threat detection, and expanded digital estate security.