CSP - The Good, the Bad and the Ugly
Explore Content Security Policy's strengths and weaknesses in web application security, presented by Shape Security's engineering manager Ilya Nesterov at APPSEC CA 2017.
Continuous Security: Bringing Agility to the Secure Development Lifecycle
Bringing agility to secure development: Learn strategies for integrating continuous security practices into your development lifecycle, enhancing both speed and safety in software creation.
Uninvited Guests on the World's Wild Web: Understanding Malicious Web Bots
Explore malicious web bots and automated threats to web applications with insights from the OWASP Handbook. Learn to understand, identify, and mitigate these digital risks in today's wild web landscape.
An SDLC for the DevSecOps Era
Explore an SDLC tailored for the DevSecOps era with insights on integrating security into modern development practices and organizational culture.
Dissecting Browser Privacy
Explore browser privacy with a senior security engineer from Brave, covering key issues and advancements in protecting user data while browsing the web.
Women in Security Panel Discussion
Panel discussion featuring prominent women in cybersecurity sharing insights on industry challenges, career paths, and strategies for increasing diversity and inclusion in the field.
Practical Tips for Running a Successful Bug Bounty Program
Practical tips for running a successful bug bounty program, including scope definition, communication strategies, and vulnerability rating. Insights from experienced professionals on managing crowdsourced security testing effectively.
Why Using SMS in Authentication is Risky and Better Alternatives - AppSecUSA 2016
Explore limitations of SMS-based authentication and discover more secure alternatives using push notifications for improved user experience and enhanced security in two-factor authentication.
Best Practices for Structuring Effective Bug Bounty Programs
Explore best practices for structuring effective bug bounty programs, addressing concerns like security, privacy, and legal issues while maximizing vulnerability identification.
Containerizing Your Security Operations Center
Explore containerizing security operations for improved deployment, maintenance, and collaboration. Learn to build a cloud-based SOC using containers, enhancing visibility and streamlining security workflows.
HTTPS and TLS Security Practices - Front Line Insights 2016
Comprehensive overview of modern HTTPS and TLS security practices, covering protocol vulnerabilities, certificate fundamentals, and best practices for implementing strong encryption in web services.
Everything is Terrible: Building, Configuring, and Securing Software - Three Perspectives
Explore perspectives on building, configuring, and securing software from developers, operations, and security experts. Learn strategies for collaboration, empathy, and optimizing workflows across teams.
Women in Application Security - Challenges and Opportunities
Panel discussion featuring industry experts exploring challenges and opportunities for women in application security, highlighting diverse perspectives and experiences.
Implementing a User-Centric Datastore with Privacy-Aware Access Control for Cloud-Based Data Platforms
Explore user-centric data storage with privacy-aware access control for cloud platforms. Learn about implementation, components, and challenges in this informative talk on secure data management.
Continuous Acceleration: Why Continuous Everything Requires a Supply Chain Approach
Explore the need for a supply chain approach in continuous development practices, emphasizing acceleration and efficiency in modern software security and delivery processes.
Rise of the Machines - How Automated Processes Overtook the Web
Explore how automated processes have dominated web interactions, their impact on security, and strategies to protect against machine-driven threats in modern web environments.
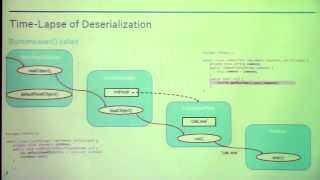
Marshalling Pickles - How Deserializing Objects Can Ruin Your Day
Explore vulnerabilities in object serialization across languages, learn exploitation techniques for code execution, and discover protective strategies against deserialization attacks.
Building a Modern Security Engineering Organization
Practical insights on building modern AppSec and NetSec programs, launching bug bounties, and conducting realistic attack simulations in the era of continuous deployment and DevOps.
Building a Better Hacker to Improve Cybersecurity Defense
Explore how understanding hacker mentality bridges the gap between developers and security teams, leading to more effective cybersecurity strategies and proactive threat prevention.
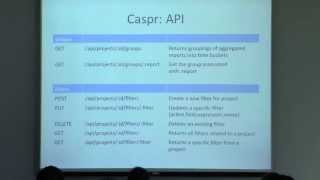
Content Security Policy Reporting and Aggregation with Caspr - OWASP AppSec California 2015
Explore Content-Security-Policy (CSP) violation reporting with Caspr, a tool for collecting and analyzing reports. Learn about CSP background, Caspr usage, and related tools for enhancing web application security.
Securing Software's Future: Why API Design Matters
Explore how API design can prevent vulnerabilities, guide developers towards secure implementations, and shape the future of software security through better development environments.