
Flutter - One Native Code Base for Every Platform - 36C3 Wikipaka WG
Explore Flutter's cross-platform development capabilities, performance advantages, and easy syntax for creating native applications on mobile, web, and desktop platforms.
What's Left for Private Messaging
Exploración de técnicas avanzadas de mensajería privada, desde cifrado de extremo a extremo hasta sistemas descentralizados, abordando amenazas y equilibrando privacidad y usabilidad en la comunicación en línea.
What You See Is Not What You Get - When Homographs Attack
Explore homograph attacks, their mechanics, risks, and practical exploits against Signal, Telegram, and Tor Browser. Learn about security implications of Unicode in domain names and defense strategies.
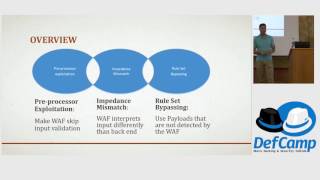
Web Application Firewall Bypassing - DefCamp - 2016
Aprende técnicas avanzadas para evadir firewalls de aplicaciones web, incluyendo métodos de reconocimiento, explotación de discrepancias y bypass de reglas para pruebas de penetración efectivas.
Playing in the Sandbox - Bypassing Adobe Flash Input Validation
Explore Adobe Flash sandbox vulnerabilities, focusing on input validation flaws in file path handling. Learn about local and remote sandbox escapes, their implications, and broader security considerations.
API Design for Cryptography
Explore cryptographic API design, focusing on NaCl and libsodium. Learn about challenges, best practices, and future trends in creating secure and user-friendly cryptographic libraries.
Snuffleupagus - Killing Bugclasses in PHP 7, Virtual-Patching the Rest
Explore Snuffleupagus, an open-source PHP security module that kills bug classes, implements virtual-patching, and enhances protection against vulnerabilities without modifying application code.
Ads Networks Are Following You, Follow Them Back
Explore how ad networks track users and learn techniques to monitor and analyze their behavior, including tools like ET Toolkit and HTTP Bloom for enhanced web privacy.
Witness the Russian Attack - Live Demos of Their Steps, Tools, Techniques
Explore Russian cyberattack techniques through live demonstrations, covering infection methods, web injects, traffic manipulation, and victim targeting strategies.
Attacking Nextgen Firewalls
Explore techniques for attacking next-generation firewalls, focusing on administrative interfaces, embedded systems, and potential vulnerabilities in security features like VPNs and user authentication.
SyScan360'16 Singapore - Key Value Injections Here
Explore key value injections, their impact on serialization, and implications for React and CouchDB in this technical deep dive.
Developing and Managing an OWASP Project - Projects 101
Learn to create, manage, and grow an OWASP project. Explore naming, sponsorship, levels, services, and resources for successful open-source security initiatives.
Reversing Client Side JavaScript Using the Chrome Dev Tools Protocol
Explore Chrome Dev Tools protocol for JavaScript reversal, bug finding, and vulnerability detection. Learn to modify web app behavior and automate pentesting tasks using Go-based plugins.
A Stratagem on Strategy - Rolling Testing into Product Testing
Explore integrating security testing into product testing strategies, enhancing coverage and aligning security with software requirements for more effective quality assurance in the SDLC.
HTML5 - A Whole New Attack Vector
Explore HTML5's new features from an attacker's perspective, uncovering potential security vulnerabilities and innovative attack vectors in modern web browsers.
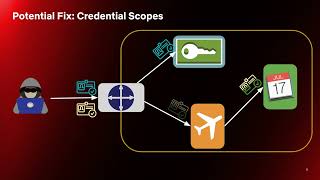
Adventures in Authentication and Authorization
Explore Netflix's journey in implementing authentication and authorization for microservices, discussing technology choices, challenges, and innovative solutions for a robust zero-trust ecosystem.
User Agent 2.0 - What Can the Browser Do for the User? - Ben Livshits - USENIX Enigma Conference - 2019
Explores browser evolution as a user agent, advocating for smarter security mechanisms and informed decision-making to enhance user privacy and content monetization on the web.
The URLephant in the Room - Emily Stark, Google - USENIX Enigma Conference - 2019
Exploring the challenges of URLs as security indicators, discussing user behavior, phishing attacks, and potential solutions for improving web security and user trust.
Gotham City- SSH from Zero to Trust - Lucas Calisi - Ekoparty Security Conference - 2021
Explora prácticas de seguridad SSH en DevSecOps, desde autenticación hasta Zero Trust, con enfoque en entornos Cloud y ciclo de vida de aplicaciones.
Revisiting Ring3 API Hooks: Tricks to Defeat Analysis Tools - Rafael Salema Marquez - Ekoparty - 2021
Explore innovative ring3 API hook techniques for malware development, focusing on "Egg hook" and "Hollow hook" methods to evade detection by analysis and forensics tools.
#Eko2020 Bounty Hunters | Adrian Pedrazzoli: XSS de -1 a 0
Aprende técnicas básicas para detectar XSS, tipos, recursos necesarios y ejemplos de hallazgos en programas de Bug Bounty. Incluye recomendaciones prácticas para cazadores de recompensas.