
Anchore Engine: DevSecOps Tool for Inspection, Analysis, and Certification of Infrastructure
Explore Anchore Engine for inspecting, analyzing, and certifying infrastructure, enhancing security in application development and QA processes.
Power of AI: DevSecOps and Cloud Artifact Signing Explored - Sessions 1 and 2
Explore AI's impact on DevSecOps and cloud artifact signing. Learn how AI enhances security automation, vulnerability scanning, and threat detection. Discover tools for ensuring trust and integrity in cloud environments.
Building Your First DevSecOps Pipeline
Demystify DevSecOps and build a functional pipeline with cutting-edge security testing, including SCA, SAST, and DAST tooling. Supercharge software security and achieve true "Shift Left" success.
Supply Chain Attacks - Focusing on NPM Vulnerabilities and Defenses
Explore NPM ecosystem vulnerabilities, learn to identify and protect against supply chain attacks, and discover strategies to fortify open-source software security.
Keep Your Dependencies in Check
Explore tools and strategies for efficiently managing and updating dependencies to enhance application security and maintain business value delivery.
Developer Security Essentials
Discover how attackers exploit code vulnerabilities and learn to identify and fix complex security issues efficiently. Participate in a hands-on hacking session to address open source security problems.
How to Use WPScan - A Walkthrough with the Author
Comprehensive walkthrough on using WPScan for WordPress security assessment, featuring insights from the tool's creator ethicalhack3r during a Live Recon episode.
Runtime Security in the Cloud Native World
Explore runtime security in cloud-native environments, focusing on detecting and mitigating security breaches in production. Learn about essential tools and strategies for maintaining robust security measures.
Chimera - Securing a Cloud App Ecosystem with ZAP at Scale
Explore Chimera: a cloud-based solution using ZAP to enhance security for small developers and ISVs in large app ecosystems, making advanced scanning tools accessible without security expertise.
A Guide to Securing GitHub Based on Lessons Learned
Discover strategies for securing GitHub organizations, managing repositories, and implementing best practices for code review, dependency management, and vulnerability reporting.
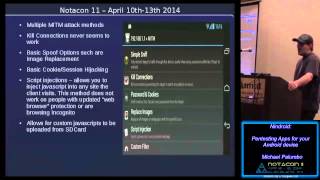
Nindroid Pentesting Apps for Your Android Device
Explore essential Android pentesting apps for mobile security assessments, enhancing your device's capabilities for ethical hacking and vulnerability detection.
Infusing Security Into the Application Development Process
Explore integrating security into software development, covering topics like SBOMs, vulnerability scanning, and supply chain security. Learn practical strategies for secure coding practices.
KubeClarity - Bringing Clarity to Kubernetes Artifacts Security
Discover how KubeClarity enhances security for Kubernetes artifacts, providing comprehensive visibility and protection for your cloud-native applications.
How to Contain Security in Your Containers
Learn essential strategies for securing containerized applications, focusing on best practices and tools to mitigate risks in container environments.
How to Use Mirantis Container Runtime to Secure Business-Critical Applications
Explore Mirantis Container Runtime's enterprise features for securing mission-critical applications. Learn about cryptographic modules, CI/CD integration, and vulnerability scanning to build a robust software supply chain.
Hands-on Introduction to Trivy - Continuous Scanning for Container Security
Explore continuous scanning for container image vulnerabilities and misconfigurations using Aqua's open-source Trivy tool, covering various security aspects and best practices.
Achieving Full Situational Awareness of Multiple Kubernetes Clusters with Lens
Discover Lens, the popular Kubernetes IDE for streamlined cluster management. Learn multi-cluster observability, performance evaluation, and security features through practical demonstrations and expert insights.
Digging Into Container Image Layers for Sneaky Vulnerabilities
Explore techniques to identify and mitigate hidden vulnerabilities in container image layers, focusing on Java-based images and using tools like Trivy and dive for in-depth analysis.

Flawed ML Security: Mitigating Security Vulnerabilities in Data and Machine Learning Infrastructure with MLSecOps
Explore security vulnerabilities in machine learning infrastructure and learn practical strategies for mitigating risks using MLSecOps. Gain insights on RBAC, encryption, and best practices for robust ML systems.
Day in the Life of a Base Image - The Evolution of Vulnerabilities in Popular Containers
Explore the evolution of vulnerabilities in popular container images, understand security challenges, and learn practical steps to manage and prevent issues in your development process.
GitOps and CI/CD: Maintaining Security in the Age of Automation
Explore best practices for securing GitOps and CI/CD pipelines, covering access control, communication, testing, secrets management, and monitoring. Learn from Red Hat's SRE experiences to enhance your pipeline security.