Hackeá tu Primer Banco - Vulnerabilidades Comunes en Sistemas Bancarios
Demostración de vulnerabilidades comunes en un banco ficticio y resolución de turboworkshops del Village de CyberFinance, presentado por expertos en ciberseguridad.
Exploiting Medium-Risk Vulnerabilities: Strategies and Techniques - Ekoparty 2023
Explora estrategias para identificar y explotar vulnerabilidades de criticidad media y baja, frecuentemente subestimadas, ofreciendo una comprensión más profunda para reforzar sistemas y redes contra estas amenazas.
Revealing SSNs and Hacking Reddit: A Bug Bounty Journey
Descubre cómo identificar vulnerabilidades IDOR y aplicarlas en bug bounty. Aprende de experiencias reales en la búsqueda de fallos de seguridad en plataformas populares.
Exploring Web Applications Through Their JavaScript - Uncovering Hidden Information
Descubre cómo analizar el código JavaScript de sitios web para encontrar información valiosa como API Keys, endpoints internos y usuarios, mejorando tus habilidades en seguridad web.
Button Combo Crash: Analyzing a POS Device Without Disassembly
Análisis de vulnerabilidades en un posnet sin abrirlo, explorando combinaciones de botones para descubrir fallos de seguridad y posibles explotaciones en dispositivos de pago.
Mobile Hacking 101 - A Cross-Platform Audit Journey
Descubre técnicas y herramientas para auditar la seguridad de aplicaciones móviles multiplataforma, identificando riesgos y vulnerabilidades en prácticas de programación deficientes.

100 Vulnerabilities in 30 Days - Hacking the World's Largest Insurance Company
Descubre cómo un equipo de seguridad identificó 100 vulnerabilidades en 30 días en la mayor aseguradora mundial. Aprende métodos, herramientas y lecciones de este impresionante logro en bug bounty.
Hunting Web Vulnerabilities - Introduction to Ethical Hacking - Workshop 3
Taller práctico sobre hacking ético de sitios web. Aprende técnicas legales para identificar vulnerabilidades, comprender el funcionamiento de la web y explorar oportunidades en seguridad informática.

100 Vulnerabilities in 30 Days - Hacking the World's Largest Insurance Company
Descubre cómo un equipo de seguridad identificó 100 vulnerabilidades en 30 días en una gran aseguradora, explorando métodos, herramientas y lecciones aprendidas en bug bounty.
Entendiendo y Confiando en tus Dependencias en Python
Análisis de dependencias en Python: riesgos ocultos, ataques como typosquatting y estrategias para evaluar y confiar en paquetes de terceros. Herramientas y prácticas para realizar controles de seguridad efectivos.
Security Threat Model Analysis and Protection Practice in Edge Computing Scenarios
Analyze security threats in edge computing, explore KubeEdge's audit process, and learn protection practices for cloud-native environments. Gain insights on improving security in multi-cloud and hybrid scenarios.
Bumpy Roads - Exploring Security Vulnerabilities in Regional Carsharing Systems
Entdecke Schwachstellen und unsichere Software eines regionalen Carsharing-Anbieters. Tauche ein in ein Korallenriff voller Sicherheitslücken und lerne über Web-Applikationen, deren Schwachstellen und unsicheres Design.
Introdução ao Cyber Threat Intelligence
Explore os fundamentos e desafios da inteligência de ameaças cibernéticas com especialistas renomados. Aprenda sobre CTI, segurança de aplicativos e sua relevância no cenário atual de cibersegurança.
Dynamic Analysis of Complex Mobile Applications
Aprenda a realizar análisis de seguridad en aplicaciones móviles complejas, superando protecciones criptográficas y encontrando vulnerabilidades mediante herramientas como Frida, Burp Suite y Brida.
Advanced Penetration Testing: Scripting for Ethical Hackers - Part 1
Master advanced ethical hacking techniques through hands-on scripting exercises, focusing on bash environment, variables, functions, and automated scanning tasks for enhanced penetration testing skills.
Touching the Untouchables - Dynamic Security Analysis of the LTE Control Plane
Dynamic security analysis of LTE control plane procedures, uncovering 36 vulnerabilities in operational networks. Demonstrates attacks affecting service availability, SMS spoofing, and data manipulation.
Phishing in Organizations: Findings from a Large-Scale and Long-Term Study
Explore findings from an extensive, long-term study on organizational phishing, covering vulnerability patterns, training effectiveness, and reporting mechanisms.
Identifying Ubiquitous Third Party Libraries in Compiled Executables Using Annotated and Translated
Explore techniques for identifying third-party libraries in compiled executables, focusing on firmware indicator translation and machine learning approaches for enhanced security analysis.
HackEd: A Pedagogical Analysis of Online Vulnerability Discovery Exercises
Analyze online vulnerability discovery exercises, exploring methodology, results, feedback, metacognition, and learning environments for effective cybersecurity education.
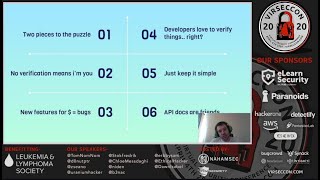
Unique Mindset - Hacking Techniques and Favorite Findings
Explore zseano's unique hacking mindset through real-world examples, favorite findings, and insights on identifying critical vulnerabilities in web applications.
LevelUp 0x04 - Blueprint for Becoming a Penetration Tester
Blueprint for aspiring pen testers: expert insights, career tips, and actionable steps to enter the field of ethical hacking and penetration testing.