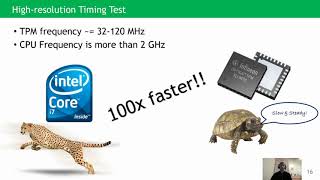
TPM-FAIL - TPM Meetings Timing and Lattice Attacks
Explore TPM vulnerabilities, timing attacks, and lattice-based cryptanalysis. Learn about ECDSA nonce issues and their impact on digital signatures in trusted computing.
Side-Channel Attacks
Explore side-channel attacks, including Spectre, timing attacks, and countermeasures. Learn about developer knowledge, resistance techniques, and future directions in cybersecurity.
FPGA Glitching & Side Channel Attacks
Explore side channel analysis and fault injection attacks on modern systems using low-cost hardware like FPGAs. Learn about powerful techniques once reserved for governments and researchers.
Practical Side Channel Attacks on Modern Browsers - Lecture 6
Explore practical side channel attacks on modern browsers, covering XSS filters, timing attacks, clipboard vulnerabilities, and more. Learn about login history exploits and data URI schemes.
On the Insecurity of JavaScript Object Signing and Encryption - AppSec EU 2017
Comprehensive analysis of JavaScript Object Signing and Encryption (JOSE) security, revealing critical vulnerabilities in popular libraries and introducing JOSEPH, an automated evaluation tool.
The Timing Attacks They Are A-Changin' - Web-based and Browser-based Timing Attack Techniques
Explore evolving timing attacks in web security, from classic cross-site techniques to browser-based methods, and learn effective mitigation strategies.
Top 10 Web Hacking Techniques of 2013 - OWASP AppSecUSA 2014
Explore the top 10 innovative web hacking techniques of 2013, including Mutation XSS, BREACH, and HTML5 attacks. Learn about cutting-edge security vulnerabilities and their implications for web applications.
Practical and Affordable Side-Channel Attacks
Explore affordable side-channel attacks with practical demonstrations, learning techniques to exploit vulnerabilities in cryptographic implementations and secure systems.
Side-Channel Attacks on Microarchitecture - CHES 2024
Explore microarchitectural side-channel attacks and defenses in cryptographic systems at CHES 2024, featuring cutting-edge research and expert insights.
Building Trusted Systems on Top of Leaky Abstractions
Exploring secure system design in complex tech stacks. Covers side-channel attacks, browser security, and trusted execution environments. Insights on building robust systems against known and unknown threats.
Physical Emissions - CHES 2024
Explore cutting-edge research on physical emissions in cryptographic hardware at CHES 2024, chaired by Patrick Schaumont. Gain insights into latest developments and implications for secure system design.
Say Hello to Your New Cache Flow
Explore innovative cache flow techniques in IT security with experts Geoffrey Bertoli, Rémi Jullian, and Théo Gordyjan at TROOPERS24 conference in Heidelberg, Germany.
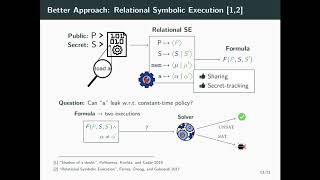
Efficient Relational Symbolic Execution for Constant-Time at Binary-Level
Efficient binary-level verification tool for constant-time programming, providing bug-finding and bounded-verification through relational symbolic execution and optimizations for information flow analysis.
Leakage Models: A Leaky Abstraction in Cryptographic Software Verification
Explore gate-level verification for cryptographic software timing, abandoning leakage models. Discover a novel approach to ensure constant-time execution in hardware implementations.
Invisible Probe - Timing Attacks with PCIe Congestion Side-channel
Explore timing attacks using PCIe congestion side-channels, including challenges, contributions, experiments, and potential mitigations in this IEEE presentation.
What Cryptographic Library Developers Think About Timing Attacks
Explore cryptographic library developers' perspectives on timing attacks, their mitigation strategies, and the challenges in implementing secure cryptographic systems.
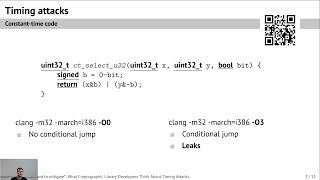
Timing Attacks in Cryptographic Libraries - Developers' Perspectives
Explore cryptographic library developers' perspectives on timing attacks and their mitigation strategies in this insightful conference session.
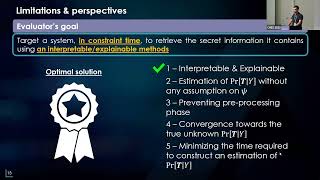
Machine Learning and Side-Channel Analysis - Part 2
Explore advanced machine learning techniques for side-channel analysis in cryptography, covering neural networks, deep learning, and collision attacks with practical applications and sensitivity analysis.
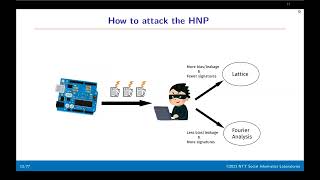
Mathematical Problems Arising from Timing Attacks on Signatures and Their Countermeasures - Invited Talk 2
Exploration of mathematical challenges in timing attacks on digital signatures and strategies for defense, presented by Mehdi Tibouchi at Asiacrypt 2023.
Real World Security in a Clinical Healthcare Environment - Hacking a Hospital
Explore real-world healthcare security vulnerabilities, threat modeling, and IoT device risks. Learn practical strategies to protect hospital systems and patient data from cyber attacks.
High-Assurance Crypto Software
Exploración de criptografía de alta seguridad: ataques de tiempo, software de tiempo constante y herramientas de ingeniería inversa para verificar implementaciones criptográficas.