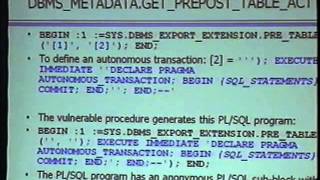
Advanced SQL Injection in Oracle Databases
Explore advanced SQL injection techniques in Oracle databases, focusing on vulnerabilities, exploitation methods, and defensive strategies for database security professionals.
New Optimization and Obfuscation Techniques
Advanced SQL injection techniques for bypassing firewalls and intrusion detection systems, including optimization methods and the Leapfrog framework for testing security measures.
AMF Testing Made Easy
Reshaping AMF fuzzing with automated gray-box testing. Learn to build custom AMF messages, dynamically generate objects, and improve fuzzing coverage for complex applications using the Blazer Burp Suite plugin.
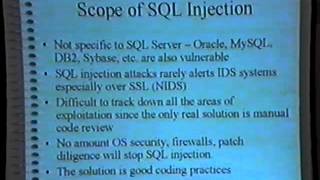
SQL Security Revisited
Explore SQL Server security, from authentication modes to vulnerabilities. Learn about target acquisition, privilege escalation, and SQL injection techniques for better defense strategies.
Blind SQL Injection Automation Techniques
Explore advanced techniques for automating blind SQL injection attacks, enhancing penetration testing skills and understanding database vulnerabilities.
Vulnerability - SQL Injection Counters - Securing Servers From Insidious Attacks
Explore advanced techniques for securing Windows servers against vulnerabilities and SQL injection attacks, enhancing your cybersecurity skills to protect against insidious threats.

One-Way SQL Hacking - Futility of Firewalls in Web Hacking
Explore advanced SQL hacking techniques and learn why firewalls often fail to prevent web-based attacks. Gain insights into vulnerabilities and enhance your cybersecurity knowledge.
SQL Injection and Data Mining Through Inference
Explore advanced SQL injection techniques and data mining through inference, focusing on exploiting database vulnerabilities and extracting sensitive information.
SQL Server Hacking
Learn SQL Server vulnerabilities, exploitation techniques, and defensive strategies from security expert Jeremy Druin. Gain practical skills to protect databases and enhance cybersecurity knowledge.
SQL Injection with SQLMap
Explore SQL injection techniques using SQLMap, a powerful penetration testing tool, to identify and exploit database vulnerabilities in web applications.
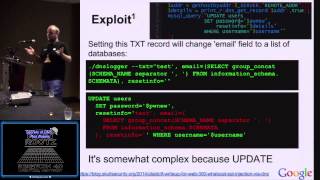
Secrets of DNS
Explore DNS vulnerabilities, including cross-site scripting, SQL injection, and DNS rebinding. Learn about traffic forwarding, shellcode, and detection techniques in this security-focused talk.
OWASP 2014 Top 10 Proactive Web Application Controls
Explore proactive web application security controls, focusing on preventing SQL injection, XSS attacks, and implementing robust access controls and password policies.
How to Shot Web - Better Hacking in 2015
Explore advanced web hacking techniques, tools, and methodologies for improved vulnerability discovery and exploitation in modern web applications.
Springtime for Code Reviews - Ryan Goltry
Discover effective code review techniques, focusing on security vulnerabilities, validation, and best practices to enhance software quality and maintainability.
Web Hacking 101 - Hands on with Burp Suite
Hands-on workshop exploring web security vulnerabilities using Burp Suite. Practice identifying and exploiting common threats like cross-site scripting and SQL injection in a controlled environment.
Modern AppSec Gotchas
Explore 12 modern application security challenges and learn effective prevention strategies for web developers and security professionals.
Basic Web Applications Security
Explore SQL Injection, XSS, and CSRF vulnerabilities through live demonstrations. Learn to detect, exploit, and fix these common web application security issues using Java and Spring Boot examples.
SQLMap - Security Development in Python
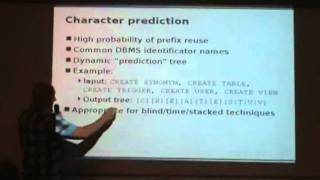
Explore Python-based security development with sqlmap, focusing on automated SQL injection detection and exploitation techniques for web application vulnerability assessment.
SQLMap - Security Development in Python
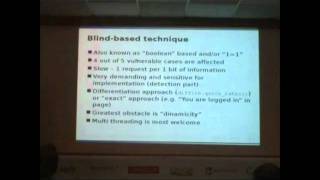
Explore Python-based security development with sqlmap, focusing on automated SQL injection detection and exploitation techniques for web application vulnerability assessment.
Is Your Code Tainted? Finding Security Vulnerabilities Using Taint Tracking
Discover taint tracking for identifying security vulnerabilities in code. Learn about sources, sinks, and sanitizers, and see a practical demonstration using a Django app.
SQL Injection - What Is It, Prevent It, Monitor For It
Comprehensive guide on SQL Injection: understanding attacks, monitoring systems, and implementing robust security measures to protect databases from vulnerabilities and unauthorized access.