Securing Webviews and The Story Behind CVE-2021-21136
Exploración detallada de problemas de seguridad en WebViews de aplicaciones móviles, incluyendo validación de URL, aislamiento y filtración de datos. Incluye el descubrimiento de CVE-2021-21136 en Chromium.
iOS Runtime Hacking Crash Course
Dive into iOS runtime hacking techniques, exploring methods to manipulate and analyze iOS applications for security testing and reverse engineering purposes.
Discovering the iOS Instruments Server
Reverse-engineering of iOS privileged server providing sensitive data to Apple's debugging tools. Explores techniques used to uncover and analyze this critical system component.
Exploiting Userland Vulnerabilities to Get Rogue App Installed Remotely on iOS 11
Exploiting iOS11 vulnerabilities to remotely install rogue apps, bypassing security enhancements and code signing requirements without kernel exploits. Techniques for sandbox escape and persistent installation demonstrated.
Mobile Hacking - OWASP Mobile Project and How to Use It for White Hat Hacking
Explora los proyectos OWASP para seguridad móvil: MASVS para verificación y MSTG para pruebas e ingeniería inversa. Aprende a evaluar y mejorar la seguridad de aplicaciones iOS y Android.
iPhone Rootkit? There's an App for That!
Explore iPhone rootkit development techniques and potential security vulnerabilities in iOS devices, presented by Eric Monti at Ekoparty 2010.
Análisis Global de la Privacidad en Tráfico Celular
Análisis global de la privacidad en tráfico celular, revelando riesgos de vigilancia a través de aplicaciones móviles que envían datos personales sin seguridad ni consentimiento. Concientiza sobre la importancia de encriptar y verificar comunicaciones.
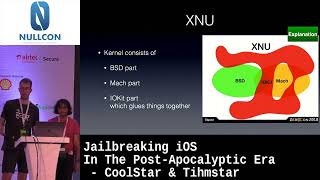
Jailbreaking iOS in the Post-Apocalyptic Era
Exploración detallada del jailbreak en iOS, abordando desafíos de seguridad, técnicas de bypass y evolución de las medidas de Apple. Análisis profundo de sandbox, firma de código y mitigaciones de hardware/software.
Messenger Hacking - Remotely Compromising an iPhone through iMessage
Detailed exploration of a remote iPhone exploit via iMessage, covering vulnerability analysis, exploitation techniques, and mitigation strategies for mobile OS and messenger security.
Who's Breaking into Your Garden? - iOS & OS X Malware You May Not Know
Comprehensive analysis of recent iOS and OS X malware, exploring attack techniques, characteristics, and trends. Insights for enhancing security measures against emerging threats on Apple platforms.
Red Teaming macOS Environments with Hermes the Swift Messenger
Explore the development of Hermes, a Swift implant for macOS red teaming, integrated with Mythic C2 framework. Learn about its capabilities and detection methods using Apple's ESF.
Extend Legacy Enterprise Systems into Mobile Apps
Extend legacy systems into mobile apps using Red Hat technologies, enabling enterprise mobile experiences while reducing costs and maintaining centralized product information systems.
Pentesting Swift Application with OWASP iGoat
Learn iOS Swift app pentesting using OWASP iGoat, covering security loopholes, defense strategies, and real-world case studies. Gain skills for product security engineers and bug bounty hunters.
iOS 678 Security - A Study in Fail
Explore iOS security vulnerabilities, jailbreak techniques, and Apple's responses across iOS 6-8. Gain insights into historical exploits and the evolving landscape of iOS security.
SandScout - Automatic Detection of Flaws in iOS Sandbox Profiles
Automatic detection of flaws in iOS sandbox profiles using SandScout tool. Explores iOS architecture, sandbox profile language, and presents proof of concept for identifying security vulnerabilities.
Attacking iPhone XS Max
Explore iPhone XS Max vulnerabilities, including PAC implementation, XNU bug exploitation, and kernel read/write access. Learn about Unix Domain Socket, race conditions, and unprotected control flow transfer points.
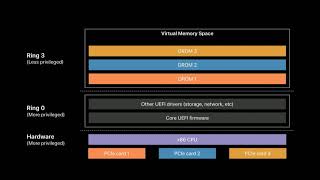
Behind the Scenes of iOS and Mac Security
Explore iOS and macOS security features, including Find My, Gatekeeper, and kernel integrity protection. Learn about Apple's innovative approaches to user privacy and device security.
Reducing Payment Fraud with SWIFT Customer Security Controls Framework
Explore SWIFT's Customer Security Program: its impact on reducing payment fraud, enhancing cyber hygiene, and evolving to meet future challenges in the global financial ecosystem.
XNU Heap Exploitation - From Kernel Bug to Kernel Control
Exploración detallada de la explotación del heap XNU, analizando dos vulnerabilidades del kernel y tres exploits. Cubre internos de XNU, técnicas de explotación y cambios entre versiones de iOS.
The One Weird Trick SecureROM Hates - Vol. 2
Exploring checkm8 vulnerability in iOS SecureROM, its exploitation for jailbreaking, and updates on pongoOS development. Insights into cross-platform challenges and future plans for iOS security research.
Contextomy - Let's Debug Together
Explore a critical iOS design flaw allowing remote code execution through debug session hijacking. Learn about the vulnerability's discovery, research, exploitation, and Apple's fix.