Writing Secure JavaScript Code - Avoiding Vulnerabilities and Attacks
Learn secure JavaScript coding practices, including handling vulnerabilities, regular expressions, event loops, and input validation, to protect your applications from common attacks.
Rapid Assessment of Service and Application Security - Application Design and Architecture
Learn a rapid methodology to assess application security, identify vulnerabilities, and improve overall security posture. Gain practical skills to evaluate design and architecture, even with limited resources.
Don't Get Burned! Secure Coding Essentials to Protect Your Application
Explore common security pitfalls in coding and learn practical tips to write secure, bulletproof applications. Covers input validation, injection, file overwrites, and arbitrary code execution with real-world examples.
Unicode: The Hero or Villain? Input Validation of Free-Form Unicode Text in Web Applications
Explore Unicode's complexities in web application input validation, debunking myths and showcasing its potential as a powerful tool for robust security measures in multi-language text fields.
Building Secure ASP.NET Core MVC Applications
Explore ASP.NET Core MVC security features, including XSS and CSRF protection. Learn to build robust web applications with modular architecture and cross-platform compatibility.
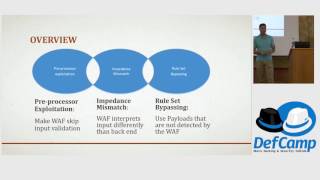
Web Application Firewall Bypassing - DefCamp - 2016
Aprende técnicas avanzadas para evadir firewalls de aplicaciones web, incluyendo métodos de reconocimiento, explotación de discrepancias y bypass de reglas para pruebas de penetración efectivas.
Playing in the Sandbox - Bypassing Adobe Flash Input Validation
Explore Adobe Flash sandbox vulnerabilities, focusing on input validation flaws in file path handling. Learn about local and remote sandbox escapes, their implications, and broader security considerations.
A Stratagem on Strategy - Rolling Testing into Product Testing
Explore integrating security testing into product testing strategies, enhancing coverage and aligning security with software requirements for more effective quality assurance in the SDLC.
OWASP Top 10 Proactive Controls
Comprehensive guide to OWASP Top 10 Proactive Controls for secure software development, covering essential techniques from query parameterization to threat modeling, presented by expert Jim Manico.
Common REST API Security Pitfalls
Explore common REST API security pitfalls, their root causes, and best practices for protection. Learn to assess and improve API security for robust, future-proof applications.
Common API Security Pitfalls
Explore common API security pitfalls, their root causes, and best practices for protection. Learn to assess and improve API security, focusing on authentication, encryption, and input validation.
The New Page of Injections Book - Memcached Injections
Explore memcached injection vulnerabilities across popular web platforms, learning attack techniques, potential impacts, and post-exploitation strategies for improved application security.
Injection Flaws - Stop Validating Your Input
Explore injection flaws and learn why input validation alone is insufficient for security. Discover effective strategies to protect against these vulnerabilities in web applications.
ACORN - Input Validation for Secure Aggregation
Efficient secure aggregation protocol with input validation for privacy-preserving distributed analysis. Improves computational efficiency, reduces client communication, and prevents malicious influence on aggregate statistics or machine learning models.
OWASP 2014 Top 10 Proactive Web Application Controls
Explore proactive web application security controls, focusing on preventing SQL injection, XSS attacks, and implementing robust access controls and password policies.
SEVEN Things About API Security
Discover essential API security practices, covering authentication, authorization, data protection, and threat mitigation strategies for robust and secure API development.
Clean Architecture with Spring
Explore clean architecture concepts and implementation in Spring, covering layered design, SOLID principles, and domain-driven design. Learn practical strategies for building flexible, maintainable software.
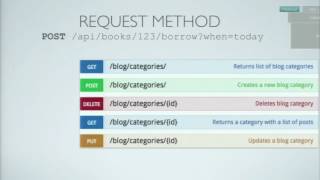
Building Beautiful RESTful APIs Using Flask
Learn to build RESTful APIs with Flask and Flask-Restplus, covering request handling, data validation, serialization, and Swagger documentation for easy testing and maintenance.
Admission Control, We Have a Problem
Hands-on exploration of Kubernetes Admission Controllers, focusing on API security, control plane architecture, and extending Kubernetes functionality through practical implementation.
Implementing a Network Protocol in Go
Explore IPv6 Neighbor Discovery Protocol implementation in Go, covering parsing, validation, and testing techniques. Learn to build network tools and troubleshoot equipment using Go.
Node Security - NodeConf ONE-SHOT
Explore core security principles, Node.js ecosystem security, and enterprise application strategies. Learn from past vulnerabilities, present challenges, and future best practices in software security.