Exploiting Medium-Risk Vulnerabilities: Strategies and Techniques - Ekoparty 2023
Explora estrategias para identificar y explotar vulnerabilidades de criticidad media y baja, frecuentemente subestimadas, ofreciendo una comprensión más profunda para reforzar sistemas y redes contra estas amenazas.
Web3 - Lessons from the Past, Present Challenges, and Future Solutions for Blockchain Security
Explora vulnerabilidades en Web3, lecciones de Web2 y soluciones para el futuro. Analiza desafíos actuales, riesgos en contratos inteligentes y estrategias para mejorar la seguridad blockchain.
DevSecOps Failures: Learning from Unsuccessful Cases - 2.0
Explora casos de fracaso en DevSecOps, destacando cómo las crisis fomentan el aprendizaje, la experimentación y la innovación en la seguridad del desarrollo de software.
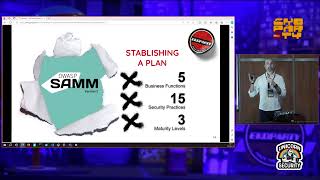
OWASP SAMM Approach: Creating Secure Applications from Scratch
Explora el Modelo de Madurez de Seguridad de Aplicaciones de OWASP (SAMM), una metodología para crear aplicaciones seguras desde la planificación hasta el mantenimiento continuo.
Ciberinteligencia, DFIR y CSIRT en Acción - Ekoparty 2023
Explora la sinergia entre CTI, CSIRT y DFIR en la protección contra amenazas cibernéticas, con casos de estudio y ejemplos prácticos que ilustran su colaboración en tiempo real para salvaguardar organizaciones.
Revealing SSNs and Hacking Reddit: A Bug Bounty Journey
Descubre cómo identificar vulnerabilidades IDOR y aplicarlas en bug bounty. Aprende de experiencias reales en la búsqueda de fallos de seguridad en plataformas populares.
Descubriendo Tesoros Ocultos en el Mundo Java - Ekoparty 2023
Explora técnicas avanzadas de reconocimiento, detección y explotación de vulnerabilidades en Java, incluyendo una herramienta integral para automatizar procesos y mejorar la seguridad.
Bug Bounty Program Panel with Ripio and STOK - Ekoparty 2023
Exploración del programa de recompensas por errores de Ripio: métricas, casos de éxito y desafíos. Presentación con invitado especial STOK en el Bug Bounty Village de Ekoparty 2023.
Exploring Web Applications Through Their JavaScript - Uncovering Hidden Information
Descubre cómo analizar el código JavaScript de sitios web para encontrar información valiosa como API Keys, endpoints internos y usuarios, mejorando tus habilidades en seguridad web.
Mi Camino a los 2500 Puntos de Reputación en HackerOne
Experiencia en bug bounty: desde los inicios hasta 2500 puntos en HackerOne. Consejos sobre reportes, cálculo de riesgos y colaboración en la comunidad de cazadores de vulnerabilidades.
Button Combo Crash: Analyzing a POS Device Without Disassembly
Análisis de vulnerabilidades en un posnet sin abrirlo, explorando combinaciones de botones para descubrir fallos de seguridad y posibles explotaciones en dispositivos de pago.
Mobile Hacking 101 - A Cross-Platform Audit Journey
Descubre técnicas y herramientas para auditar la seguridad de aplicaciones móviles multiplataforma, identificando riesgos y vulnerabilidades en prácticas de programación deficientes.

100 Vulnerabilities in 30 Days - Hacking the World's Largest Insurance Company
Descubre cómo un equipo de seguridad identificó 100 vulnerabilidades en 30 días en la mayor aseguradora mundial. Aprende métodos, herramientas y lecciones de este impresionante logro en bug bounty.
Rompiendo los Miedos - Mi Camino Hacia la Crítica y el Bug Bounty
Descubre cómo superar miedos en bug bounty y aprende sobre un reporte público de vulnerabilidad IDOR en Reddit que permitía cambiar enlaces de usuarios sin su conocimiento.

Is What We See Real? - Adapting to Technological Reality
Изследване на въздействието на технологиите върху възприятието на реалността и способността ни да разграничаваме истинското от изкуственото в съвременния свят.

SSH Key-based Authentication on Linux Servers
Learn to implement SSH key-based authentication on Linux servers, enhancing security and streamlining remote access without password prompts.
Uploading Files and Enabling Passwordless Login on Ubuntu VPS
Streamline server management: Learn to upload files and enable passwordless login on Ubuntu VPS. Boost efficiency with tips for managing multiple servers and avoiding repetitive password entry.
Configuring a Non-Root User and Firewall on Ubuntu 20.04 Server
Learn to secure a new Ubuntu 20.04 server by creating a non-root user, configuring a firewall, and setting up secure login. Essential steps for server deployment and security.
Creating a Password Generator Using Python
Learn to create a secure password generator in Python, enhancing your coding skills while exploring practical applications for everyday cybersecurity needs.
Hosting Tutorial: Deploy NodeJS Apps in Production on Linux VPS - Tutorial 97
Learn to deploy NodeJs applications on a Linux VPS for production environments. Gain practical skills in server setup, configuration, and best practices for hosting web applications securely and efficiently.

Hosting Multiple Websites on One Single Hosting Server - Tutorial 96
Learn to host multiple websites on a single server efficiently. Discover techniques for optimizing server resources, managing domains, and configuring virtual hosts for improved web development workflow.