The Next Big Leap in Cryptography: NIST's Post-Quantum Cryptography Standards
Explore NIST's groundbreaking post-quantum cryptography standards and their impact on cybersecurity. Learn about quantum-safe encryption algorithms and planning for a crypto-agile future.
Super Protocol Tech Overview
Explore the technical aspects and architecture of Super Protocol, a confidential computing solution for secure data processing and privacy protection.
Open Platform for Enterprise AI
Explore an open platform for enterprise AI, focusing on confidential computing and its applications in business environments.
Side-Channel Analysis of Dilithium in Hardware - Session VII
Explore side-channel analysis of Dilithium in hardware, focusing on breaking and protecting the Crystal implementation for post-quantum cryptography.
A Sign of the Times: The Transition to Quantum Secure Authentication
Explore the challenges and timelines of transitioning authentication systems to quantum-secure methods, focusing on FIDO2 as an example for large-scale migrations.
Crunching the Numbers: Post-Quantum Algorithm Performance
Explore post-quantum algorithms' security, sizes, and speeds compared to classic ones. Benchmark Hardware Security Modules for real-world performance insights.
Quantum Resistance through Symmetric Key Cryptography
Explore symmetric encryption's role in post-quantum security and its potential to protect existing asymmetric implementations against quantum threats.
Quantum Security Maturity Index: Concept, Global Updates, and Participation
Explore quantum security maturity, global approaches, and the need for a common index to improve defenses, measure progress, and prioritize actions in the face of quantum computing threats.
A Testbed for Evaluating Post-Quantum Algorithms for DNS
Explore a testbed for evaluating post-quantum algorithms in DNS, addressing challenges and progress in securing this fundamental Internet service.
Birth of the Post-Quantum Internet
Explore the pivotal shift to post-quantum encryption, its impact on cybersecurity, and the challenges of implementing post-quantum certificates for the public Web.
Hybrid Approach for Quantum-Safe PKI Development for Organizations - HAPKIDO
Explore sector-based plans for transitioning to Quantum Safe PKIs, including hybrid solutions and governance models for telecom, finance, and public sectors.
Leading the Quantum-safe Transition: A Growth Stages Approach
Explore quantum-safe transition stages and organizational evolution towards quantum-safe readiness in this research-based presentation on growth models.
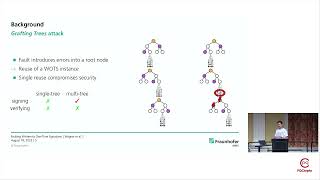
Faulting Winternitz One-Time Signatures to Forge LMS, XMSS, or SPHINCS+ Signatures - Session VII
Explore fault attacks on Winternitz One-Time Signatures and their impact on LMS, XMSS, and SPHINCS+ signature schemes in post-quantum cryptography.
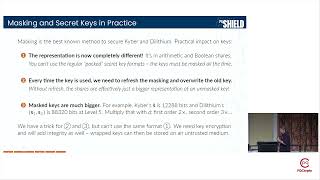
WrapQ: Side-Channel Secure Key Management for Post-Quantum Cryptography - Session 7
Explore side-channel secure key management for post-quantum cryptography with WrapQ, focusing on hardware implementation and security challenges.
Post-Quantum Signatures in DNSSEC via Request-Based Fragmentation - Session 5
Explore post-quantum signatures in DNSSEC through request-based fragmentation, enhancing DNS security for the quantum era.
How the Canadian Government is Preparing for Post-Quantum Cryptography
Explore Canada's strategy for post-quantum cryptography transition, including guidance, international standards efforts, and key considerations for implementation.
Post-Quantum Policy and Roadmap of the BSI - Germany's Approach to Cryptographic Migration
Explore BSI's post-quantum cryptography policy and roadmap for safeguarding digital infrastructure, data, and communications in the era of quantum computing.
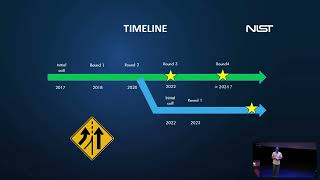
NIST Standardization of Additional Signature Schemes
Explore NIST's efforts in standardizing additional signature schemes, including various approaches and recent developments in post-quantum cryptography.
ANSSI Plan for Post-Quantum Transition
Explore ANSSI's three-step roadmap for transitioning to quantum-safe cryptography, addressing the quantum computing threat while ensuring security.
Post-Quantum Cryptography in Telecommunications - GSMA Task Force Update
Explore findings on Post-Quantum Cryptography's impact on telecom networks. Gain insights into quantum risk management and best practices for Telco use cases, focusing on PKI implications.
Preparing the United States for Post-Quantum Cryptography
Explore the US governance and regulatory framework for Post-Quantum Cryptography, focusing on HR 7535 and collaborative efforts to prepare for quantum computing's impact on cybersecurity.