The Underground Economy of Apple ID
Explore the underground economy of Apple IDs, including real-world attacks, profit methods, and protective measures. Learn about vulnerabilities and Apple's mitigation efforts.
BeyondCorp - Beyond "Fortress" Security
BeyondCorp: A new security model that grants access based on device and user credentials, eliminating the need for traditional VPNs and enabling secure work from any network.
Advanced Internet Dataset Combinations for Threat Hunting and Attack Prediction
Explore advanced techniques for threat hunting and attack prediction using innovative Internet dataset combinations, moving beyond traditional methods for enhanced cybersecurity.
Reducing Mixtape to Master Key Scenarios - How to Block the Dark Army from Mayhem Using API-Driven Access Control
Discover API-driven access control strategies to enhance security by eliminating "master keys" and implementing temporary, context-based privileged access in your infrastructure.
Hijacking .NET to Defend PowerShell
Explore stealthy .NET hijacking techniques for defending against PowerShell attacks, covering assembly modification, injection, profiling, and function hooking from a blue team perspective.
Five Keys to Building an Application Security Program in the Age of DevOps
Discover strategies for integrating security into DevOps practices, balancing risk management with rapid development, and implementing automated security measures for more secure code delivery.
Bypassing Malware Analysis Sandboxes Is Easy - Let’s Discuss How They Are Doing It and Why It Works
Explore techniques used by malware to evade analysis sandboxes, comparing various sandbox solutions and their effectiveness in detecting and analyzing different types of malware.
Assessing the Embedded Devices On Your Network
Explore embedded device security challenges, threat modeling, and assessment techniques through a VoIP phone case study. Learn hardware tricks, debugging methods, and potential mitigations for vulnerabilities.
A Year in the Wild - Fighting Malware at the Corporate Level
Explore Yelp's automated malware defense system, featuring in-house tools like AIR and OSXCollector, complemented by open-source solutions for swift threat detection and response in corporate networks.
Sweet Security - Deploying a Defensive Raspberry Pi
Explore open-source tools and inexpensive hardware like Raspberry Pi to monitor, protect, and mitigate threats in IoT environments, addressing security challenges of outdated devices.
Fraud Detection and Real-time Trust Decisions
Explore fraud detection techniques in online commerce, from traditional attacks to real-time marketplace challenges. Learn about combating fraud and its parallels with network security.
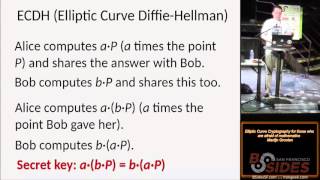
Elliptic Curve Cryptography for Those Who Are Afraid of Math
Demystifying Elliptic Curve Cryptography: Learn the basics, understand its applications, and grasp the importance of ECC expertise without delving into complex mathematics.
Digital Intel Gathering - OSINT for Blue - Red Teams
Explore OSINT techniques for cybersecurity, leveraging social media and public records to enhance threat intelligence and defensive strategies.
Using Behavior to Protect Cloud Servers
Explore behavior-based analytics for cloud server security, focusing on dynamic privilege management to identify and prevent insider threats and privilege escalation attacks in real-time.
Creating Data-Driven Threat Intelligence Signals in a Zero Trust Environment
Explore dynamic, data-driven threat intelligence signals for "Zero Trust" environments, reshaping security approaches for modern network architectures.
The Red Square - Mapping the Connections Inside Russia’s APT Ecosystem
Explore Russian APT ecosystem analysis, learn about open-source tools for investigating cyber attacks, and gain insights into the connections within this complex landscape.
So You’re the First Security Hire - Creating a Security Program and Integrating Security into Your Company’s Culture
Guidance for pioneering security professionals on establishing a robust security program, integrating it into company culture, and balancing protection with business needs.
Operation PZCHAO - Dissecting a Cyber-Attack
Explore a sophisticated cyber-attack targeting Asian institutions, dissecting its modules, capabilities, and impact on victims' data in this in-depth analysis of Operation PZCHAO.
DNS Attacks - Past, Present, and Future
Explore DNS vulnerabilities, their historical impact, and potential future threats in this comprehensive overview of attack techniques and pentesting applications.
Breaking VSM by Attacking SecureKernel
Explore vulnerabilities in Windows 10's SecureKernel, potentially compromising Virtualization-Based Security. Learn exploitation techniques and the process of finding and fixing critical security flaws.
Practical Defenses Against Adversarial Machine Learning
Explore real-world attacks on ML systems, from recommendation engines to email filters, and learn practical defense strategies against adversarial machine learning threats.