The URLephant in the Room - Emily Stark, Google - USENIX Enigma Conference - 2019
Exploring the challenges of URLs as security indicators, discussing user behavior, phishing attacks, and potential solutions for improving web security and user trust.
Bits and Bytes, Flesh and Blood, and Saving Real Lives via Clinical Simulations - Joshua Corman - USENIX Enigma - 2018
Explore critical healthcare cybersecurity issues, including connected medicine risks, recent attacks, and innovative clinical hacking simulations to improve patient safety and national security.
Hacking the Law- Are Bug Bounties a True Safe Harbor? - USENIX Enigma Conference - 2018
Exploring legal risks in bug bounties, advocating for hacker rights, and proposing standardized terms to create safe harbors for ethical hackers participating in vulnerability disclosure programs.
IoE, Connecting Regulation to Risk - Travis LeBlanc - USENIX Enigma - 2018
Exploring IoT vulnerabilities, challenges, and policy solutions for mitigating privacy and security risks in the rapidly growing landscape of internet-connected devices.
The Great Cryptographic Divide - USENIX Enigma 2018
Exploring the encryption debate: privacy vs. security, government vs. industry. Discusses challenges, impacts, and potential solutions for balancing security and privacy in an encrypted world.
Protecting Financial Stability Against Cyber Threats - Tim Maurer - USENIX Enigma Conference - 2018
Proposal for international agreement to protect financial stability from cyber threats, focusing on G20 commitment and collaboration between governments, financial institutions, and experts.
Cyber Strategy - The Evolving Nature of Cyber Power and Coercion - USENIX Enigma 2018
Exploring cyber strategies' effectiveness in coercion, this talk analyzes various operations and their impact on political outcomes, challenging assumptions about cyber power's revolutionary nature.
IIoT, Data Infrastructure, Smart Factory - Sarka Pekarova - Ekoparty 2021: OT - IIOT - IOT Space
Explore industrial cybersecurity challenges in IIoT and smart factories. Learn about automation pyramids, network segmentation, and threat landscapes to enhance IT-OT security in Industry 4.0 environments.
Sleight of ARM- Demystifying Intel Houdini - Brian Hong - Ekoparty 2021- Hardware Hacking Space
Explore Intel's Houdini binary translator for running ARM on x86, its inner workings, security weaknesses, and potential exploits. Gain insights into cross-architecture execution and its implications for Android security.
A Practical Guide to Fuzz Testing Embedded Software in a CI Pipeline - Dennis Kengo Oka - Ekoparty 2021: Hardware Hacking Space
Practical guide to implementing automated fuzz testing in CI pipelines for embedded software, using Zephyr RTOS as an example. Learn strategies, execution, and vulnerability detection.
Machine Learning vs. Hardware Integrity Protection - Dominik Sisejkovic - Ekoparty 2021: Hardware Hacking Space
Explora el impacto del aprendizaje automático en la protección de integridad del hardware, analizando ataques basados en datos y discutiendo el diseño de esquemas de bloqueo resistentes al aprendizaje automático.
The Mooltipass Open Source Hardware Authentication Ecosystem - Mathieu Stephan - Ekoparty 2021: Hardware Hacking Space
Explore the Mooltipass open-source hardware authentication ecosystem, its components, and innovative features for secure data management and web authentication.
Lluvia de riesgos y amenazas ▪ Paola Rodrigues & Janice Ricco ▪ Ekoparty 2021: BlueSpace
Exploración de componentes y enfoques de análisis de riesgos en seguridad informática desde la perspectiva de Mercado Libre, presentada por dos líderes de equipo.
Protegiendo nuestra privacidad frente al capitalismo de vigilancia ▪ Ekoparty 2021: BlueSpace
Análisis del capitalismo de vigilancia: origen, evolución, métodos de recolección de datos, implicaciones para usuarios y democracia, y estrategias de protección de la privacidad.
Conceptos de OT para Blue Teamers - Santiago Abastante & Matias Manassero - Ekoparty 2021: BlueSpace
Exploración de conceptos de Tecnología Operativa para equipos de defensa cibernética, abordando arquitecturas, ataques, detección de intrusiones y estrategias de inteligencia de amenazas en entornos industriales.
The Art of War of Browser Fingerprinting - Florencia Rao & Leandro Cuozzo - Ekoparty 2021: BlueSpace
Explora el fingerprinting del navegador: su uso, efectividad y aplicación en sistemas de autenticación para mejorar el reconocimiento de usuarios legítimos en organizaciones.
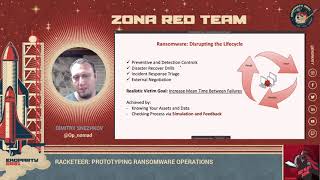
Racketeer - Prototyping Ransomware Operations - Dimitry Snezhkov - Ekoparty 2021 - Red Zone Space
Explore el diseño e implementación de Racketeer, una herramienta ofensiva para simular y prototipar operaciones de ransomware controladas en entornos empresariales, con enfoque en seguridad y gestión de datos.
Experiencias en Google VRP - Yesenia Trejo y Adrián Pedrazzoli - Ekoparty - 2021: Bug Bounty Space
Expertos en seguridad comparten experiencias en el Programa de Recompensas por Vulnerabilidades de Google, abordando aspectos positivos, desafiantes e inesperados del proceso de reporte y explotación de vulnerabilidades.
From Zero to Trello - Gabriel Tarsia - Ekoparty 2021: Bug Bounty Space
Aprende a utilizar Trello para optimizar tu trabajo en Bug Bounty. Descubre técnicas de búsqueda, acceso a tableros y recomendaciones para mejorar tu eficiencia como cazador de vulnerabilidades.
System for Deepfake Detection - DeepAudioDetector - Ekoparty 2021
Explora técnicas avanzadas de detección de deepfakes de audio utilizando inteligencia artificial, con énfasis en metodologías, experimentos y herramientas de libre uso para enfrentar amenazas cibernéticas emergentes.
Breaking the Security Barrier of a Major Infusion Pump - Douglas McKee & Philippe Laulheret - Ekoparty 2021
Explore the process of remotely compromising a widely-used hospital infusion pump, including firmware analysis, vulnerability research, and exploitation demonstrations.