New Matrix, Same MITRE - Preparando la defensa con MITRE Shield
Estrategias de defensa cibernética utilizando MITRE Shield: técnicas, implementación y mejores prácticas para fortalecer la seguridad de sistemas y redes contra amenazas avanzadas.
Opening up the 'Tétrade' Umbrella
Comprehensive analysis of four Brazilian banking trojan families expanding globally, exploring their tactics and the readiness of financial systems to counter this emerging threat.
Whac-A-Snake - Hitting Security in Python
Descubre mejores prácticas de seguridad defensiva y ofensiva para aplicaciones Python en el ciclo de vida del desarrollo, incluyendo tecnologías cloud.
BLUESPACE - Mapeando con ATT&CK
Exploración del marco ATT&CK para mapear técnicas de ciberataques y fortalecer estrategias de defensa en ciberseguridad, presentado por expertas en Blue Teaming.

Bounty Hunters - Bug Bounty Automation from Noob to Beginner
Introducción a la automatización del proceso de Bug Bounty: desde conceptos básicos hasta métodos y herramientas para análisis real. Aprende el flujo de trabajo y cómo iniciarte en este fascinante mundo.
En redes industriales una brecha puede ser fatal
Análisis de ciberseguridad en redes industriales utilizando Mitre ATT&CK para ICS, enfocado en prevenir impactos fatales y daños ambientales mediante monitoreo y medidas oportunas.
Ekoparty #UniTalks Colombia - HTTP Request Smuggling
Explicación detallada sobre la vulnerabilidad HTTP Request Smuggling, sus implicaciones en la seguridad web y cómo los atacantes pueden explotarla para ejecutar diversos ataques en aplicaciones con arquitecturas de múltiples servidores.
Ekoparty #UniTalks Colombia - Evadiendo la protección de ransomware de Windows
Explicación detallada sobre ransomware y técnicas para evadir la protección antiransomware de Windows, destacando la importancia de implementar controles de mitigación efectivos.
SAP Security in Depth - Attack & Secure SAP Systems
Exploración profunda de la seguridad en SAP: ataques, protección y la importancia de salvaguardar aplicaciones empresariales críticas.
#EkoPodcast Episodio 2 | Hablamos con Dan Borgogno sobre vulnerabilidades en tecnología MiFare
Entrevista con Dan Borgogno sobre hallazgos de vulnerabilidades en sistemas SUBE y DNI Digital argentinos, destacando la importancia de reportar fallos de seguridad en tecnología MiFare.
Road to eJPT
Experiencia personal en la obtención de la certificación eJPT: estructura, contenidos, laboratorios, conocimientos previos, herramientas y procedimiento del examen de eLearnSecurity.
Init 1 - Buffer Overflow
Aprende a explotar vulnerabilidades de desbordamiento de búfer en Windows, ejecutar comandos y automatizar ataques usando Python y Metasploit para obtener conexiones inversas desde el cliente.
Hacking Robots Before Skynet
Exploración de vulnerabilidades en robots industriales y de servicio, revelando riesgos de seguridad y posibles ataques antes de una hipotética dominación de las máquinas.
La importancia del triage en la seguridad informática
Exploración del triage en seguridad informática: proceso vital para evaluar sistemas y tomar decisiones efectivas ante incidentes digitales. Enfoque en la normalización y mejores prácticas.
Ekoparty #UniTalks Chile - Plataformas para el desarrollo de habilidades ofensivas
Exploración de plataformas populares para desarrollar habilidades en ciberseguridad ofensiva, enfocado en principiantes y comunidades de seguridad. Parte de la serie #UniTalks de Ekoparty.
Empowering Juniors with Data-Driven Approaches
Enfoque basado en datos para detectar amenazas globales, reduciendo falsos positivos y permitiendo identificar actividad inusual en miles de dispositivos. Prueba de concepto avanzada en el programa MVISION EDR.
Cazarrecompensas Digital - Ganando Dinero Reportando Bugs
Introducción al Bug Bounty: cómo ganar dinero reportando vulnerabilidades, ventajas y desventajas, claves del éxito y conocimientos necesarios para iniciar en esta profesión de cazarrecompensas digital.
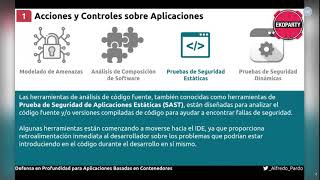
Defensa en Profundidad para Aplicaciones en Contenedores
Estrategias de defensa en profundidad para aplicaciones en contenedores, desde el código hasta la interfaz de usuario, en entornos cloud o locales. Enfoque en controles automatizados y mejores prácticas de seguridad.
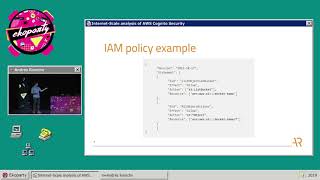
Internet-Scale Analysis of AWS Cognito Security
Comprehensive analysis of AWS Cognito security configurations, revealing widespread vulnerabilities in identity pools and resource access. Includes methodology, findings, and recommendations for secure implementation.
Historias de vulnerabilidades de un Bug Hunter
Descubre vulnerabilidades web comunes desde la perspectiva de un experimentado bug hunter. Aprende técnicas útiles para pentesting y mejora tus habilidades en seguridad informática.
MagicRecon - Bug Bounty Space
Exploración de MagicRecon, una herramienta para recolección de datos y búsqueda de vulnerabilidades en pentesting y Bug Bounty. Enfoque en la importancia de la fase de reconocimiento en hacking ético.