#Eko2020 Social Engineering - Taller Arduino RubberDucky Attack
Taller práctico para desarrollar una herramienta de explotación física de bajo costo utilizando Arduino. Enfoque en ingeniería social y OSINT para mejorar habilidades en pentesting y concientización de seguridad.
Hacking the Digital DNI
Análisis crítico de la implementación del DNI digital argentino, revelando vulnerabilidades de seguridad y demostrando la posibilidad de suplantar identidades ciudadanas.
Arbitrary Code Mitigations and Remote Procedure Code Reuse Attacks
Explore advanced exploit techniques using Remote Procedure Call-based models to bypass Microsoft's arbitrary code execution mitigations, creating complex payloads with minimal code reuse.
The Quest to Memory Safety
Exploración de vulnerabilidades de memoria y estrategias para prevenirlas, enfocándose en limitaciones de lenguajes de programación y mejoras necesarias para desarrollar código más seguro.
Don't Trust the NIC - Attacking Windows NDIS Drivers
Exploración de vulnerabilidades en controladores NDIS de Windows, demostrando ataques y problemas de seguridad en implementaciones de proveedores, incluyendo Microsoft.
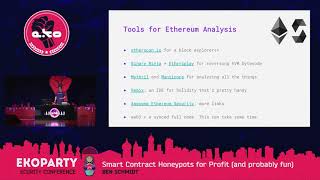
Smart Contract Honeypots for Profit - and Probably Fun
Explora contratos honeypot de Ethereum, revelando trampas para principiantes y estrategias de seguridad en smart contracts. Analiza casos interesantes para comprender mejor la seguridad práctica y contrarrestar estafadores.
The Unbearable Lightness of BMCs
Explora vulnerabilidades críticas en dispositivos de gestión remota de centros de datos, revelando riesgos de ejecución de código y movimiento lateral entre servidores y BMCs.
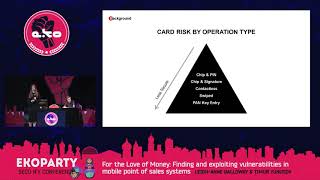
Finding and Exploiting Vulnerabilities in Mobile Point of Sales Systems
Exploración de vulnerabilidades en sistemas de pago móvil: demostraciones en vivo de ataques MitM, modificación de valores y explotación de firmware en dispositivos mPOS de principales proveedores.
Out of the -v-Box
Análisis técnico de vulnerabilidades en VirtualBox para lograr un escape de máquina virtual, incluyendo ingeniería inversa, explotación y demostración práctica del exploit.
Sleeping with the Enemy Compiler - Software Vulnerabilities Caused by Optimizations
Técnicas de optimización del compilador pueden introducir vulnerabilidades en software de seguridad. Se presentan ejemplos, demostraciones en vivo y soluciones para evitar estos problemas causados por optimizaciones.
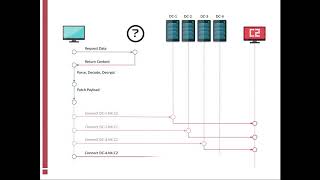
Dynamic Callbacks for Persistence
Técnicas de retrollamadas dinámicas para restablecer comunicación con infraestructuras C2 y lograr persistencia. Métodos para que el malware se auto-cure y restablezca conexiones usando datos paramétricos dinámicos, independientes del código.
How to Hack SD-WAN and Keep Your Sanity
Descubre técnicas avanzadas para hackear SD-WAN de manera eficiente, manteniendo la cordura en el proceso. Aprende estrategias prácticas y consejos de un experto en seguridad de redes.
Side Channel - Panel Voto Electrónico Local
Expertos debaten sobre la seguridad y desafíos del voto electrónico en Argentina, analizando sus implicaciones técnicas, legales y democráticas.
Ruler - From Exchange to DA
Exploración de vulnerabilidades en Microsoft Exchange y Outlook, demostrando nuevos vectores de ataque y ejecución de código remoto a través de VBScript payloads indetectables.
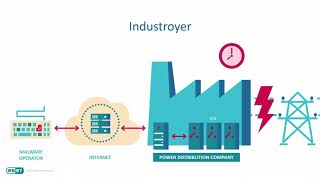
Industroyer - Biggest Threat to Industrial Control Systems Since Stuxnet
Análisis del malware Industroyer, diseñado para atacar redes eléctricas. Se explora su funcionamiento, impacto en Ucrania y potenciales amenazas globales para infraestructuras críticas.
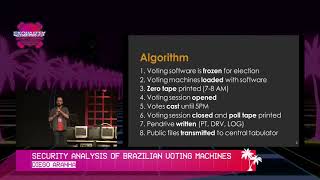
Insecurity of E-Voting in Brazil
Análisis de vulnerabilidades en el sistema de voto electrónico brasileño, escenarios de fraude electoral y propuestas para mejorar la seguridad. Incluye verificación crowdsourcing de resultados y perspectivas futuras.
Blue Pill for Your Phone
Exploración de vulnerabilidades en hipervisores y TrustZone de teléfonos ARM modernos, analizando vectores de ataque y métodos para elevar privilegios. Incluye lanzamiento de soporte ARM para CHIPSEC.
Panel Internacional Voto Electrónico Internacional - Side Channel
Expertos internacionales debaten sobre los desafíos y riesgos del voto electrónico, analizando su implementación y seguridad en diferentes países.
Six Degrees of Domain Admin
Explora cómo la teoría de grafos revoluciona la escalada de privilegios en Active Directory, revelando relaciones ocultas y optimizando tanto ataques como defensas en redes empresariales.
SAP HANA Under the Hood - Attacks and Countermeasures
Exploración de vulnerabilidades y ataques a SAP HANA, incluyendo XSS y ejecución remota de código. Aprende a prevenir y detectar amenazas en sistemas SAP para proteger información crítica empresarial.
Multiple Vulnerabilities in Schneider-Electric PLC
Presentación de vulnerabilidades en PLC de Schneider-Electric, demostrando vectores de ataque y herramientas para automatizar procesos maliciosos en infraestructuras críticas industriales.