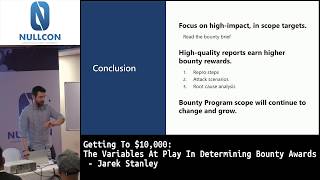
Getting to $10,000 - The Variables at Play in Determining Bounty Awards
Explore factors influencing high-value bug bounty awards with Microsoft's Bug Bounty Program manager, including key strategies for maximizing payouts in cybersecurity research.
Interview with Robert Baptiste aka Elliot Alderson
French security researcher Robert Baptiste discusses Aadhaar data breaches, responsible disclosure, and collaborating with governments to address security issues in this insightful interview at nullcon Goa 2019.
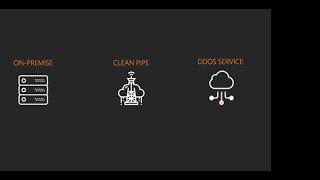
DDoS Mitigation
Explore DDoS attack trends, attacker motivations, and defense strategies. Learn effective mitigation practices to protect your organization from disruptive cyber threats.
Guide on Setting Up IoT Testing Lab
Learn to set up an IoT testing lab with affordable tools, debunk common misconceptions, and gain insights into IoT pentesting from an experienced security researcher.
Cybersecurity and Privacy from the Global Lens
Explore global perspectives on cybersecurity and privacy with Eva Galperin, addressing current challenges and future implications for digital safety and personal data protection.
SpotPhish - Zero-Hour Phishing Protection
Explore a whitelist-based browser technique for zero-hour phishing protection, complementing traditional blacklist approaches in the ongoing arms race against phishing attacks.
Security Through Obscurity and Fear
Explore mobile app security flaws in government-developed applications, uncovering overlooked vulnerabilities and their potential impacts on user privacy and data protection.
Expanding Exploitation Beyond X86 and ARM
Comparative study of Xtensa architecture for IoT devices, exploring differences from ARM for security researchers. Covers assembly instructions, security mechanisms, gadget searching, and post-boot persistence techniques.
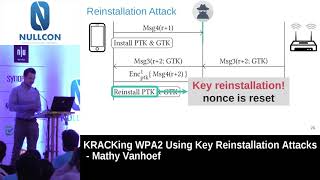
KRACKing WPA2 Using Key Reinstallation Attacks
Explore the KRACK attack against WPA2, learning how it exploits key reinstallation to compromise Wi-Fi network security. Gain insights into vulnerabilities in protected Wi-Fi handshakes.
Privacy and Surveillance Talk
Explore the complex interplay between privacy and surveillance in the digital age, examining current challenges and potential implications for individuals and society.
Smells Like Teen Spirit - Internet of Teens
Explore the security risks and vulnerabilities of Internet of Things devices, comparing their challenges to those faced by teenagers in a digital world.
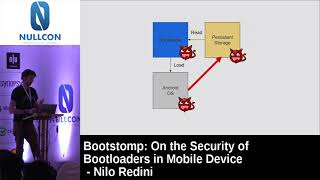
BootStomp - On the Security of Bootloaders in Mobile Devices
Explore mobile bootloader security, Chain of Trust, and potential vulnerabilities in device integrity verification processes. Learn about BootStomp's approach to analyzing bootloader security risks.
A Game between Adversary and AI Scientist
Explore game theory and AI in cybersecurity, focusing on adversary-defender dynamics, tactics, and the role of AI-powered tools in enhancing defensive strategies and visibility.
Managing Cyber Risk in the Connected Environment
Explore cyber risk management strategies in connected environments through expert panel insights on emerging threats, best practices, and industry trends.
Forensic Challenges and Road Ahead
Expert panel discusses current forensic challenges and future developments in cybersecurity, featuring insights from law enforcement, security firms, and government agencies.
IoT - How Long Till D Day?
Expert panel discusses IoT security challenges, potential risks, and future implications, exploring the timeline for widespread IoT vulnerabilities and their impact on various industries.
Next Generation Cyber SOC
Expert panel discusses future trends and advancements in cybersecurity operations centers, exploring innovative strategies and technologies to enhance threat detection and response capabilities.
Should All CISO Promote Hall of Fame Within Their Organizations?
Panel discussion on whether CISOs should promote a "Hall of Fame" for security contributors, featuring insights from industry experts on recognizing and incentivizing cybersecurity efforts.
Economics of Hacks & Data Breaches - Who Pays, Who Secures & Who Wins
Expert panel discusses the financial implications of cybersecurity breaches, exploring who bears the costs, responsibilities for protection, and potential beneficiaries in the digital security landscape.
The Complexity of Regulation and Cybersecurity
Panel discussion exploring cybersecurity beyond compliance, examining how to achieve a meaningful cybersecurity posture that goes beyond standards and regulations to address complex challenges.
Invoke Obfuscation - PowerShell Obfuscation Techniques and How To Try To Detect Them
Explore advanced PowerShell obfuscation techniques and detection methods. Learn about layered obfuscation, evasion strategies, and the Invoke-Obfuscation tool for enhancing cybersecurity defenses against sophisticated attacks.