
Compute Engine Testing with Synthetic Data Generation
Explore Meta's innovative testing framework using privacy-safe synthetic data for compute engines, enhancing regression detection, test coverage, and release cycles in data warehousing.
Default Storage - Fast Track to Databricks Data Intelligence Platform
Explore Databricks' Default Storage feature for seamless data management. Discover pre-configured storage, built-in security, and Unity Catalog integration for a comprehensive SaaS lakehouse experience with unified data access.
Mastering Unity Catalog - Lessons from Zalando's Adoption Journey
Explore Zalando's journey in adopting Databricks Unity Catalog, overcoming challenges in a large-scale environment with diverse use cases, distributed schemas, and strict regulations to enhance data governance and productivity.
Learning New Tricks: Unilever's Dive into Unity Catalog
Explore Unilever's journey with Unity Catalog, including challenges faced, production-ready tooling, and new possibilities like Lakehouse Federation and Delta Sharing.
Open Sourcing Unity Catalog - Databricks
Explore Unity Catalog's open-source journey, its key features, and how it enhances data governance and management in the Databricks ecosystem.
Migrating Datasets to Unity Catalog for Accelerated Data Exploration
Learn how T-Mobile and Tredence migrated datasets to Unity Catalog, enhancing data management and access control for AI/ML use cases. Discover improved data ingestion processes and centralized governance.
AI for Sustainable Logistics and Supply Chain Management
Explore AI's role in sustainable logistics and supply chain management, covering CO2 reduction, efficiency, optimization, resilience, and security from academic and industry perspectives.
Challenges of Future Supply Chain Management - Possibilities of AI
Explore AI's role in addressing future supply chain challenges, focusing on sustainability, efficiency, and resilience in logistics management.
Attacking Windows Device Drivers: Almost Escaping the Sandbox
Explore techniques for attacking Windows device drivers and potential sandbox escape methods in this advanced security analysis presentation.
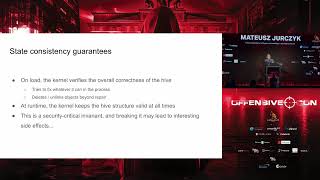
Practical Exploitation of Registry Vulnerabilities in the Windows Kernel
Explore practical exploitation techniques for Windows kernel registry vulnerabilities, enhancing your understanding of system security and potential attack vectors.
Your Mitigations Are My Opportunities - Windows Exploitation and Bypass Techniques
Explore Windows exploitation techniques, bypassing security measures like HVCI and EDR, with insights on disabling drivers and practical demonstrations.
What's in a Name? Exploring MojoBlob Registry and Service Side Dispatch
Explore MojoBlob Registry's code structure, service-side dispatch, and potential security vulnerabilities in Windows naming conventions.
Breaking Barriers: The Art of Gamified Security Training
Explore gamification in security training through a successful open-source game. Learn strategies to enhance developer engagement, ownership, and communication in code security.
Microsoft Outlook CVE-2024-21413 Vulnerability - Protecting Your Credentials
Explore the critical CVE-2024-21413 vulnerability in Microsoft Outlook, understanding its potential for credential compromise and remote code execution. Learn protective measures and stay informed.
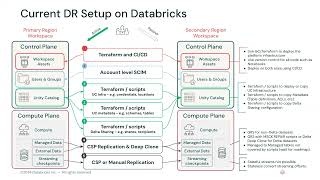
Business Continuity and Disaster Recovery on Databricks - Part 2: Implementation
Implement disaster recovery on Databricks Data Intelligence Platform, covering setup processes and upcoming features for enhanced business continuity.
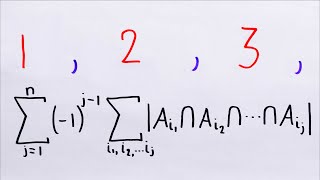
Introduction to Combinatorics and Counting Principles - From Basic Problems to Sieve Theorem
Explore fundamental combinatorics through basic counting problems, clever enumeration techniques, and the sieve theorem. Master essential principles for calculating elements in set unions and solving complex counting challenges.
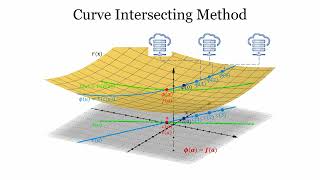
Multi-Server Verifiable Computation of Low-Degree Polynomials
Explore efficient multi-server verifiable computation techniques for low-degree polynomials, including interpolation, curve intersecting, and surface translating methods, with performance analysis and experimental results.
Cryptanalysis 2
Explore cryptanalysis techniques, focusing on discrete logarithm problems in finite fields. Learn about L notation, historical developments, and computational complexity.
Lattice Cryptanalysis
Explore lattice cryptanalysis techniques, barriers, and implementations with expert insights from leading researchers in the field.
Data Augmentation MCMC for Bayesian Inference from Privatized Data
Explore data augmentation MCMC for Bayesian inference from privatized data, focusing on differential privacy challenges and solutions in statistical analysis.
Distribution Testing - Hypothesis Testing from Very Little or Very Private Data
Explore hypothesis testing techniques for distribution analysis using limited or private datasets, focusing on sublinear algorithms and their applications in data science.