Purple Team Strategies for Application Security
Explore purple team strategies for application security, blending red and blue team approaches to enhance vulnerability testing, automation, and security infrastructure integration.
HUNT: Data-Driven Web Hacking and Manual Testing
Turbocharge web hacking with HUNT, a Burp Suite extension using real threat intelligence to provide parameter-level vulnerability suggestions and organize testing methodologies for more thorough assessments.

ReproNow - Saving Time in Reproducing and Triaging Security Bugs
Introducing ReproNow: an open-source tool for efficiently reproducing and triaging security vulnerabilities. This chrome/firefox extension captures researcher's walkthrough, including network requests, streamlining bug validation for security engineers.
Passive Fingerprinting of HTTP/2 Clients
Explore HTTP/2 protocol nuances for passive client fingerprinting. Learn about implementation differences, potential use cases, and observed attacks on Akamai's platform.
AppSecUSA 2017 - OWASP Leaders Session
Comprehensive review of OWASP Project and Chapter Leaders' working session, discussing key decisions and actions affecting global operations. Essential viewing for OWASP leadership.
The Less Hacked Path - Exploring Modern Security Vulnerabilities
Explore fascinating side-channel attacks and low-cost tools used against modern technology. Learn about innovative hacking methods and how to secure against them from renowned security researcher Samy Kamkar.
Software Supply Chain Lifecycle Management: Reducing Attack Vectors and Enabling Rugged DevOps
Exploring software supply chain lifecycle management to reduce attack vectors and enable rugged DevOps, focusing on IoT security, third-party software risks, and standards-based automation for threat detection.
Increasing Web Security with the Power of HTTP Headers
Explore how HTTP headers can enhance web security, focusing on practical implementation strategies and best practices for developers and security professionals.
Leading Better Security Through Mini Hardening Projects
Discover how Mini Hardening competitions in Japan introduce security concepts to beginners, balancing technical challenges with business considerations in a one-day format.
Preventing Common Security Mistakes in the MEAN Stack - AppSec EU 2017
Learn to secure Angular applications by understanding common threats and implementing effective defenses. Covers script-based attacks, session management, CSRF, and more for robust client-side security.
On the Insecurity of JavaScript Object Signing and Encryption - AppSec EU 2017
Comprehensive analysis of JavaScript Object Signing and Encryption (JOSE) security, revealing critical vulnerabilities in popular libraries and introducing JOSEPH, an automated evaluation tool.
How to Steal Mobile Wallet - Security Risks and Mitigation Strategies
Explores vulnerabilities in mobile contactless payments, demonstrating card cloning and discussing attack vectors, risks, and mitigation strategies for secure mobile wallet implementation.
Pentesting Voice Biometrics Solutions - AppSec EU 2017
Explore pentesting techniques for voice biometrics, including tools for IVR automation, voice fuzzing, and bypassing algorithms. Learn security requirements and compare with traditional password methods.
Exploiting CORS Misconfigurations for Bitcoins and Bounties - AppSec EU 2017
Explore CORS misconfigurations and their security implications, including real-world attacks on bitcoin exchanges and Google. Learn about subtle vulnerabilities and exploit techniques for web security professionals.
Combining Security Risks of Native and Web Development in Hybrid Apps - AppSec EU 2017
Explore security risks in hybrid app development, combining native and web technologies. Learn defensive programming and testing strategies for secure cross-platform mobile applications.
DNS Hijacking Using Cloud Providers: No Verification Needed - AppSec EU 2017
Explore advanced domain hijacking techniques, including undisclosed methods, to understand vulnerabilities in DNS providers and cloud services. Learn to identify and mitigate risks beyond common subdomain takeover scenarios.
The Unabridged History of Application Security - Keynote
Comprehensive overview of application security's evolution, highlighting industry improvements and OWASP's global impact. Offers optimistic perspective on progress and future challenges in software security.
Fail, Learn, Fix - Improving Security the Old-Fashioned Way
Explore how past failures can drive future security improvements. Learn from historical examples to enhance cloud application security practices and foster collaborative problem-solving.
How to Slay a Dragon - A Three-Step Strategy for Solving Complex Security Problems
Discover a three-step strategy for tackling complex security challenges in Chrome, focusing on incremental progress, accepting imperfections, and considering long-term costs.
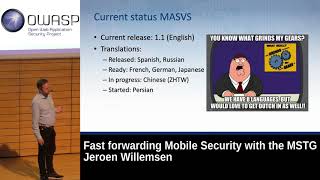
Fast Forwarding Mobile Security with the Mobile Security Testing Guide
Explore mobile security advancements and best practices using the Mobile Security Testing Guide (MSTG) in this comprehensive OWASP presentation.
The Privacy Paradox - Balancing Convenience and Personal Data Control
Explore practical strategies to regain control of your personal data online while balancing convenience and privacy in the digital age.