
Magento 2 Quick Tips
Comprehensive troubleshooting guide for Magento 2, covering security, performance, maintenance, and common issues. Includes practical tips and solutions for developers and site administrators.
How the Crowd Outperforms Traditional Security Testing
Explore how crowdsourced security testing outperforms traditional methods, with insights on implementation, benefits, and real-world examples from successful bug bounty programs.
Mind the CSP Gap: Challenges Developing a Meaningful Content-Security-Policy
Strategies for implementing Content Security Policy (CSP) effectively, addressing challenges and phasing in a meaningful policy without disrupting engineering teams.
Securing Single Page Applications - Design Considerations and Pitfalls
Explore security pitfalls in Single Page Applications and learn mitigation strategies. Covers stateless design, JSON handling, caching, local storage, and resource sharing, with practical demos and key takeaways.
Lessons in Securing Internal Apps - AppSecCali 2019
Lessons and strategies for securing internal applications, including authentication, TLS, Content Security Policy, and leveraging WAFs. Insights on scalable approaches and using internal apps to train security engineers.
Bypassing XSS Mitigations Via Script Gadgets - AppSec EU 2017
Explore a novel web hacking technique bypassing XSS mitigations using script gadgets. Learn how attackers can exploit legitimate JavaScript to execute malicious code, evading common security measures.
Content Security Policy Evolution: From Whitelists to Strict-Dynamic - AppSec EU 2017
Explore Content Security Policy evolution, including 'strict-dynamic' approach, real-world implementation challenges, and strategies to address recent bypasses of nonce-based policies.
Rhyming with Hacks - The Ballad of Supply Chain Attacks
Explore supply chain attacks, their anatomy, and prevention strategies. Learn about real-life examples, existing solutions, and a new DOM monitoring approach with live demonstration.
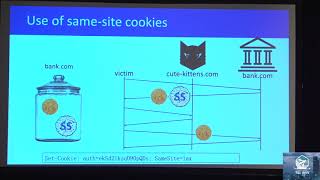
Bypassing Browser Policies and Privacy Extensions for Cookies
Explore bypasses to browser policies and extensions for cookie security. Learn about an automated framework for evaluating countermeasures against cross-site attacks and third-party tracking.
Modern XSS Defense Strategies - Frameworks, CSP, and Sanitization
Explore modern XSS defense strategies, including JavaScript frameworks, CSP deployment, HTML sanitization, and design considerations for building secure web applications against evolving threats.
CSP - The Good, the Bad and the Ugly
Explore Content Security Policy's strengths and weaknesses in web application security, presented by Shape Security's engineering manager Ilya Nesterov at APPSEC CA 2017.
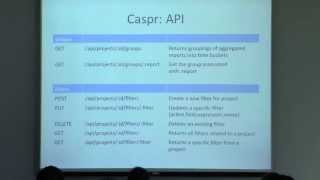
Content Security Policy Reporting and Aggregation with Caspr - OWASP AppSec California 2015
Explore Content-Security-Policy (CSP) violation reporting with Caspr, a tool for collecting and analyzing reports. Learn about CSP background, Caspr usage, and related tools for enhancing web application security.
Making CSP Great Again - Enhancing Content Security Policy
Explore advanced Content Security Policy techniques to enhance web application security and mitigate XSS vulnerabilities effectively.

Making Content Security Policy Work For You
Learn about Content Security Policy (CSP), its importance in web application defense, and practical tips for implementation from Mozilla's application security expert.

Content Security Policy (CSP) - Understanding and Implementing Web Protection
Learn about Content Security Policy (CSP), a powerful browser security feature that mitigates cross-site scripting attacks. Discover its benefits, implementation strategies, and future impact on web security.
Pushing Content Security Policy to Production - Case Study of Real-World Implementation
Practical insights on implementing Content Security Policy in a live web application, covering challenges, browser nuances, third-party integrations, and real-world violation reports.
Fixing XSS with Content Security Policy
Learn how Content Security Policy (CSP) can prevent XSS attacks, understand its versions, browser support, and implementation strategies for web applications. Gain insights on balancing CSP with traditional security measures.
Roadblocks for Content Security Policy (CSP) Implementation - Developer Challenges and Solutions
Explore challenges in implementing Content Security Policy (CSP) for web security, including complexity, legacy code, and browser support. Learn strategies to overcome obstacles and enhance CSP deployment.
Defense-in-Depth Engineering Techniques for Secure Software Design
Explore techniques for building resilient software, identifying overlooked vulnerabilities, and designing for incident preparedness. Learn to architect secure systems and improve incident response capabilities.
Scaling Content Security Policy: Enterprise Compliance and Third-Party Resource Management
Learn to implement Content Security Policy and monitor web resources at scale, addressing supply chain attacks and PCI requirements for enhanced frontend security in enterprise applications.
Back to the Roots - Finding the Origin of CSP Security Bugs
Explore the root causes of Content Security Policy bugs in web browsers, their lifecycle, and insights for both attackers and defenders using automated analysis tools.