SyScan360'16 Singapore - Memory Corruption Is For Wussies
Explore advanced OS X exploitation techniques, Mach messaging, and system integrity protection. Learn to bypass security measures and load unsigned kernel extensions.
Virtualization System Vulnerability Discovery Technology
Explore virtualization system vulnerabilities, focusing on cloud computing attacks, fuzzing frameworks, and hardware virtual component testing methods for enhanced cybersecurity.
OSX El Capitan - Sinking The Ship
Explore OSX El Capitan's security features, including System Integrity Protection, and learn about potential vulnerabilities and exploitation techniques in this comprehensive analysis.
SyScan360'16 Singapore - Key Value Injections Here
Explore key value injections, their impact on serialization, and implications for React and CouchDB in this technical deep dive.
How to Own Any Windows Network via Group Policy Hijacking Attacks
Explore Group Policy vulnerabilities in Windows networks, including attack scenarios, exploit processes, and mitigation strategies for domain controllers and members.
The Challenges of Designing a Secure Encrypted Hard Drive
Explore the complexities of designing secure encrypted hard drives, covering security models, components, encryption methods, potential vulnerabilities, and protective measures against various attack vectors.
HARES - Hardened Anti Reverse Engineering System
Explore HARES, an advanced anti-reverse engineering system. Learn about TLB splitting, program verification, and security implications for Windows kernel protection.
iOS 678 Security - A Study in Fail
Explore iOS security vulnerabilities, jailbreak techniques, and Apple's responses across iOS 6-8. Gain insights into historical exploits and the evolving landscape of iOS security.
How to Train Your Snapdragon - Exploring Power Regulation Frameworks
Explore Snapdragon power regulation frameworks, from device selection to thermal management and USB stacks. Learn about potential pitfalls and gain insights into mobile hardware development.
Embracing the New Threat Towards Automatically Self-Diversifying Malware
Explore evolving malware threats, automatic diversity techniques, and compiler-based diversification strategies to enhance cybersecurity defenses against self-diversifying malware.
Navigating a Sea of Pwn - Windows Phone 8 Appsec
Explore Windows Phone 8 app security, covering structure, models, restrictions, encryption, and vulnerabilities. Learn about marketplace validation and protection strategies.
Scientific Best Practices for Recurrent Problems in Computer Security R&D
Explore scientific best practices for addressing recurring issues in computer security R&D, covering sidechannels, detection, cyber mission planning, and more.
Linux Memory Forensics - A Real Life Case Study
Explore Linux memory forensics through a real-life case study, covering technical details, dynamic linking, PLT, and Volatility, with a practical demonstration.
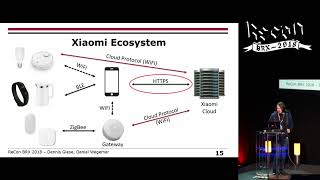
Reversing IoT - Xiaomi Ecosystem
Explore Xiaomi IoT ecosystem security, firmware extraction, and cloud communication. Learn to modify devices, implement new functions, and gain independence from proprietary cloud services.
Scaling MISP With The Cloud
Learn strategies for scaling MISP using cloud technologies to enhance threat intelligence sharing and improve cybersecurity operations in large-scale environments.
Update On Atomic Threat Coverage
Explore advancements in atomic threat coverage, including new architecture and mitigation strategies. Gain insights into ongoing work and discuss innovative ideas in cybersecurity.
Discover How EclecticIQ Platform and MISP Go Together
Explore the synergy between EclecticIQ Platform and MISP for enhanced threat intelligence sharing, automated analysis, and streamlined incident response workflows.
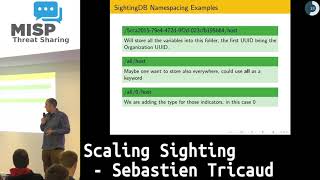
Scaling Sighting
Explore efficient data storage and retrieval techniques for large-scale threat intelligence using Sighting, focusing on performance optimization and integration strategies.
Abusing Bash for Windows
Explore techniques for exploiting Bash on Windows, including remote shells, password extraction, and AppLocker bypasses. Learn about security implications and forensic considerations.
MISP Summit 2017 - MISP and Open Formats
Explore MISP's open formats, standardization efforts, and governance in threat intelligence sharing, emphasizing complexity management and interoperability.
Modmob Tools - Home Made Tools to Test Mobile Devices and Monitor Networks
Explore homemade tools for testing mobile devices and monitoring networks, covering interception techniques, firmware analysis, and hardware auditing for enhanced security understanding.