Manejo de Secretos en Modelos GitOps en la Nube
Aprende a gestionar secretos en modelos GitOps en la nube utilizando herramientas open source. Descubre cómo almacenar, acceder y desplegar secretos de forma segura en Git y Kubernetes sin infraestructura dedicada.
#Eko2020 Social Engineering - Taller Arduino RubberDucky Attack
Taller práctico para desarrollar una herramienta de explotación física de bajo costo utilizando Arduino. Enfoque en ingeniería social y OSINT para mejorar habilidades en pentesting y concientización de seguridad.
Don't Trust the NIC - Attacking Windows NDIS Drivers
Exploración de vulnerabilidades en controladores NDIS de Windows, demostrando ataques y problemas de seguridad en implementaciones de proveedores, incluyendo Microsoft.
Smart Contract Honeypots for Profit - and Probably Fun
Explora contratos honeypot de Ethereum, revelando trampas para principiantes y estrategias de seguridad en smart contracts. Analiza casos interesantes para comprender mejor la seguridad práctica y contrarrestar estafadores.
Out of the -v-Box
Análisis técnico de vulnerabilidades en VirtualBox para lograr un escape de máquina virtual, incluyendo ingeniería inversa, explotación y demostración práctica del exploit.
How to Hack SD-WAN and Keep Your Sanity
Descubre técnicas avanzadas para hackear SD-WAN de manera eficiente, manteniendo la cordura en el proceso. Aprende estrategias prácticas y consejos de un experto en seguridad de redes.
Insecurity of E-Voting in Brazil
Análisis de vulnerabilidades en el sistema de voto electrónico brasileño, escenarios de fraude electoral y propuestas para mejorar la seguridad. Incluye verificación crowdsourcing de resultados y perspectivas futuras.
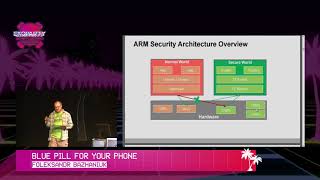
Blue Pill for Your Phone
Exploración de vulnerabilidades en hipervisores y TrustZone de teléfonos ARM modernos, analizando vectores de ataque y métodos para elevar privilegios. Incluye lanzamiento de soporte ARM para CHIPSEC.
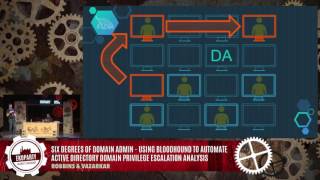
Six Degrees of Domain Admin
Explora cómo la teoría de grafos revoluciona la escalada de privilegios en Active Directory, revelando relaciones ocultas y optimizando tanto ataques como defensas en redes empresariales.

Encryption out of LINE - Reverse Engineering End-to-End Encrypted Messaging
Análisis de ingeniería inversa del cifrado de extremo a extremo en la aplicación LINE, revelando su protocolo y explorando posibles vulnerabilidades en la función "Carta de sellado".
Attacking RSA Using a New Method of Integer Factorization
Nuevo método de factorización de enteros para atacar RSA, presentado por el matemático Hugo Scolnik. Explora avances en criptografía y seguridad informática.
Smartphones Insecurity
Comprehensive analysis of smartphone vulnerabilities, exploring security flaws and potential exploits in mobile platforms. Insights from experienced security researchers on reverse engineering and exploit development.
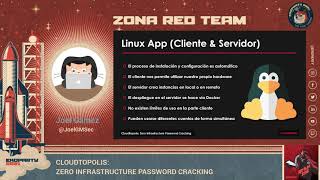
Cloudtopolis - Zero Infrastructure Password Cracking
Herramienta para crackeo de contraseñas sin infraestructura dedicada, usando Google Cloud Shell y Collaboratory. Permite trabajo colaborativo y uso de recursos locales junto con GPUs de Colab.
Escalando con guisantes - Red Zone Space
Técnicas avanzadas de escalada de privilegios locales y presentación de PEASS-ng, BotPEAS y WebPEAS para automatizar la detección de vulnerabilidades en sistemas operativos y entornos web.
Mainframe - CyberFinance by Galicia
Exploración del entorno Mainframe: historia, actualidad y perspectivas futuras. Análisis de su permanencia y solidez en el contexto de la ciberseguridad financiera.
Hacking Blockchain - Entendiendo sus vulnerabilidades
Exploración de vulnerabilidades en ecosistemas Blockchain, desde perspectivas generales hasta específicas, con expertos en trading de criptomonedas y desarrollo de billeteras digitales.
Cyber Stopper vs Cyber Enabler - Bridging the Culture Gap between Builders and Protectors
Explora cómo superar las diferencias culturales entre desarrolladores y especialistas en ciberseguridad para lograr una colaboración efectiva en el desarrollo de software seguro y ágil.
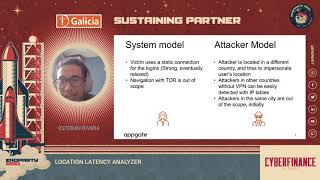
Location Latency Analyzer
Análisis de latencia para detectar ataques de suplantación mediante VPN. Sistema de perfilado de conexiones usando Machine Learning y Deep Learning, logrando hasta 88.3% de efectividad en detección.
CyberRisk IT - The Roadmap to Secure InfoSec
Exploración de la influencia de los riesgos de TI en ciberseguridad, la importancia de la documentación y las normas aplicables a entidades financieras para fortalecer la seguridad informática.
I'm Not Pink, I Prefer Purple
Exploración del Purple Team en ciberseguridad: interacción Red Team vs Blue Team, Pirámide del dolor, integración del Framework Mitre & Attack y aprovechamiento del modelo Purple Team para mejorar la seguridad.
¿Cómo aplicar IA en ciberseguridad?
Exploración del uso de machine learning en seguridad informática, abordando su aplicación en procesos de ciberseguridad y su impacto en la protección de datos y sistemas.