Security Posture Assessment and Improvements for Open Source Projects
Explore essential security practices for open source projects, including fuzzing, SBOM, and SSDLC. Learn to assess vulnerabilities and maintain robust security postures through real-world examples.
Capslock: Escaping Bad Dependencies
Analyze Go package imports with Capslock CLI tool to restrict permissions, thwart attack vectors, and enhance security by applying the principle of least privilege in third-party libraries.
Securing the Software Supply Chain - Beyond SBOM Risk Assessment
Explore advanced software supply chain security strategies, focusing on risk assessment, contributor profiles, project dynamics, and integrating security into deployment pipelines.
Hacking Demos: Dangerous Lies and Asset Intelligence in IoT Security
Explore hacking demos, asset intelligence, and XIoT vulnerabilities. Learn about common attack types, see live industrial device hacks, and discover remediation strategies for enhanced cybersecurity.
Windows Systems and Code Signing Protection
Explore Windows systems and code signing protection techniques, focusing on security vulnerabilities and mitigation strategies for software developers and cybersecurity professionals.
14 Easy Lessons for Thinking About Complex Adversarial Systems
Explore 14 key insights for analyzing complex adversarial systems, enhancing your understanding of security challenges and strategic thinking in cybersecurity.
How to Identify and Avoid Cracks and Bumps in Your Digital Infrastructure - Analyzing Open Source Software Health
Learn to assess and maintain the health of open source software in your digital infrastructure, ensuring long-term viability and minimizing vulnerabilities through proactive analysis and improvement strategies.
Hadoop Safari: Hunting for Vulnerabilities
Explore Hadoop security vulnerabilities, attack vectors, and tools for accessing data in Big Data clusters. Learn about design flaws and practical techniques to exploit weaknesses in Hadoop infrastructure.
Exploiting New Default Accounts in SAP Systems
Explore SAP system vulnerabilities through new default accounts, focusing on platform security and practical exploitation techniques for enhanced protection.
AEM Hacker - Approaching Adobe Experience Manager Webapps in Bug Bounty Programs
Explore techniques for hacking Adobe Experience Manager webapps, including misconfigurations, vulnerabilities, and automation tools. Learn methodologies for bug bounty programs targeting AEM deployments.
Climate Change and Inequality - Distributional Impacts and Dynamic Vulnerabilities
Explore the uneven impacts of climate change across regions and the factors driving differential vulnerability, with insights from Dr. Julie A. Silva's research on environmental inequality.
Living on the Edge: Societies on the Front Line of Coastal Change - 2012
Explore coastal resilience strategies, storm surge simulations, and socioeconomic impacts of sea-level rise. Experts discuss innovative approaches to address challenges facing coastal communities worldwide.

Speed Bumps and Speed Hacks - Adventures in Car Manufacturing Security
Dive into critical security vulnerabilities affecting major car manufacturers' web applications, exploring real-world attacks, impact chains, and the importance of responsible disclosure policies.
Breaching AWS Through Shadow Resources - Critical Vulnerabilities and Security Implications
Uncover critical AWS vulnerabilities and security insights through real-world examples of shadow resource exploitation, featuring detection methods, privilege escalation techniques, and best practices for cloud security.
The Art of Compromising Command and Control Servers - A Web Application Vulnerabilities Perspective
Dive into techniques for exploiting command and control server vulnerabilities, uncovering infrastructure weaknesses, and exposing threat actors through common web application security flaws.
The FaaS and the Curious - Exploring AWS Lambda Security in 2018
Explore AWS Lambda's attack surface, including function hijacking, cloud environment access, and runtime reverse engineering. Learn about FaaS security risks and potential exploits.
OWASP Top 10 Training - Part 4
Comprehensive exploration of OWASP Top 10 security vulnerabilities, offering insights and strategies for web application protection and risk mitigation.
OWASP Top 10 - Security Vulnerabilities A8 to A10 - 2017 Edition
Explore OWASP Top 10 vulnerabilities A8 to A10, focusing on insecure deserialization, using components with known vulnerabilities, and insufficient logging and monitoring.
OWASP Top 10 - Vulnerabilities A2 to A4 - Part 2 of 5
Explore critical web application security risks A2-A4 from the OWASP Top 10, focusing on broken authentication, sensitive data exposure, and XML external entities.
OWASP Top 10 Security Risks - Part 1 of 5
Comprehensive overview of OWASP Top 10 security vulnerabilities, focusing on injection flaws and broken authentication. Learn to identify and mitigate critical web application risks.
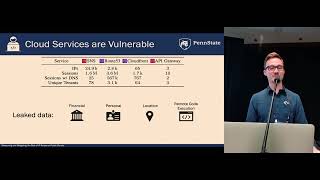
Measuring and Mitigating the Risk of IP Reuse on Public Clouds
Explore IP reuse risks in public clouds, measurement techniques, and mitigation strategies for enhanced cloud security and resource management.