Software Security Analysis - Present and Future Research Initiatives
Explore software security analysis, covering vulnerability detection, attack mitigation, and automated exploit generation. Learn about cutting-edge research initiatives in program comprehension and security testing techniques.
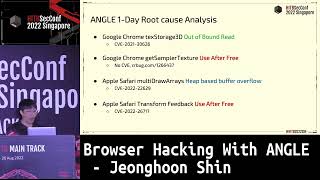
Browser Hacking With ANGLE
Explore browser hacking using ANGLE, covering WebGL basics, vulnerability analysis, and RCE exploitation in macOS. Learn about ANGLE architecture and specific CVEs in Chrome and Safari.
Unpacking PKGs - A Look Inside macOS Installer Packages and Common Security Flaws
Explore macOS Installer packages, their structure, and potential security vulnerabilities. Learn to analyze and identify common flaws in package installations for improved system security.
Hidden Networks Pivoting - Redefining DNS Rebinding Attack
Explore advanced DNS rebinding techniques for network pivoting, uncovering hidden vulnerabilities and enhancing penetration testing strategies.
M33tfinder
Discover M33tfinder: a tool for identifying vulnerable web applications. Learn offensive security techniques from an experienced researcher in this informative conference talk.
Exploiting Userland Vulnerabilities to Get Rogue App Installed Remotely on iOS 11
Exploiting iOS11 vulnerabilities to remotely install rogue apps, bypassing security enhancements and code signing requirements without kernel exploits. Techniques for sandbox escape and persistent installation demonstrated.
Baring the System - New Vulnerabilities in SMM of Coreboot and UEFI Based Systems
Unveiling new vulnerabilities in SMM of Coreboot and UEFI systems, exploring impacts, and discussing mitigation techniques. Includes release of CHIPSEC module for automatic detection.
A Dirty Little History
Unveiling "Branch History Injection": A new attack bypassing hardware defenses against Spectre-v2. Explore reverse engineering, exploit development, and the latest mitigations in CPU security.
Linux Vulnerabilities, Windows Exploits - Escalating Privileges with WSL
Explore WSL vulnerabilities and Windows kernel exploitation techniques. Learn about reverse engineering, syscall manipulation, and bypassing modern anti-exploitation defenses to achieve privilege escalation.
A Little Less Conversation, A Little More ActionScript
Techniques for in-depth reverse engineering of Flash, mapping ActionScript to undocumented counterparts, and analyzing vulnerabilities in Adobe Flash Player for improved exploit research.
The Unseen Dangers of Bloatware
Explore critical vulnerabilities in pre-installed software on Dell and Lenovo PCs, examining the security risks posed by bloatware and the balance between convenience and user safety.
A Kernel Hacker Meets Fuchsia OS
Explore Fuchsia OS from a security perspective as a Linux kernel expert examines its architecture, design principles, and potential vulnerabilities, offering insights for both developers and security professionals.
Analysis - The Dangerous Role of Deep Links
Explore the security risks of deep links in Android apps, focusing on vulnerabilities in Samsung's camera app that allow unauthorized access to sensitive features without permissions.
A Broken Commercial Metaverse-Based Virtual Office Platform
Exposé des vulnérabilités critiques dans les plateformes de bureau virtuel du métavers, avec démonstrations d'attaques et recommandations de sécurité pour les développeurs et utilisateurs.
Getting to $10,000 - The Variables at Play in Determining Bounty Awards
Explore factors influencing high-value bug bounty awards with Microsoft's Bug Bounty Program manager, including key strategies for maximizing payouts in cybersecurity research.
BootStomp - On the Security of Bootloaders in Mobile Devices
Explore mobile bootloader security, Chain of Trust, and potential vulnerabilities in device integrity verification processes. Learn about BootStomp's approach to analyzing bootloader security risks.
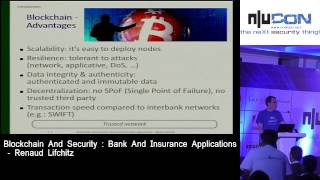
Blockchain and Security - Bank and Insurance Applications
Explore blockchain's advantages, security concerns, and applications in banking and insurance. Learn about technical recommendations, real-world connections, and practical examples from an experienced IT security consultant.
Robin Hood vs Cisco ASA AnyConnect
Detailed analysis of a critical vulnerability in Cisco ASA AnyConnect, covering fuzzing architecture, bug analysis, and exploitation techniques for IKEv1 packets.
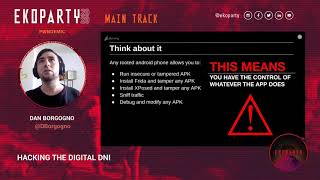
Hacking the Digital DNI
Análisis crítico de la implementación del DNI digital argentino, revelando vulnerabilidades de seguridad y demostrando la posibilidad de suplantar identidades ciudadanas.
Out of the -v-Box
Análisis técnico de vulnerabilidades en VirtualBox para lograr un escape de máquina virtual, incluyendo ingeniería inversa, explotación y demostración práctica del exploit.
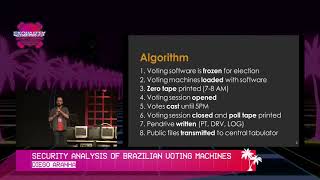
Insecurity of E-Voting in Brazil
Análisis de vulnerabilidades en el sistema de voto electrónico brasileño, escenarios de fraude electoral y propuestas para mejorar la seguridad. Incluye verificación crowdsourcing de resultados y perspectivas futuras.