Securing Your Software Supply Chain with SBOMs
Explore software supply chain security through SBOMs, focusing on artifact provenance and package identification for enhanced protection.
Generating Software Bill of Materials (SBOM) Using AWS Inspector
Learn how to generate and utilize Software Bill of Materials (SBOM) through AWS Inspector, covering both console and CLI approaches for effective software component tracking.
SBOM X-Ray Superpowers: Making Better SBOMs and Using SBOMs
Explore innovative techniques for enhancing SBOM accuracy and completeness using SBOM discovery, look-up, and transparency logs. Learn to leverage these methods to improve software security and vulnerability response.
Dependency-Track: Intelligent Software Composition Analysis Platform
Explore Dependency-Track, an intelligent SCA platform for identifying and reducing risks from third-party components. Learn about its bill-of-material approach and automation options for continuous component analysis.
Supply Chain Anarchy - Trojaned Binaries in the Java Ecosystem
Explore the security risks of third-party code in Java applications, focusing on potential discrepancies between source code and binaries. Learn about an automated security pipeline for detecting malicious differences.
Large-Scale Software Composition Analysis: Uncovering Vulnerable Dependencies in 600 Apps
Discover how OWASP Dependency-Check enabled large-scale Software Composition Analysis on hundreds of vendor-managed apps, addressing software supply chain risks and patch debt in just two months.
Narrow - SCA Reachability Analysis Without The Effort
Explore efficient SCA reachability analysis techniques to enhance software security without excessive effort, presented by Josiah Bruner at Global AppSec Dublin.
Using Static Analysis to Catch Configuration Vulnerabilities
Learn to secure containers and IaC using static analysis. Discover how to identify misconfigurations, prevent vulnerabilities, and implement early detection in your development workflow for improved application security.
Utilizing Package-URLs for SBOM Management and Vulnerability Tracking
Explore SBOM management, Software Composition Analysis, and vulnerability tracking using Package-URLs and VulnerableCode for effective open-source component handling and policy compliance.
Leverage Open-Source Code with Confidence - JetBrains Dependency Checker Plugin
Discover how to safely use open-source code with the JetBrains Dependency Checker plugin. Learn about vulnerability detection, detailed information, and suggested fixes for secure development.
Vulnerabilities and Misconfigurations in Cloud-Native Security - Two Sides of the Same Risk Coin
Explore cloud-native security risks, focusing on vulnerabilities and misconfigurations in modern applications. Learn proactive defense strategies for comprehensive protection across entire application stacks.
Software Composition Risk - Determining Actual Risk and Taking Action
Explore software composition risk assessment, mitigation strategies, and proactive processes to enhance enterprise security beyond vulnerability scanning and manual updates.
Scratch Containers and the Supply Chain Trouble
Explore scratch containers, their benefits in reducing vulnerabilities, and potential challenges in software composition analysis. Learn about security implications for containerized applications.
Building Systems on Shaky Grounds - 10 Tactics to Manage the Modern Supply Chain
Explore 10 tactics for managing modern software supply chains, balancing open-source benefits with security risks. Learn to assess vendors, conduct red team exercises, and implement effective incident response strategies.
Securing Without Slowing - DefCamp - 2017
Explore DevOps-inspired strategies for enhancing security without compromising speed. Learn about rugged DevOps, pipeline protection, and automation to create robust, efficient systems.
OWASP Flagship Projects - OWASP Dependency-Check
Learn to identify and mitigate vulnerabilities in software dependencies using OWASP Dependency-Check, enhancing application security through effective composition analysis.
Security as a Service - Work Where You Engineers Live
Integrating security into existing development workflows for efficient vulnerability management and faster response times. Learn how to leverage automation and project tracking tools to enhance security practices.
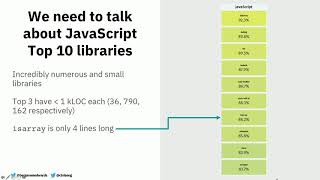
The Devils in the Dependency - Data Driven Software Composition Analysis
Análisis de datos sobre el uso de bibliotecas de código abierto en aplicaciones, examinando vulnerabilidades, dependencias y patrones de actualización para mejorar la seguridad del software.
Effective Vulnerability Discovery with Machine Learning
Explore machine learning techniques for effective vulnerability discovery in software dependencies, enhancing security analysis beyond traditional methods.
Protect Yourself Against Supply Chain Attacks
Explore supply chain attack vectors, from CI/CD pipeline vulnerabilities to package squatting, and learn protective measures for securing your development environment.
Open Source Supply Chains and Consumption Risk Governance - Containers & Trust
Explore secure container deployments, open source security, and risk management in modern software development. Learn best practices for minimizing vulnerabilities and ensuring trust in large-scale applications.