Ekoparty #UniTalks - Víctor Orozco: Seguridad de Aplicaciones Java/JakartaEE con OWASP Top 10
Ejemplos prácticos de vulnerabilidades OWASP Top 10 en Java/JakartaEE y cómo implementar controles de seguridad robustos en backends y microservicios usando APIs estándar como Jakarta EE security y MicroProfile JWT.
Blue Space - Open Threat Research - Roberto y Jose Luis Rodriguez - Ekoparty Security Conference - 2020
Exploración de Open Threat Research: colaboración global en seguridad informática mediante proyectos de código abierto, enfocado en desarrollo de detecciones y análisis de amenazas.
Shifting Left- Raise Your Security Bar! - Guido Rajngewerc & Martin Cuesta - Ekoparty Security Conference - 2020
Integración de seguridad en el ciclo de desarrollo ágil: herramientas y estrategias para detectar vulnerabilidades temprano, empoderando a los desarrolladores como actores clave en la seguridad del producto.
Hackeando Aplicaciones móviles de ¿Seguridad?
Demostración de vulnerabilidades en aplicaciones móviles de seguridad mediante ingeniería inversa e instrumentación dinámica, con casos de estudio reales de applockers, control parental y anti-robo.
#Eko2020 Bounty Hunters | Adrian Pedrazzoli: XSS de -1 a 0
Aprende técnicas básicas para detectar XSS, tipos, recursos necesarios y ejemplos de hallazgos en programas de Bug Bounty. Incluye recomendaciones prácticas para cazadores de recompensas.
IronPython... OMFG - Marcello Salvati - Hack in Paris - 2019
Explore dynamic .NET runtime access using Python, bypassing PowerShell restrictions for stealthy offensive operations in Windows environments.
Abusing Google Play Billing for Fun and Unlimited Credits! - G. Lopes - Hack in Paris
Explore vulnerabilities in Google Play Billing API, analyzing real-world examples and demonstrating how attackers can bypass payment processes in popular Android games through reverse engineering.
From Printed Circuit Boards to Exploits: Pwning IoT Devices Like a Boss - Damien Cauquil - Hack in Paris - 2018
Explore hardware hacking of a Bluetooth smartlock, from circuit board analysis to exploit development, covering electronics basics, reverse engineering, and mobile app vulnerabilities.
Beyond OWASP Top 10 by Aaron Hnatiw - Hack in Paris - 2017
Explore 5 dangerous web vulnerabilities beyond OWASP Top 10, covering exploits and mitigations for both developers and pentesters to enhance application security.
The Forgotten Interface- Windows Named Pipes - Gil Cohen - Hack in Paris - 2017
Explores Windows named pipes as potential security vulnerabilities, covering enumeration, scanning, sniffing, fuzzing, and exploitation techniques, with insights on mitigation and defense strategies.
KOALitionsvertragsAnalyse – Dem Vertrag auf den Zahn fühlen
Analyse des Koalitionsvertrags mit verschiedenen Textanalyse-Methoden: als Sourcecode, Spezifikation, Objektmodell und Literatur. Einblicke in Struktur und Inhalt des Ampel-Vertrags.
10 Mio€ für Open Source - Jedes Jahr
Einblicke in die Struktur und Bedeutung von Open-Source-Projekten für die Sicherheit sowie Vorschlag eines öffentlichen Fonds zur finanziellen Förderung mit 10 Mio € jährlich zur Absicherung wichtiger Projekte.
Your Name Is Invalid! - RC3 - 2020
Explore challenges in handling personal names in software, covering encoding, case sensitivity, sorting, and localization issues for more inclusive and robust applications.
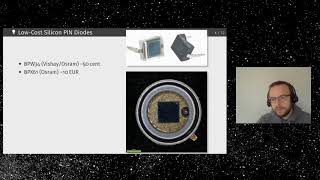
Measuring Radioactivity Using Low-Cost Silicon Sensors
Learn to build a DIY particle physics detector using low-cost silicon sensors. Explore natural radioactivity, measure particle energy, and analyze data with Python in this hands-on introduction to modern particle physics.
Hello, I'm Your Edge Case - ChaosWest - 36C3
Exploración de los desafíos y soluciones en el diseño de formularios digitales para datos personales, con énfasis en la inclusión y precisión para diversas identidades y experiencias.
Archiso - Creating an Installation Medium - Arch Conf 2020
Explore Archiso's evolution, recent changes, and future plans for Arch Linux installation media creation, including automation, accessibility, and reproducibility enhancements.

The State of Reproducible Builds - Arch Conf 2020
Explore progress in Arch Linux's reproducible builds, current tooling, rebuilder software, and challenges in ensuring source code integrity and binary artifact distribution.
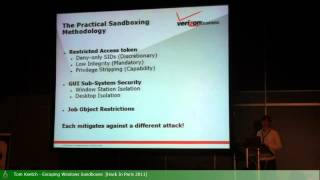
Escaping Windows Sandboxes - Tom Keetch - Hack in Paris
Explore Windows sandbox vulnerabilities in popular applications, evaluating protection mechanisms and uncovering flaws in practical sandboxing techniques.
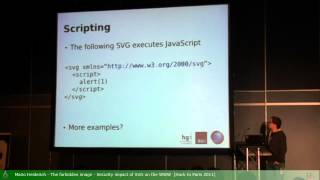
The Forbidden Image - Security Impact of SVG on the WWW - Mario Heiderich - Hack in Paris
Explores security risks of SVG images on the web, covering potential exploits, scripting vulnerabilities, and mitigation strategies for developers and security professionals.
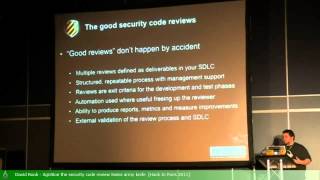
Agnition - The Security Code Review Swiss Army Knife - David Rook - Hack in Paris
Explore Agnitio, a comprehensive tool for secure code review, offering checklists, guidance modules, and automated analysis to enhance software development security practices.
Offensive XSLT - Nicolas Gregoire - Hack in Paris
Explore offensive XSLT techniques, uncovering vulnerabilities in applications using XSLT engines. Learn systematic review methods to identify high-impact security risks.