Robust Website Fingerprinting Through Cache Occupancy Channel
Explore website fingerprinting attacks using cache side-channel techniques to compromise user privacy, even on secure networks like Tor. Learn about this novel approach from cybersecurity researcher Anatoly Shusterman.
Securing Microservices at API Gateway Using Cloud Native Solutions
Learn to secure microservices using cloud-native solutions at the API gateway level. Explore authorization techniques, Open Policy Agent integration, and best practices for robust microservice security.
COMpromise - Remote Code Execution in Windows Development Environments
Explore how viewing untrusted code in Windows IDEs can lead to remote code execution through COM vulnerabilities, with practical exploit chains for Visual Studio demonstrated.
Cloud as an Attack Vector
Explore how cybercriminals exploit cloud services as attack vectors, including shadow IT risks and malware delivery. Learn about emerging threats and security implications in the rapidly evolving cloud landscape.
Dissecting Rotten Apples - macOS Malware Analysis
Comprehensive exploration of macOS malware analysis, covering system architecture, common malware behaviors, and real-world sample demonstrations. Ideal for security researchers and IT professionals.
HTML5 Attack and Defense
Explore HTML5 security: new attack vectors, vulnerabilities in modern web technologies, and best practices for secure coding in interactive applications.
Mobile Code Mining for Discovery & Exploits
Explore mobile app vulnerabilities across iOS, Android, and Windows platforms, with demos and tools for effective source code review and security analysis.
Scale Hacking to Secure Your Cloud and Beyond
Learn tips and tricks for scaling bug hunting in cloud environments, enhancing your cybersecurity skills and improving your ability to find vulnerabilities efficiently.
Detecting & Exploiting XSS Vulnerabilities
Learn techniques for detecting and exploiting Cross-Site Scripting (XSS) vulnerabilities, enhancing your web security skills and understanding of common attack vectors.
Reverse Engineering Satellite Based IP Content Distribution
Reverse engineering satellite IP content delivery: from reception to packet analysis, error correction, and high bitrate handling. Culminates in creating a Linux-based client mimicking commercial versions.
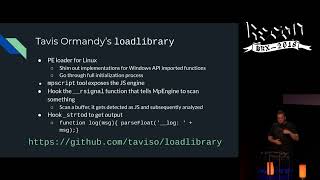
Reverse Engineering Windows Defender's JavaScript Engine
Reverse engineering Windows Defender's JavaScript engine: analysis, functionality, tooling, and potential vulnerabilities in MpEngine.dll's core antivirus system.
C2, el maestro de las mascotas
Exploración de servidores de Comando y Control (C2), mecanismos para ocultar y detectar puertas traseras, y demostración de control desde sistemas en la nube como Dropbox para evadir detección.
Explotación de deserializaciones en Aplicaciones Web
Introducción a vulnerabilidades de deserialización en aplicaciones web: identificación, desafíos de explotación y creación de PoC funcionales para diversas tecnologías.
Security Open Source Tools in Cloud Native
Explora vulnerabilidades en contenedores y herramientas de código abierto para DevSecOps en entornos cloud native. Aprende mejores prácticas y técnicas para detectar errores de configuración y mejorar la seguridad.
Static Analysis-Based Recovery of Service Function Calls in UEFI Firmware
Discover a new tool for automated recovery of service calls and EFI type info in UEFI firmware, simplifying vulnerability hunting and making firmware code resemble original source.
Mobile Hacking - OWASP Mobile Project and How to Use It for White Hat Hacking
Explora los proyectos OWASP para seguridad móvil: MASVS para verificación y MSTG para pruebas e ingeniería inversa. Aprende a evaluar y mejorar la seguridad de aplicaciones iOS y Android.
Lemon Booster - Automatizando desde la UI
Automatización del reconocimiento en programas de Bug Bounty con Lemon Booster: herramienta con interfaz visual para ejecutar, analizar y monitorear resultados, agilizando el proceso de búsqueda de vulnerabilidades.
Security Enhanced on Groups Automation - AKA SEGA
Automatización de gestión de grupos de seguridad en AWS para Mercado Libre: de trabajo manual a controles automáticos. Solución escalable para múltiples cuentas y desarrolladores, manteniendo control sobre cambios en reglas.
Manejo de Secretos en Modelos GitOps en la Nube
Aprende a gestionar secretos en modelos GitOps en la nube utilizando herramientas open source. Descubre cómo almacenar, acceder y desplegar secretos de forma segura en Git y Kubernetes sin infraestructura dedicada.
The Quest to Memory Safety
Exploración de vulnerabilidades de memoria y estrategias para prevenirlas, enfocándose en limitaciones de lenguajes de programación y mejoras necesarias para desarrollar código más seguro.
Don't Trust the NIC - Attacking Windows NDIS Drivers
Exploración de vulnerabilidades en controladores NDIS de Windows, demostrando ataques y problemas de seguridad en implementaciones de proveedores, incluyendo Microsoft.