Metasploit Arabic Course
دورة شاملة باللغة العربية لتعلم استخدام Metasploit، أداة قوية لاختبار الاختراق واكتشاف الثغرات الأمنية في الأنظمة والشبكات.
Ekoparty Summer Workshops 2021 - Introducción a Burp Suite con Web Security Academy
Aprende a utilizar Burp Suite desde cero: configuración, herramientas, extensiones y práctica con laboratorios de Web Security Academy. Ideal para principiantes en seguridad de aplicaciones web.
Ekoparty Summer Workshops 2021 - Infraestructura Ofensiva para Red Teams y Pentesters
Aprende a desplegar infraestructura ofensiva automatizada y anónima usando herramientas DevOps como Kubernetes y Ansible para ataques de red team y pentesting.
Infrastructura Ofensiva Para Red Teams y Pentesters
Aprende a desplegar infraestructura ofensiva automatizada y anónima utilizando herramientas DevOps para ataques de red team y pentesting, aplicando técnicas de Mitre ATT&CK para comprometer sistemas.
Ekoparty Summer Workshops 2022 - Pentesting en WordPress por Daniel Maldonado
Aprende técnicas de pentesting en WordPress, el CMS más utilizado. Explora vectores de ataque, herramientas y experiencias reales para mejorar la seguridad de sitios web y aplicaciones basadas en esta plataforma.
Red Team 101 - Introduction to Red Team Exercises
Aprende sobre ejercicios de Red Team: actividades, frameworks y caso práctico en vivo. Descubre cómo los atacantes operan, evaden y persisten en sistemas comprometidos.
Zed Attack Proxy - Introduction to Web Application Security Testing
Aprende a utilizar ZAP, un proxy de interceptación para observar solicitudes y respuestas en aplicaciones web. Descubre técnicas de hacking ético y seguridad informática con un experto en el campo.
El Proyecto GoLISMERO - Auditando Aplicaciones Web de Manera Fácil
Descubre GoLISMERO, un spider web que detecta vulnerabilidades y formatea resultados para auditorías web eficientes, facilitando la identificación de puntos de entrada para pruebas de seguridad.
Security Practices for Kubernetes Cluster Administrators - Redteam Views
Explore K8s cluster security, including real-world attack scenarios, container escape prevention, and multi-tenant protection strategies. Learn to build and safeguard large-scale Kubernetes environments.
Using Ubuntu for Exploit Development
Explora técnicas y herramientas para crear y probar exploits de manera ética en Ubuntu, potenciando tus habilidades en seguridad informática con esta plataforma versátil.
Linux Security Tools: Attack and Defense Strategies
Explora herramientas de Linux para ciberseguridad, aprendiendo técnicas de ataque y defensa para fortalecer sistemas y redes informáticas.
Ekoparty Webinars: Cómo entrar al mundo de pentesting de aplicaciones críticas de negocio - I. Favro
Explora el pentesting de aplicaciones SAP críticas: componentes, protecciones, vulnerabilidades y cómo obtener un entorno de prueba. Guía práctica para adentrarse en este campo especializado de ciberseguridad.
Windows Event Log Persistence Techniques - Bypassing Protections and Maintaining Access
Explore Windows Event Log persistence techniques, bypassing security measures, and elevating privileges in red team operations. Learn innovative approaches for undetectable attacks using Windows itself.
Ignite - Open Source Tool for AWS Credential Gathering
Herramienta open source para automatizar la extracción de credenciales y claves de AWS de diversos servicios cloud, diseñada para facilitar el acceso inicial en entornos de nube.
Race Conditions in Cybersecurity - The Hare and Tortoise Fable
Explora las vulnerabilidades de "race condition" en aplicaciones, su detección y explotación para manipular la lógica y evadir límites. Incluye demostraciones en vivo y ejemplos prácticos de penetration tests.
Hackeá tu Primer Banco - Vulnerabilidades Comunes en Sistemas Bancarios
Demostración de vulnerabilidades comunes en un banco ficticio y resolución de turboworkshops del Village de CyberFinance, presentado por expertos en ciberseguridad.
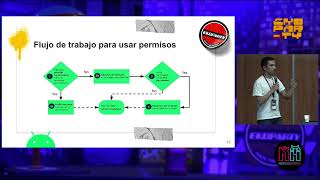
Path Traversal Attacks on Android - Ekoparty 2023
Explora vectores de ataque de path traversal en Android, técnicas para sobrescribir y leer archivos internos, y métodos de mitigación. Presentado por Anderson Valencia, pentester de aplicaciones web y móviles.
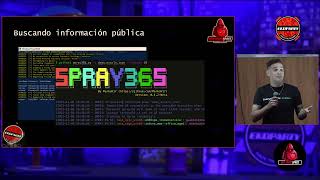
RedTeaming from Basics - Employee Information Leaks for the Win
Metodología de reconocimiento en RedTeam: desde el dominio hasta la red interna. Enfoque ofensivo para identificar vectores de ataque y obtener información pública de empleados y empresas.
Bounty Hunting and Penetration Testing - Legal Challenges and Risks
Análisis legal de los desafíos y riesgos en bounty hunting y pen testing. Perspectiva de un abogado experto en delitos informáticos sobre las implicaciones jurídicas de estas actividades de seguridad.
Decentralized C2 Using LogDrop - Exploiting Web Server Misconfigurations
Descubre LogDrop, una técnica innovadora para establecer canales de comando y control aprovechando errores de configuración en servidores web. Aprende sobre ciberseguridad y nuevas estrategias de Red Team.
Exploiting Medium-Risk Vulnerabilities: Strategies and Techniques - Ekoparty 2023
Explora estrategias para identificar y explotar vulnerabilidades de criticidad media y baja, frecuentemente subestimadas, ofreciendo una comprensión más profunda para reforzar sistemas y redes contra estas amenazas.