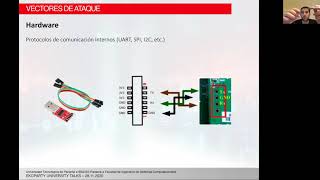
Defeating IoT Devices Security
Técnicas de análisis y ataque contra dispositivos IoT: hardware, firmware y comunicaciones inalámbricas. Incluye demostraciones prácticas de vulnerabilidades y herramientas de explotación.
Pivoting and Exploitation in Docker Environment
Demostración de técnicas de pivoting, explotación y escalada de privilegios en entornos Docker con múltiples redes. Incluye metodologías de pentest y superación de obstáculos en diferentes configuraciones de red.
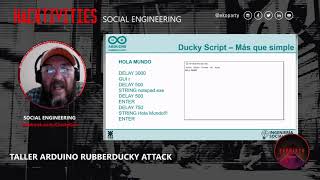
#Eko2020 Social Engineering - Taller Arduino RubberDucky Attack
Taller práctico para desarrollar una herramienta de explotación física de bajo costo utilizando Arduino. Enfoque en ingeniería social y OSINT para mejorar habilidades en pentesting y concientización de seguridad.
Pwning Oracle EBS for Real Profit
Explore critical vulnerabilities in Oracle E-Business Suite, including Java deserialization and arbitrary file upload, and learn how attackers can exploit ERP systems for financial gain.
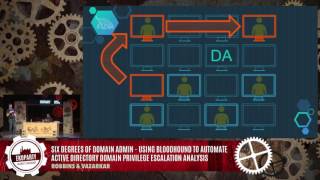
Six Degrees of Domain Admin
Explora cómo la teoría de grafos revoluciona la escalada de privilegios en Active Directory, revelando relaciones ocultas y optimizando tanto ataques como defensas en redes empresariales.
Tell How You Attack and I Will Tell You Who You Are
Explore attacker profiling through analysis of attack methods, uncovering insights into cybercriminal identities and motivations. Learn techniques for understanding and predicting adversary behavior.
Making Android's Bootable Recovery Work For You
Explore Android's bootable recovery mode to create custom tools for security testing, forensics, and device modification. Learn to build and customize recovery images for various Android devices.
Cloudtopolis - Zero Infrastructure Password Cracking
Herramienta para crackeo de contraseñas sin infraestructura dedicada, usando Google Cloud Shell y Collaboratory. Permite trabajo colaborativo y uso de recursos locales junto con GPUs de Colab.
Offensive Azure Security - Red Zone Space
Explore offensive security techniques for Azure, including bypassing authentication, extracting secrets, and gaining control over various Azure services with expert Sergey Chubarov.
C2Centipede - APT Level C2 Communications for Common Reverse HTTP Shell Tools
Explore C2Centipede, a proxy tool enhancing HTTP reverse shell tools with advanced features for stealthier network communications, aiming to evade detection in red team engagements.
Industrial Control Systems Cyber Kill Chain Explained with Real Simulation
Explore the ICS Cyber Kill Chain through real-time simulation, from internet access to ICS network compromise. Learn vulnerability discovery, exploitation, and protective measures for industrial environments.
Escalando con guisantes - Red Zone Space
Técnicas avanzadas de escalada de privilegios locales y presentación de PEASS-ng, BotPEAS y WebPEAS para automatizar la detección de vulnerabilidades en sistemas operativos y entornos web.
PenTesting vs Red Teaming
Explora las diferencias entre PenTesting y Red Teaming, abordando seguridad ofensiva, ingeniería social y seguridad física. Incluye requisitos, certificaciones y recursos de aprendizaje para ambas disciplinas.
Windows Fundamentals
Conceptos básicos de Windows para pentesting, comandos de cmd y PowerShell, ejemplos prácticos y técnicas de pivoting sin herramientas automáticas. Enfoque en seguridad informática y pruebas de penetración.

Inicio como Pentester - Herramientas para DAST
Herramientas y consejos para iniciar en pentesting web: conceptos básicos, información y aplicación práctica para principiantes en entornos reales de seguridad informática.
Social Engineering - Web Scraping con Python para la recolección de información
Aprende técnicas de web scraping con Python para recolectar información en escenarios de ingeniería social y OSINT. Explora problemáticas comunes y sus soluciones en esta charla de la Ekoparty Security Conference.
ATTPwn - Adversarial Emulation & Offensive Techniques
Explore adversarial emulation and offensive techniques with ATTPwn, enhancing digital security testing and threat response strategies for enterprises.
Mobile Hacking - Exploiting Android Deep Links and Exported Components
Exploración de vulnerabilidades en enlaces profundos y componentes exportados de Android, enfocada en técnicas de hacking móvil y seguridad de aplicaciones.
Mobile Hacking - Malware Injection on Android Apps
Exploración detallada de técnicas de inyección de malware en aplicaciones Android, abordando vulnerabilidades y métodos de explotación para desarrolladores y profesionales de seguridad móvil.
Exploit Development 101 - Sin Miedo al Overflow
Aprende desarrollo de exploits y técnicas de desbordamiento de búfer con Israel Aráoz Severiche. Domina habilidades esenciales de seguridad informática para identificar y explotar vulnerabilidades en sistemas.
Mobile Hacking - iOS App Analysis, ¿por dónde empiezo?
Análisis de aplicaciones iOS: metodología, herramientas y técnicas para principiantes en hacking móvil. Enfoque práctico para iniciar en seguridad de apps Apple.