Flowinspect - A Network Inspection Tool
Introducing flowinspect: a powerful network monitoring tool that extracts and filters layer 4 flows, providing detailed match statistics and analysis for enhanced network inspection and security.
A Real Stealth & Semi Stealth MITM Attack
Explore advanced techniques for executing stealthy and semi-stealthy Man-in-the-Middle attacks, enhancing your understanding of network security vulnerabilities and defense strategies.
Sensitive Campus Security with Network
Exploring network-based security solutions for sensitive campuses, enhancing protection beyond physical measures to safeguard personnel, information, and intellectual property.
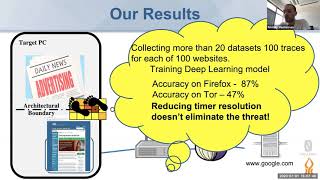
Robust Website Fingerprinting Through Cache Occupancy Channel
Explore website fingerprinting attacks using cache side-channel techniques to compromise user privacy, even on secure networks like Tor. Learn about this novel approach from cybersecurity researcher Anatoly Shusterman.
The Mirai BotNet and Where DDoS Attacks Are Headed
Explore the Mirai BotNet's impact on DDoS attacks, analyzing its source code, real-world incidents, and future implications. Learn prevention strategies for the evolving threat landscape.
BYOD - How Will IT Shape Your Wireless Network Security in Future
Explore BYOD trends, security frameworks, and technology options for managing wireless network security in the era of personal devices and hotspots.
Reverse Engineering Satellite Based IP Content Distribution
Reverse engineering satellite IP content delivery: from reception to packet analysis, error correction, and high bitrate handling. Culminates in creating a Linux-based client mimicking commercial versions.
Subverting Your Server Through Its BMC - The HPE iLO4 Case
Exploración profunda de la seguridad de HP iLO4, incluyendo análisis del firmware, vulnerabilidades y una nueva técnica de explotación para comprometer el sistema operativo del servidor host a través de DMA.
Finding and Exploiting Vulnerabilities in Mobile Point of Sales Systems
Exploración de vulnerabilidades en sistemas de pago móvil: demostraciones en vivo de ataques MitM, modificación de valores y explotación de firmware en dispositivos mPOS de principales proveedores.
SeND IPv6 to Graphical Machine Learning
Implementación de comunicación segura en IPv6, análisis de Neighbor Discovery, mitigación de ataques y aplicación de Machine Learning para detectar patrones sospechosos en infraestructuras críticas.
Six Degrees of Domain Admin
Explora cómo la teoría de grafos revoluciona la escalada de privilegios en Active Directory, revelando relaciones ocultas y optimizando tanto ataques como defensas en redes empresariales.
No Solo de Firewall Vive el SSH
Explora técnicas avanzadas de vulneración y protección del servicio SSH, incluyendo métodos modernos de aseguramiento, herramientas de auditoría y un script de automatización para mejorar la seguridad en sistemas Linux.
Detectando RAT Malware en Teléfonos Celulares usando el IDS Slips
Detección de malware RAT en teléfonos Android utilizando el IDS Slips, una herramienta innovadora del laboratorio Stratosphere para proteger a personas en riesgo de ataques silenciosos y difíciles de detectar.
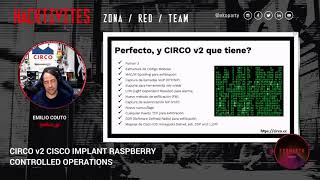
CIRCO v2 - Cisco Implant Raspberry Controlled Operations
Emulación de dispositivos Cisco con Raspberry Pi para capturar credenciales y exfiltrar datos, evadiendo sistemas de seguridad. Incluye demostración en vivo de implantación en red.
The Kerberos Key List Attack - The Return of the Read Only Domain Controllers
Explore a new attack vector against Read Only Domain Controllers using Kerberos Key List requests, uncovering security implications in Azure's passwordless authentication implementation.
Criptografía Post-Cuántica Integrada en HTTPS
Explora la integración de criptografía post-cuántica en HTTPS, abordando conceptos teóricos, algoritmos candidatos, proyectos de código abierto y resultados de pruebas de concepto para intercambio de claves y autenticación.
Automatic Protocol Reverse Engineering
Discover techniques for automatically extracting network protocol specifications from binary code, useful for security analysis, bug finding, and understanding botnet communications.
Paparazzi over IP
Explore IP-based surveillance camera vulnerabilities and exploitation techniques, focusing on network protocols, firmware analysis, and practical attack demonstrations.
SI6 IPv6 Toolkit v3.0
Explore the latest features and capabilities of SI6 IPv6 Toolkit v3.0 for network security testing and IPv6 protocol analysis.
IPv666 – Address of the Beast
Explore the intricacies and potential security implications of IPv6, the next-generation Internet Protocol, in this comprehensive technical analysis.
VXLAN Security or Injection, and Protection
Explore VXLAN security vulnerabilities, injection techniques, and protective measures for network administrators and security professionals.