Mobile Application Security: Preventing Credential Leaks - How Millions of Secrets Are Exposed
Explore mobile app security vulnerabilities, focusing on leaked credentials in source code and compiled apps. Learn about common secret types, leak sources, and prevention strategies.
Introducing Android Security Evaluation Framework (ASEF)
Explore ASEF, a framework for evaluating Android app security. Learn about its features, implementation, and how it can enhance mobile app protection and vulnerability detection.
OWASP Mobile Application Security - MAS
Comprehensive guide to mobile app security, covering OWASP best practices, threat modeling, and secure development techniques for iOS and Android platforms.
Securing Webviews and The Story Behind CVE-2021-21136
Exploración detallada de problemas de seguridad en WebViews de aplicaciones móviles, incluyendo validación de URL, aislamiento y filtración de datos. Incluye el descubrimiento de CVE-2021-21136 en Chromium.
Security Through Obscurity and Fear
Explore mobile app security flaws in government-developed applications, uncovering overlooked vulnerabilities and their potential impacts on user privacy and data protection.

Hacking Tizen - The OS of Everything
Explore Tizen OS security vulnerabilities, architecture, and application pentesting. Compare with Android and learn about issues like WebKit2 flaws, buffer overflows, and SSL certificate injection.
Mobile Code Mining for Discovery & Exploits
Explore mobile app vulnerabilities across iOS, Android, and Windows platforms, with demos and tools for effective source code review and security analysis.
A Study on Android Pre-Tests - Mobile Hacking
Explore Android app security techniques like root detection, SSL pinning, and code obfuscation. Learn to bypass these measures using Frida and static analysis in this beginner-friendly talk on mobile app hacking.
Androsia - A Tool for Securing In Memory Sensitive Data
Innovative tool for securing sensitive data in Android apps through static analysis and bytecode transformation, enhancing defense-in-depth even after compromise.
Secrets in Soft Token - A Security Study of HID Global Soft Token
Unveiling vulnerabilities in HID Global Soft Token's Android app, exploring cryptographic weaknesses that could allow attackers to clone configurations and potentially discover user PINs through brute force.
Mobile App Security Fails and How To Survive Them
Explore mobile app security vulnerabilities and defense strategies, covering platform misuse, insecure communication, authentication flaws, and real-world case studies for improved protection.
Hackeando Aplicaciones móviles de ¿Seguridad?
Demostración de vulnerabilidades en aplicaciones móviles de seguridad mediante ingeniería inversa e instrumentación dinámica, con casos de estudio reales de applockers, control parental y anti-robo.
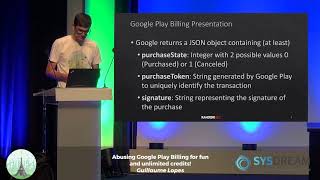
Abusing Google Play Billing for Fun and Unlimited Credits! - G. Lopes - Hack in Paris
Explore vulnerabilities in Google Play Billing API, analyzing real-world examples and demonstrating how attackers can bypass payment processes in popular Android games through reverse engineering.
From Printed Circuit Boards to Exploits: Pwning IoT Devices Like a Boss - Damien Cauquil - Hack in Paris - 2018
Explore hardware hacking of a Bluetooth smartlock, from circuit board analysis to exploit development, covering electronics basics, reverse engineering, and mobile app vulnerabilities.
Contact Center Authentication
Explore best practices for authenticating customers over the phone in contact centers, including research findings, common pitfalls, and innovative solutions for improved security and user experience.
Exploiting Android Messengers with WebRTC
Explore WebRTC vulnerabilities in Android messaging apps, their exploitation, and mitigation strategies. Learn about security research techniques and mobile application security.
AWShit Pay as You Go Mobile Penetration Testing
Explore mobile penetration testing using AWS's pay-as-you-go model, learning cost-effective techniques for assessing mobile app security and identifying vulnerabilities.
Inside Android’s SafetyNet Attestation - What It Can and Can’t Do Lessons Learned from a Large Scale Deployment
Deep dive into Android's SafetyNet Attestation: its capabilities, limitations, and implementation insights. Learn to effectively use this security feature for app integrity and device rooting checks.
Pentesting Android Applications
Aprenda técnicas avançadas de pentesting para aplicativos Android, explorando vulnerabilidades e métodos de segurança em uma palestra prática da conferência DefCamp.
Untrusted Mobile Applications - State of Art of Security App-Apocalypse
Explore the state-of-the-art security in untrusted mobile applications and learn about the latest threats and vulnerabilities in the mobile app landscape.
Inspeckage - Android Package Inspector
Inspeckage: A tool for dynamic analysis of Android apps. Simplifies runtime behavior observation through a web interface, intercepting library calls and allowing interaction with app components.