IIoT, Data Infrastructure, Smart Factory - Sarka Pekarova - Ekoparty 2021: OT - IIOT - IOT Space
Explore industrial cybersecurity challenges in IIoT and smart factories. Learn about automation pyramids, network segmentation, and threat landscapes to enhance IT-OT security in Industry 4.0 environments.
Gotham City- SSH from Zero to Trust - Lucas Calisi - Ekoparty Security Conference - 2021
Explora prácticas de seguridad SSH en DevSecOps, desde autenticación hasta Zero Trust, con enfoque en entornos Cloud y ciclo de vida de aplicaciones.
Sleight of ARM- Demystifying Intel Houdini - Brian Hong - Ekoparty 2021- Hardware Hacking Space
Explore Intel's Houdini binary translator for running ARM on x86, its inner workings, security weaknesses, and potential exploits. Gain insights into cross-architecture execution and its implications for Android security.
A Practical Guide to Fuzz Testing Embedded Software in a CI Pipeline - Dennis Kengo Oka - Ekoparty 2021: Hardware Hacking Space
Practical guide to implementing automated fuzz testing in CI pipelines for embedded software, using Zephyr RTOS as an example. Learn strategies, execution, and vulnerability detection.
Machine Learning vs. Hardware Integrity Protection - Dominik Sisejkovic - Ekoparty 2021: Hardware Hacking Space
Explora el impacto del aprendizaje automático en la protección de integridad del hardware, analizando ataques basados en datos y discutiendo el diseño de esquemas de bloqueo resistentes al aprendizaje automático.
The Mooltipass Open Source Hardware Authentication Ecosystem - Mathieu Stephan - Ekoparty 2021: Hardware Hacking Space
Explore the Mooltipass open-source hardware authentication ecosystem, its components, and innovative features for secure data management and web authentication.
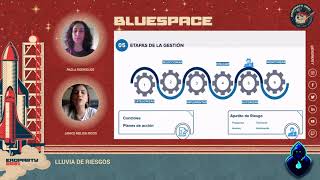
Lluvia de riesgos y amenazas ▪ Paola Rodrigues & Janice Ricco ▪ Ekoparty 2021: BlueSpace
Exploración de componentes y enfoques de análisis de riesgos en seguridad informática desde la perspectiva de Mercado Libre, presentada por dos líderes de equipo.
Protegiendo nuestra privacidad frente al capitalismo de vigilancia ▪ Ekoparty 2021: BlueSpace
Análisis del capitalismo de vigilancia: origen, evolución, métodos de recolección de datos, implicaciones para usuarios y democracia, y estrategias de protección de la privacidad.
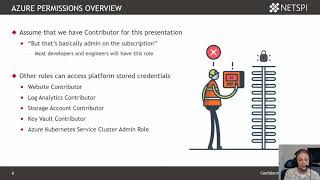
Extracting All the Azure Passwords - Karl Fosaaen - Ekoparty 2021: Red Zone Space
Explore Azure password extraction techniques, automate credential access, and learn about critical Azure permission issues in this comprehensive security talk.
Conceptos de OT para Blue Teamers - Santiago Abastante & Matias Manassero - Ekoparty 2021: BlueSpace
Exploración de conceptos de Tecnología Operativa para equipos de defensa cibernética, abordando arquitecturas, ataques, detección de intrusiones y estrategias de inteligencia de amenazas en entornos industriales.
The Art of War of Browser Fingerprinting - Florencia Rao & Leandro Cuozzo - Ekoparty 2021: BlueSpace
Explora el fingerprinting del navegador: su uso, efectividad y aplicación en sistemas de autenticación para mejorar el reconocimiento de usuarios legítimos en organizaciones.
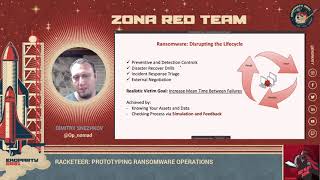
Racketeer - Prototyping Ransomware Operations - Dimitry Snezhkov - Ekoparty 2021 - Red Zone Space
Explore el diseño e implementación de Racketeer, una herramienta ofensiva para simular y prototipar operaciones de ransomware controladas en entornos empresariales, con enfoque en seguridad y gestión de datos.
Experiencias en Google VRP - Yesenia Trejo y Adrián Pedrazzoli - Ekoparty - 2021: Bug Bounty Space
Expertos en seguridad comparten experiencias en el Programa de Recompensas por Vulnerabilidades de Google, abordando aspectos positivos, desafiantes e inesperados del proceso de reporte y explotación de vulnerabilidades.
Staying Sane Doing Bug Bounties - Sean Zseano - Ekoparty 2021: Bug Bounty Space
Consejos para mantener la cordura en la búsqueda de recompensas por errores, abordando desafíos comunes y compartiendo experiencias valiosas para principiantes y profesionales.
From Zero to Trello - Gabriel Tarsia - Ekoparty 2021: Bug Bounty Space
Aprende a utilizar Trello para optimizar tu trabajo en Bug Bounty. Descubre técnicas de búsqueda, acceso a tableros y recomendaciones para mejorar tu eficiencia como cazador de vulnerabilidades.
System for Deepfake Detection - DeepAudioDetector - Ekoparty 2021
Explora técnicas avanzadas de detección de deepfakes de audio utilizando inteligencia artificial, con énfasis en metodologías, experimentos y herramientas de libre uso para enfrentar amenazas cibernéticas emergentes.
Breaking the Security Barrier of a Major Infusion Pump - Douglas McKee & Philippe Laulheret - Ekoparty 2021
Explore the process of remotely compromising a widely-used hospital infusion pump, including firmware analysis, vulnerability research, and exploitation demonstrations.
Revisiting Ring3 API Hooks: Tricks to Defeat Analysis Tools - Rafael Salema Marquez - Ekoparty - 2021
Explore innovative ring3 API hook techniques for malware development, focusing on "Egg hook" and "Hollow hook" methods to evade detection by analysis and forensics tools.
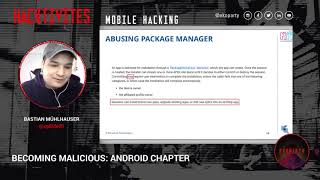
Mobile Hacking - Bastian Mühlhauser - Becoming Malicious: Android Chapter - Ekoparty Security Conference
Explora la arquitectura de Android, análisis de manifiestos, abuso de componentes y construcción de agentes maliciosos para comprender y mejorar la seguridad en aplicaciones móviles.
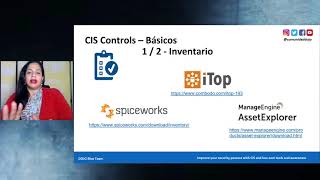
Improve Your Security Posture with CIS Controls and Awareness - Sheila Perez - Ekoparty Security Conference
Guía práctica para mejorar la seguridad utilizando controles CIS y herramientas económicas. Aprende a cerrar brechas de seguridad sin grandes presupuestos.
Ekoparty #UniTalks - Víctor Orozco: Seguridad de Aplicaciones Java/JakartaEE con OWASP Top 10
Ejemplos prácticos de vulnerabilidades OWASP Top 10 en Java/JakartaEE y cómo implementar controles de seguridad robustos en backends y microservicios usando APIs estándar como Jakarta EE security y MicroProfile JWT.