Security Open Source Tools in Cloud Native
Explora vulnerabilidades en contenedores y herramientas de código abierto para DevSecOps en entornos cloud native. Aprende mejores prácticas y técnicas para detectar errores de configuración y mejorar la seguridad.
Prevención de Fuga de Información
Estrategias para prevenir la fuga de información empresarial, abordando métodos comunes y poco conocidos, consecuencias legales y económicas, y la importancia de proteger este activo crucial.
Static Analysis-Based Recovery of Service Function Calls in UEFI Firmware
Discover a new tool for automated recovery of service calls and EFI type info in UEFI firmware, simplifying vulnerability hunting and making firmware code resemble original source.
Bluetooth Low Energy Hacking 101
Aprende a hackear dispositivos Bluetooth Low Energy: desde conceptos básicos hasta ejemplos prácticos de reversión del protocolo y toma de control, con demostraciones en vivo de casos reales.
Pivoting and Exploitation in Docker Environment
Demostración de técnicas de pivoting, explotación y escalada de privilegios en entornos Docker con múltiples redes. Incluye metodologías de pentest y superación de obstáculos en diferentes configuraciones de red.
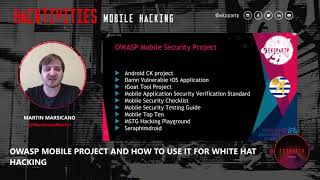
Mobile Hacking - OWASP Mobile Project and How to Use It for White Hat Hacking
Explora los proyectos OWASP para seguridad móvil: MASVS para verificación y MSTG para pruebas e ingeniería inversa. Aprende a evaluar y mejorar la seguridad de aplicaciones iOS y Android.
#Eko2020 Avoiding Jail
Exploración de los límites legales en seguridad informática, enfocada en establecer regulaciones contractuales claras para servicios de seguridad de la información y combatir la ilegalidad.
Lemon Booster - Automatizando desde la UI
Automatización del reconocimiento en programas de Bug Bounty con Lemon Booster: herramienta con interfaz visual para ejecutar, analizar y monitorear resultados, agilizando el proceso de búsqueda de vulnerabilidades.
Security Enhanced on Groups Automation - AKA SEGA
Automatización de gestión de grupos de seguridad en AWS para Mercado Libre: de trabajo manual a controles automáticos. Solución escalable para múltiples cuentas y desarrolladores, manteniendo control sobre cambios en reglas.
Keep Calm and Play with Qubits
Desmitificación de la computación cuántica y su impacto en la ciberseguridad. Demostración en vivo del funcionamiento real de las computadoras cuánticas, alentando a investigadores a explorar y crear con esta tecnología.
#Eko2020 Workshop | Felipe Duarte: Threat Intelligence, the Malware Analysis Way
Aprende a automatizar el análisis de malware utilizando herramientas como debuggers, disassemblers y sandboxes. Construye tus propias herramientas para detectar y analizar amenazas de forma eficiente.
Manejo de Secretos en Modelos GitOps en la Nube
Aprende a gestionar secretos en modelos GitOps en la nube utilizando herramientas open source. Descubre cómo almacenar, acceder y desplegar secretos de forma segura en Git y Kubernetes sin infraestructura dedicada.
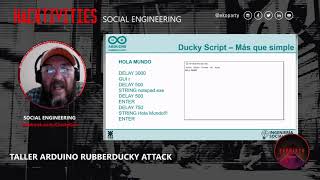
#Eko2020 Social Engineering - Taller Arduino RubberDucky Attack
Taller práctico para desarrollar una herramienta de explotación física de bajo costo utilizando Arduino. Enfoque en ingeniería social y OSINT para mejorar habilidades en pentesting y concientización de seguridad.
Hacking the Digital DNI
Análisis crítico de la implementación del DNI digital argentino, revelando vulnerabilidades de seguridad y demostrando la posibilidad de suplantar identidades ciudadanas.
Pwning Oracle EBS for Real Profit
Explore critical vulnerabilities in Oracle E-Business Suite, including Java deserialization and arbitrary file upload, and learn how attackers can exploit ERP systems for financial gain.
Arbitrary Code Mitigations and Remote Procedure Code Reuse Attacks
Explore advanced exploit techniques using Remote Procedure Call-based models to bypass Microsoft's arbitrary code execution mitigations, creating complex payloads with minimal code reuse.
Introduction to Reverse Engineering of Radio Signals
Explore practical COMINT operations through reverse engineering of LRPT signals from a Russian weather satellite. Learn to deduce signal parameters for successful demodulation and data extraction.
The Quest to Memory Safety
Exploración de vulnerabilidades de memoria y estrategias para prevenirlas, enfocándose en limitaciones de lenguajes de programación y mejoras necesarias para desarrollar código más seguro.
Don't Trust the NIC - Attacking Windows NDIS Drivers
Exploración de vulnerabilidades en controladores NDIS de Windows, demostrando ataques y problemas de seguridad en implementaciones de proveedores, incluyendo Microsoft.
Smart Contract Honeypots for Profit - and Probably Fun
Explora contratos honeypot de Ethereum, revelando trampas para principiantes y estrategias de seguridad en smart contracts. Analiza casos interesantes para comprender mejor la seguridad práctica y contrarrestar estafadores.
The Unbearable Lightness of BMCs
Explora vulnerabilidades críticas en dispositivos de gestión remota de centros de datos, revelando riesgos de ejecución de código y movimiento lateral entre servidores y BMCs.