#Eko2020 DevSecOps Space | Agustín Celano: AppSec VulnMgmt Pipelines
Enfoque práctico para gestionar vulnerabilidades en entornos CI/CD mediante AppSec pipelines, herramientas de staging y escalamiento de hallazgos en DevSecOps.
Serverless Security - Attack & Defense
Explore serverless security vulnerabilities, attack techniques, and defense strategies through live demos, covering NPM package exploits, RCE, privilege escalation, and insecure defaults in serverless frameworks.
Social Engineering - Web Scraping con Python para la recolección de información
Aprende técnicas de web scraping con Python para recolectar información en escenarios de ingeniería social y OSINT. Explora problemáticas comunes y sus soluciones en esta charla de la Ekoparty Security Conference.
SpeedPwning VMware Workstation
Discover the journey of reversing VMware Workstation vulnerabilities and developing a VM escape exploit in record time, offering insights into advanced security research techniques and time-pressured exploit development.
Burp Bounty - Scan Check Builder
Aprende a utilizar Burp Bounty para crear y personalizar escaneos de seguridad automatizados, mejorando la eficiencia en la búsqueda de vulnerabilidades y optimizando tus procesos de bug bounty.
From Void to Monje Newbie - Containers no son Docker pero Docker es un container
Explora las mejores prácticas de seguridad en DevSecOps, enfocándose en contenedores y Docker. Aprende sobre tecnologías cloud y cómo implementar seguridad en el ciclo de vida de las aplicaciones.
Automatizando la Respuesta Ante Incidentes
Automatización de respuesta ante incidentes: técnicas y herramientas para mejorar la eficiencia y efectividad en la gestión de amenazas de seguridad en entornos empresariales.
Radio Experimentation - Practical LoRaWAN Auditing and Exploitation
Exploración práctica de auditoría y explotación de redes LoRaWAN, abordando aspectos de seguridad y vulnerabilidades en tecnologías de comunicación de largo alcance y bajo consumo.
Deep Dive into Android RunTime for Dynamic Binary Analysis
Explore a novel technique for efficient Android app analysis through ART modification, enabling real-time code extraction and function monitoring without traditional debugging tools.
Radio Experimentation Space - Hunter Cat
Exploración de señales de radio y experimentación con hardware y frecuencias, desde lo tangible hasta lo imperceptible, en el marco de la conferencia de seguridad Ekoparty.
Gotta Catch'em All - Bug Bounty
Explore bug bounty programs: history, legal landscape, and getting started in crowdsourced cybersecurity. Learn how to contribute to organizational safety through ethical hacking.
Social Engineering - Legal Social Engineering
Explora técnicas de ingeniería social legal en el ámbito corporativo, compartiendo experiencias y metodologías para mejorar la seguridad y concientización en pentests y programas de capacitación.
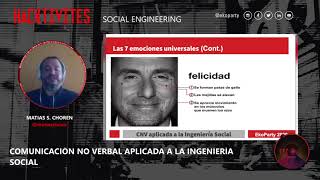
Comunicación No Verbal Aplicada a la Ingenieria Social
Aprende a aplicar la comunicación no verbal en ingeniería social. Descubre técnicas y metodologías para mejorar tus habilidades en pentests y programas de concientización de seguridad.
¿Cómo se monetiza la seguridad en aplicaciones?
Mejores prácticas y recomendaciones sobre seguridad defensiva y ofensiva para el ciclo de vida de aplicaciones, incluyendo tecnologías cloud. Enfoque en monetización de la seguridad.
ATTPwn - Adversarial Emulation & Offensive Techniques
Explore adversarial emulation and offensive techniques with ATTPwn, enhancing digital security testing and threat response strategies for enterprises.
#Eko2020 Social Engineering - Ingeniería Social al Alcance de Todos
Explora técnicas y herramientas de ingeniería social y OSINT, mejorando tus habilidades en pruebas de penetración y programas de concientización de seguridad.
Step by Step AWS Cloud Hacking
Explore real-life AWS cloud exploitation techniques, from zero access to full privilege escalation and internal network access via custom AWS Client VPN, using practical concepts and tools.
Radio Experimentation - TEMPEST en VGA
Exploración de TEMPEST en VGA: técnicas de interceptación de señales electromagnéticas para extraer información de pantallas de computadoras a distancia.
Emulación de Adversarios con Mitre ATT&CK y Caldera
Emulación de adversarios utilizando Mitre ATT&CK y Caldera para mejorar técnicas de Blue Teaming. Aprende a simular ataques y fortalecer defensas en ciberseguridad.
Mobile Hacking - Exploiting Android Deep Links and Exported Components
Exploración de vulnerabilidades en enlaces profundos y componentes exportados de Android, enfocada en técnicas de hacking móvil y seguridad de aplicaciones.
Breaking SmartScreen With Whatever I Have On Hand
Explore techniques to bypass Windows SmartScreen protection, analyzing potential vulnerabilities and evasion methods that could be exploited by malicious actors.