Breaking the Security Barrier of a Major Infusion Pump - Douglas McKee & Philippe Laulheret - Ekoparty 2021
Explore the process of remotely compromising a widely-used hospital infusion pump, including firmware analysis, vulnerability research, and exploitation demonstrations.
Revisiting Ring3 API Hooks: Tricks to Defeat Analysis Tools - Rafael Salema Marquez - Ekoparty - 2021
Explore innovative ring3 API hook techniques for malware development, focusing on "Egg hook" and "Hollow hook" methods to evade detection by analysis and forensics tools.
Mobile Hacking - Bastian Mühlhauser - Becoming Malicious: Android Chapter - Ekoparty Security Conference
Explora la arquitectura de Android, análisis de manifiestos, abuso de componentes y construcción de agentes maliciosos para comprender y mejorar la seguridad en aplicaciones móviles.
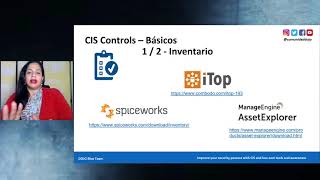
Improve Your Security Posture with CIS Controls and Awareness - Sheila Perez - Ekoparty Security Conference
Guía práctica para mejorar la seguridad utilizando controles CIS y herramientas económicas. Aprende a cerrar brechas de seguridad sin grandes presupuestos.
Ekoparty #UniTalks - Víctor Orozco: Seguridad de Aplicaciones Java/JakartaEE con OWASP Top 10
Ejemplos prácticos de vulnerabilidades OWASP Top 10 en Java/JakartaEE y cómo implementar controles de seguridad robustos en backends y microservicios usando APIs estándar como Jakarta EE security y MicroProfile JWT.
Blue Space - Open Threat Research - Roberto y Jose Luis Rodriguez - Ekoparty Security Conference - 2020
Exploración de Open Threat Research: colaboración global en seguridad informática mediante proyectos de código abierto, enfocado en desarrollo de detecciones y análisis de amenazas.
#EkoTV Sebastián Davidovsky: "Engaños digitales, víctimas reales"
Entrevista sobre ciberseguridad y concientización pública, explorando el libro "Engaños digitales, víctimas reales" y la importancia de educar sobre amenazas digitales a través de historias y medios accesibles.
Bounty Hunters - Jaime Restrepo: Lo que nadie te dijo antes de dedicarte al Bug Bounty - Ekoparty Security Conference - 2020
Descubre las realidades del Bug Bounty, consejos prácticos y estrategias para destacar en la búsqueda de vulnerabilidades en grandes empresas, basado en experiencias reales.
Shifting Left- Raise Your Security Bar! - Guido Rajngewerc & Martin Cuesta - Ekoparty Security Conference - 2020
Integración de seguridad en el ciclo de desarrollo ágil: herramientas y estrategias para detectar vulnerabilidades temprano, empoderando a los desarrolladores como actores clave en la seguridad del producto.
Anatomy of a Gopher - Binary Analysis of Go Binaries - Alex Useche - Ekoparty Security Conference - 2020
Explore Go binary analysis for IoT and edge computing, covering Go assembler, tools, and language constructs to enhance reverse engineering skills.
Hackeando Aplicaciones móviles de ¿Seguridad?
Demostración de vulnerabilidades en aplicaciones móviles de seguridad mediante ingeniería inversa e instrumentación dinámica, con casos de estudio reales de applockers, control parental y anti-robo.
Mobile Hacking - Gustavo "Puky" Sorondo: Mobile Hacking Tips - Ekoparty Security Conference - 2020
Consejos y trucos para testear la seguridad de aplicaciones móviles, incluyendo tráfico remoto, certificados SSL, apps híbridas y un caso práctico de hackeo a Starbucks.
#Eko2020 Bounty Hunters | Adrian Pedrazzoli: XSS de -1 a 0
Aprende técnicas básicas para detectar XSS, tipos, recursos necesarios y ejemplos de hallazgos en programas de Bug Bounty. Incluye recomendaciones prácticas para cazadores de recompensas.
Blue Team - Generando Visibilidad y Respondiendo Ante Ciberamenazas Desde un SOC
Metodología para detectar y responder ante ciberamenazas en organizaciones, abordando visibilidad, priorización y automatización desde un SOC. Incluye servicios, componentes y herramientas para una gestión eficaz.
Social Engineering - Emiliano Piscitelli: Pretextos y el Metodo P.I.C.O - Ekoparty Security Conference - 2020
Descubre cómo crear pretextos efectivos en ingeniería social utilizando el Método P.I.C.O. Aprende de ataques reales y mejora tus habilidades en esta charla de la Ekoparty Security Conference.
Case Studies in Embedded VR - Silvio Cesare - Ekoparty Security Conference - 2022
Explore cutting-edge techniques in embedded VR security, focusing on router vulnerabilities, reverse engineering, and exploit development through real-world case studies.
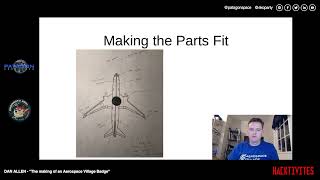
The Making of an Aerospace Village Badge - Dan Allen - Ekoparty 2021: Patagon Aerospace
Explore the creation process of the first Defcon Aerospace Village badge, from design to production. Learn how to recreate your own using open-source resources and insider insights.
Radio Experimentation - Andres Tarantini - Ekoparty Security Conference 2020
Introducción a globos de altura y su seguimiento con transmisores de radio, abarcando equipos, frecuencias, protocolos, estaciones terrenas y software para decodificar información.
Knock Knock, Who's There? Identifying Assets in the Cloud - Ben Sadehipour - Ekoparty Security Conference - 2020
Descubre técnicas para identificar activos en la nube y cazar vulnerabilidades en programas de recompensas, con ejemplos prácticos y herramientas útiles.
Radio Experimentation - Dispositivos Inteligentes, ¿Decisiones Inteligentes? - Luis Lubeck - Ekoparty Security Conference - 2020
Explora los riesgos de seguridad en dispositivos inteligentes, analizando su código fuente, tráfico de red y configuraciones inseguras para tomar decisiones informadas sobre su uso.

Red Teaming en Entornos Industriales - César Cuadra & Hernán Parodi - Ekoparty Security Conference - 2020
Técnicas y herramientas de Red Teaming en entornos industriales, incluyendo ataques remotos, phishing y físicos. Análisis de anatomía de ataques y estrategias de cifrado para evaluar la seguridad empresarial.