SeND IPv6 to Graphical Machine Learning
Implementación de comunicación segura en IPv6, análisis de Neighbor Discovery, mitigación de ataques y aplicación de Machine Learning para detectar patrones sospechosos en infraestructuras críticas.
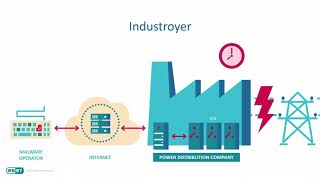
Industroyer - Biggest Threat to Industrial Control Systems Since Stuxnet
Análisis del malware Industroyer, diseñado para atacar redes eléctricas. Se explora su funcionamiento, impacto en Ucrania y potenciales amenazas globales para infraestructuras críticas.
Insecurity of E-Voting in Brazil
Análisis de vulnerabilidades en el sistema de voto electrónico brasileño, escenarios de fraude electoral y propuestas para mejorar la seguridad. Incluye verificación crowdsourcing de resultados y perspectivas futuras.
Blue Pill for Your Phone
Exploración de vulnerabilidades en hipervisores y TrustZone de teléfonos ARM modernos, analizando vectores de ataque y métodos para elevar privilegios. Incluye lanzamiento de soporte ARM para CHIPSEC.
Panel Internacional Voto Electrónico Internacional - Side Channel
Expertos internacionales debaten sobre los desafíos y riesgos del voto electrónico, analizando su implementación y seguridad en diferentes países.
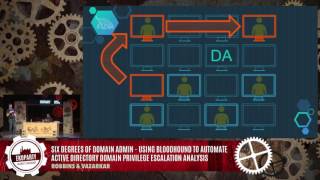
Six Degrees of Domain Admin
Explora cómo la teoría de grafos revoluciona la escalada de privilegios en Active Directory, revelando relaciones ocultas y optimizando tanto ataques como defensas en redes empresariales.
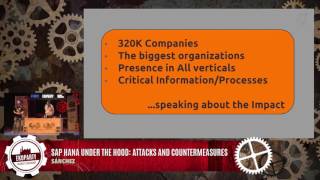
SAP HANA Under the Hood - Attacks and Countermeasures
Exploración de vulnerabilidades y ataques a SAP HANA, incluyendo XSS y ejecución remota de código. Aprende a prevenir y detectar amenazas en sistemas SAP para proteger información crítica empresarial.
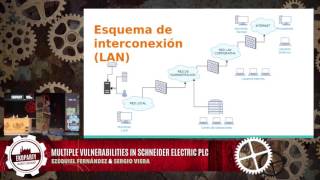
Multiple Vulnerabilities in Schneider-Electric PLC
Presentación de vulnerabilidades en PLC de Schneider-Electric, demostrando vectores de ataque y herramientas para automatizar procesos maliciosos en infraestructuras críticas industriales.

Encryption out of LINE - Reverse Engineering End-to-End Encrypted Messaging
Análisis de ingeniería inversa del cifrado de extremo a extremo en la aplicación LINE, revelando su protocolo y explorando posibles vulnerabilidades en la función "Carta de sellado".
Una mala elección - actualizada
Análisis actualizado del sistema de voto electrónico en Argentina: sobreseimientos, vulnerabilidades, medidas de seguridad y sus implicaciones para su implementación a nivel nacional.
Attacking RSA Using a New Method of Integer Factorization
Nuevo método de factorización de enteros para atacar RSA, presentado por el matemático Hugo Scolnik. Explora avances en criptografía y seguridad informática.
Tell How You Attack and I Will Tell You Who You Are
Explore attacker profiling through analysis of attack methods, uncovering insights into cybercriminal identities and motivations. Learn techniques for understanding and predicting adversary behavior.
Smartphones Insecurity
Comprehensive analysis of smartphone vulnerabilities, exploring security flaws and potential exploits in mobile platforms. Insights from experienced security researchers on reverse engineering and exploit development.
CSI Madrid - Memorias de un Perito Informático Forense
Experiencias y anécdotas de un perito informático forense en Madrid. Casos reales, desafíos y lecciones aprendidas en investigaciones digitales y ciberseguridad.
Making Android's Bootable Recovery Work For You
Explore Android's bootable recovery mode to create custom tools for security testing, forensics, and device modification. Learn to build and customize recovery images for various Android devices.
IDA Synergy - Collaborative Reverse Engineering
Explore IDASynergy: a collaborative reverse engineering tool combining IDAPython Plugin and version control for efficient team-based analysis of complex software systems.
Malware Hunting - Using Python as Attack Weapon
Explore Python-based malware hunting techniques to test endpoint security solutions. Learn to simulate targeted attacks and analyze defensive measures using offensive strategies in a controlled lab environment.
Cloudtopolis - Zero Infrastructure Password Cracking
Herramienta para crackeo de contraseñas sin infraestructura dedicada, usando Google Cloud Shell y Collaboratory. Permite trabajo colaborativo y uso de recursos locales junto con GPUs de Colab.
Offensive Azure Security - Red Zone Space
Explore offensive security techniques for Azure, including bypassing authentication, extracting secrets, and gaining control over various Azure services with expert Sergey Chubarov.
C2Centipede - APT Level C2 Communications for Common Reverse HTTP Shell Tools
Explore C2Centipede, a proxy tool enhancing HTTP reverse shell tools with advanced features for stealthier network communications, aiming to evade detection in red team engagements.
Operationalized Purple Teaming - Red Zone Space
Learn to operationalize collaboration between security teams, improving threat detection and response through Purple Team exercises. Explore practical techniques for maturing your security program using real-world examples.