
Bug Bounty
Learn essential bug bounty techniques, including XSS, EXIF data bugs, and subdomain takeovers. Explore tools like Burp Suite and gain practical skills to become a successful bug bounty hunter.
Bug Bounty - Bugs and POC
Explore bug bounty techniques including recon, subdomain enumeration, XSS, clickjacking, file vulnerabilities, CORS, SQL injection, and LFI. Learn to identify and exploit web security flaws.
Bug Bounty Course in Hindi
Learn essential bug bounty techniques, tools, and strategies to find vulnerabilities and earn rewards. Covers OWASP checklist, subdomain discovery, logging, and real-world examples.
Bug Bounty
Comprehensive guide to bug bounty hunting, covering methodologies, tools, and techniques for identifying vulnerabilities in web applications and networks.
Bug Hunting Full Course in Telugu
తెలుగులో బగ్ హంటింగ్ పై సమగ్ర శిక్షణ: బర్ప్సూట్ ఉపయోగం, XSS, హోస్ట్ హెడర్ దాడులు, HTML ఇంజెక్షన్, పారామీటర్ తారుమారు, ఓపెన్ రీడైరెక్ట్, CSRF మరియు SPF రికార్డ్ లోపాలపై అవగాహన.
Revealing SSNs and Hacking Reddit: A Bug Bounty Journey
Descubre cómo identificar vulnerabilidades IDOR y aplicarlas en bug bounty. Aprende de experiencias reales en la búsqueda de fallos de seguridad en plataformas populares.
Descubriendo Tesoros Ocultos en el Mundo Java - Ekoparty 2023
Explora técnicas avanzadas de reconocimiento, detección y explotación de vulnerabilidades en Java, incluyendo una herramienta integral para automatizar procesos y mejorar la seguridad.
Exploring Web Applications Through Their JavaScript - Uncovering Hidden Information
Descubre cómo analizar el código JavaScript de sitios web para encontrar información valiosa como API Keys, endpoints internos y usuarios, mejorando tus habilidades en seguridad web.
Mi Camino a los 2500 Puntos de Reputación en HackerOne
Experiencia en bug bounty: desde los inicios hasta 2500 puntos en HackerOne. Consejos sobre reportes, cálculo de riesgos y colaboración en la comunidad de cazadores de vulnerabilidades.
Button Combo Crash: Analyzing a POS Device Without Disassembly
Análisis de vulnerabilidades en un posnet sin abrirlo, explorando combinaciones de botones para descubrir fallos de seguridad y posibles explotaciones en dispositivos de pago.

100 Vulnerabilities in 30 Days - Hacking the World's Largest Insurance Company
Descubre cómo un equipo de seguridad identificó 100 vulnerabilidades en 30 días en la mayor aseguradora mundial. Aprende métodos, herramientas y lecciones de este impresionante logro en bug bounty.
Rompiendo los Miedos - Mi Camino Hacia la Crítica y el Bug Bounty
Descubre cómo superar miedos en bug bounty y aprende sobre un reporte público de vulnerabilidad IDOR en Reddit que permitía cambiar enlaces de usuarios sin su conocimiento.
Bug Bounty Recon Techniques - Ekoparty Summer Workshop 2024
Aprende técnicas avanzadas de reconocimiento para Bug Bounty con expertos en seguridad. Descubre estrategias efectivas para identificar vulnerabilidades y maximizar tus recompensas.

100 Vulnerabilities in 30 Days - Hacking the World's Largest Insurance Company
Descubre cómo un equipo de seguridad identificó 100 vulnerabilidades en 30 días en una gran aseguradora, explorando métodos, herramientas y lecciones aprendidas en bug bounty.
Live with Alex Stamos - Security Approaches at Facebook
Explore Facebook's comprehensive approach to security, from bug bounties to combating misinformation, with insights from Chief Security Officer Alex Stamos on protecting global communities.
Docker for Pentesting and Bug Bounty Hunting
Learn to leverage Docker for pentesting and bug bounty hunting. Set up Kali Linux, OWASP Juice Shop, and Bug Bounty Toolkit containers. Explore advantages and practical applications of containerization in cybersecurity.
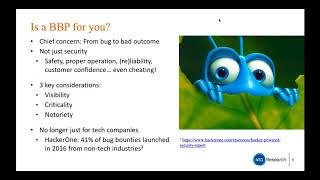
Bug Bounties and the Path to Secure Software Development
Explore bug bounties and vulnerability disclosure policies for secure software development, including implementation strategies, benefits, and best practices.
How to Win Over Security Teams and Gain Influence as a Hacker
Insights from experienced hackers on effective strategies, tools, and etiquette for successful bug bounty hunting and building positive relationships with security teams.

An Invitation to Hack - Benefits and Risks of Vulnerability Disclosure Programs
Explore vulnerability disclosure programs' benefits and risks, legal considerations, and real-world examples. Learn practical insights for implementing these programs to enhance cybersecurity in organizations.
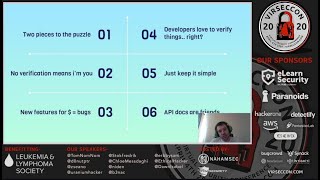
Unique Mindset - Hacking Techniques and Favorite Findings
Explore zseano's unique hacking mindset through real-world examples, favorite findings, and insights on identifying critical vulnerabilities in web applications.
GitHub Recon and Sensitive Data Exposure
Learn techniques to locate and identify sensitive data exposed in GitHub repositories, enhancing your cybersecurity skills for ethical hacking and vulnerability assessment.